


Android-троян маскируется под антивирус и идёт через Hugging Face

Android-троян маскируется под антивирус и идёт через Hugging Face

Android-троян маскируется под антивирус и идёт через Hugging Face

Исследователи из Bitdefender обнаружили новую вредоносную кампанию, нацеленную на пользователей Android: злоумышленники внезапно задействовали платформу Hugging Face — популярный и в целом доверенный хаб для ИИ-моделей и датасетов. Сценарий атаки начинается с установки приложения-дроппера под названием TrustBastion.

Его распространяют через пугающую рекламу в стиле scareware: пользователю сообщают, что смартфон якобы заражён и срочно нуждается в защите.

Само приложение маскируется под «антивирус» и обещает бороться с мошенничеством, фишингом, опасными СМС и зловредами.

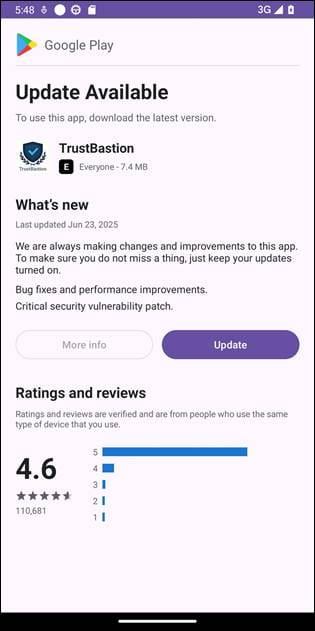
Сразу после установки TrustBastion показывает обязательное «обновление», оформленное под страницу Google Play. На самом деле никакого обновления из магазина нет: приложение обращается к серверу злоумышленников, а тот перенаправляет запрос на репозиторий Hugging Face, где хранится вредоносный APK. Загрузка идёт через CDN платформы, что снижает подозрения со стороны защитных механизмов.


По данным Bitdefender, атакующие используют серверный полиморфизм: каждые 15 минут генерируется новая версия вредоносного APK. За месяц в репозитории накопилось более 6 тысяч коммитов. После удаления набора данных кампания быстро «переродилась» под новым названием — Premium Club, с другими иконками, но тем же кодом.

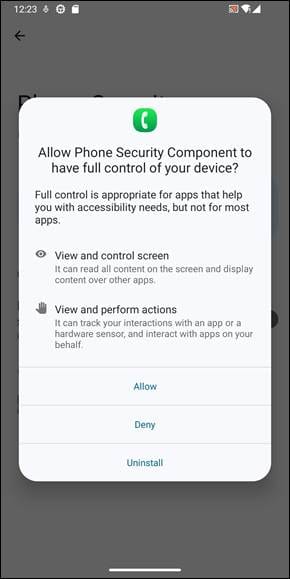
Основная нагрузка — безымянный троян для удалённого доступа, который активно задействует службы специальных возможностей Android (Accessibility Services). Разрешение запрашивается под предлогом «защиты устройства», но на деле даёт полный контроль: наложение экранов, перехват действий пользователя, снятие скриншотов, блокировку удаления приложения и постоянную связь с управляющим сервером.


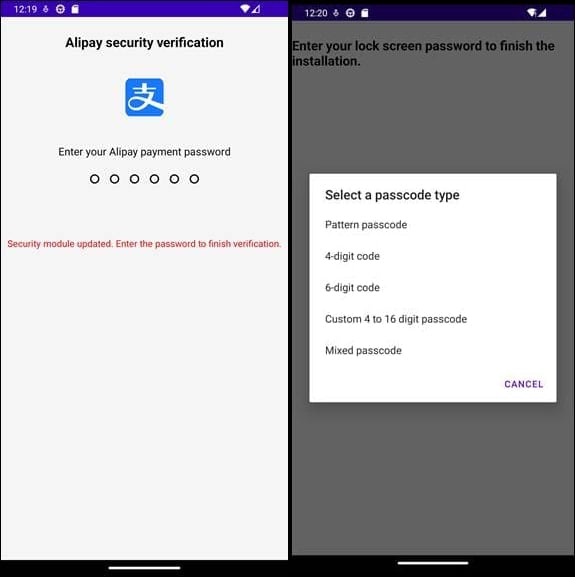
Зловред следит за активностью пользователя, отправляет данные операторам и подсовывает фальшивые экраны входа для финансовых сервисов — в том числе Alipay и WeChat. Также он пытается выманить ПИН-код от экрана блокировки. Всё украденное в реальном времени уходит на командный сервер, откуда вредонос получает новые задачи и «контент», поддерживающий иллюзию легитимного приложения.


Bitdefender уведомила Hugging Face, и вредоносные датасеты были удалены. Исследователи также опубликовали индикаторы компрометации, связанные с дроппером, сетевой инфраструктурой и APK-файлами:

C2:

  • au-club[.]top
  • 108.187.7.133

Хеш дроппера: fc874c42ea76dd5f867649cbdf81e39b

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru