


Android-троян маскируется под антивирус и идёт через Hugging Face

Android-троян маскируется под антивирус и идёт через Hugging Face

Android-троян маскируется под антивирус и идёт через Hugging Face

Исследователи из Bitdefender обнаружили новую вредоносную кампанию, нацеленную на пользователей Android: злоумышленники внезапно задействовали платформу Hugging Face — популярный и в целом доверенный хаб для ИИ-моделей и датасетов. Сценарий атаки начинается с установки приложения-дроппера под названием TrustBastion.

Его распространяют через пугающую рекламу в стиле scareware: пользователю сообщают, что смартфон якобы заражён и срочно нуждается в защите.

Само приложение маскируется под «антивирус» и обещает бороться с мошенничеством, фишингом, опасными СМС и зловредами.

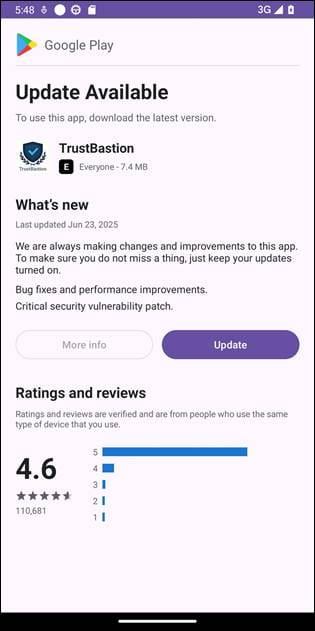
Сразу после установки TrustBastion показывает обязательное «обновление», оформленное под страницу Google Play. На самом деле никакого обновления из магазина нет: приложение обращается к серверу злоумышленников, а тот перенаправляет запрос на репозиторий Hugging Face, где хранится вредоносный APK. Загрузка идёт через CDN платформы, что снижает подозрения со стороны защитных механизмов.


По данным Bitdefender, атакующие используют серверный полиморфизм: каждые 15 минут генерируется новая версия вредоносного APK. За месяц в репозитории накопилось более 6 тысяч коммитов. После удаления набора данных кампания быстро «переродилась» под новым названием — Premium Club, с другими иконками, но тем же кодом.

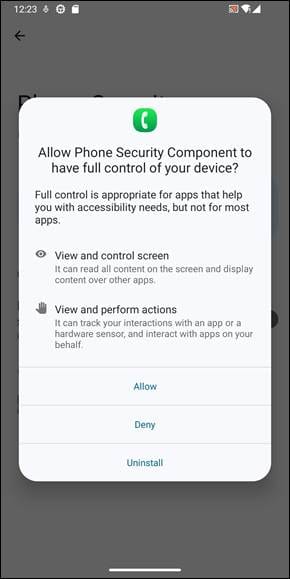
Основная нагрузка — безымянный троян для удалённого доступа, который активно задействует службы специальных возможностей Android (Accessibility Services). Разрешение запрашивается под предлогом «защиты устройства», но на деле даёт полный контроль: наложение экранов, перехват действий пользователя, снятие скриншотов, блокировку удаления приложения и постоянную связь с управляющим сервером.


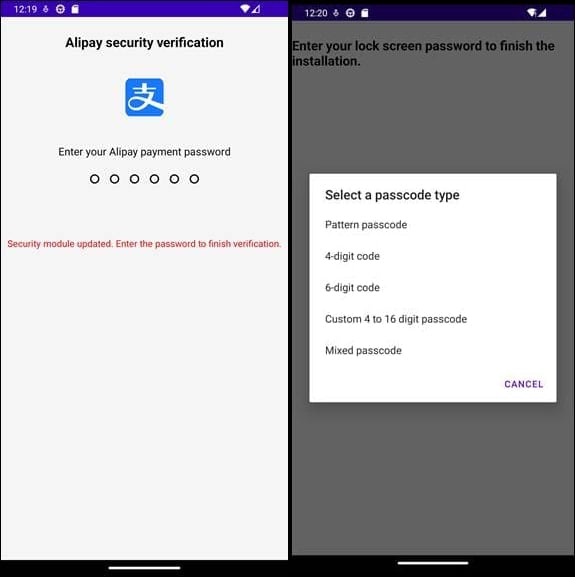
Зловред следит за активностью пользователя, отправляет данные операторам и подсовывает фальшивые экраны входа для финансовых сервисов — в том числе Alipay и WeChat. Также он пытается выманить ПИН-код от экрана блокировки. Всё украденное в реальном времени уходит на командный сервер, откуда вредонос получает новые задачи и «контент», поддерживающий иллюзию легитимного приложения.


Bitdefender уведомила Hugging Face, и вредоносные датасеты были удалены. Исследователи также опубликовали индикаторы компрометации, связанные с дроппером, сетевой инфраструктурой и APK-файлами:

C2:

  • au-club[.]top
  • 108.187.7.133

Хеш дроппера: fc874c42ea76dd5f867649cbdf81e39b

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru