


Яндекс начнёт останавливать исходящие звонки мошенникам ещё до разговора

Яндекс начнёт останавливать исходящие звонки мошенникам ещё до разговора

Яндекс начнёт останавливать исходящие звонки мошенникам ещё до разговора

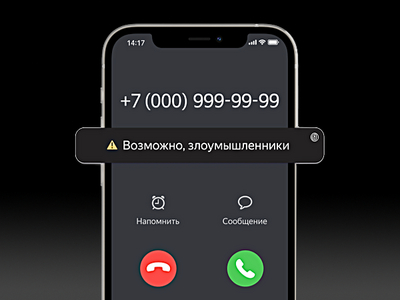
Яндекс расширил возможности своего определителя номера: теперь сервис предупреждает пользователей, если они сами пытаются позвонить на номер, который используется мошенниками. Новая функция доступна всем владельцам смартфонов на Android.

Ранее определитель номера в приложении «Яндекс с Алисой» и мобильном Яндекс Браузере фокусировался в основном на входящих вызовах и заранее сигнализировал о спаме и подозрительных звонках.

Однако злоумышленники адаптировались и стали действовать иначе — всё чаще они вынуждают людей звонить им самостоятельно.

Схема выглядит так: мошенники связываются с жертвой через СМС или мессенджеры, представляются сотрудниками службы поддержки банков или онлайн-сервисов и сообщают о якобы подозрительной активности в аккаунте.

Чтобы «остановить взлом», человека просят перезвонить по указанному номеру. И, как показывают данные Яндекса, в начале января 67% разговоров со злоумышленниками происходили именно по инициативе самих пользователей.

Новая функция как раз нацелена на такие случаи. Если пользователь пытается набрать номер, который система считает мошенническим, на экране появляется предупреждение. Это даёт возможность отменить вызов ещё до того, как злоумышленник выйдет на связь и начнёт психологическое давление.

Определять подозрительные номера помогают нейросети. Они анализируют сотни сигналов — от активности номера и наличия его в телефонных книгах до того, как быстро люди завершают разговоры, как часто перезванивают и жалуются ли на этот номер как на мошеннический. Если совокупность факторов указывает на угрозу, номер помечается как опасный.

По сути, определитель номера теперь работает не только как фильтр для входящих вызовов, но и как дополнительная «проверка на паузе» — в момент, когда пользователь сам готов сделать шаг навстречу мошеннику.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru