


Новый сложный Linux-зловред VoidLink нацелен на облака и контейнерные среды

Новый сложный Linux-зловред VoidLink нацелен на облака и контейнерные среды

Новый сложный Linux-зловред VoidLink нацелен на облака и контейнерные среды

Исследователи из Check Point обнаружили ранее неизвестный модульный инструмент для проведения атак, способный длительно, скрытно и надежно работать в облачных и контейнерных средах на основе Linux.

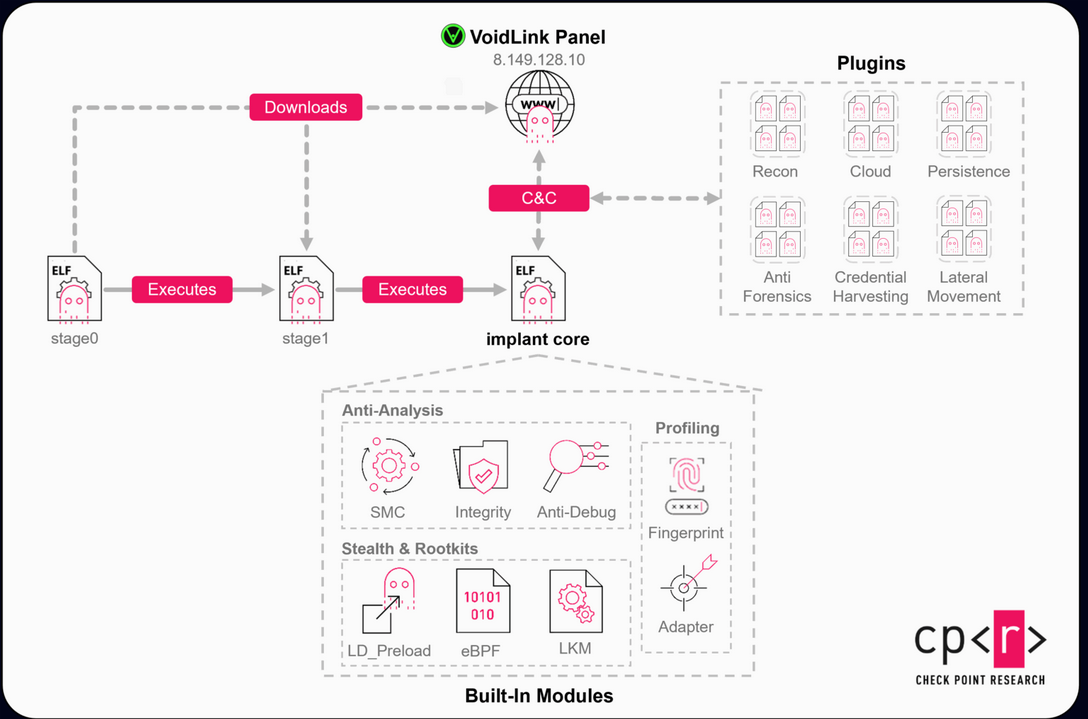
Анализ показал, что VoidLink, как его называют создатели, — это фреймворк, состоящий из загрузчиков, написанного на Zig импланта, руткитов и десятков плагинов, доступных по умолчанию и привязанных к кастомному API. Аналогичный подход наблюдался у Cobalt Strike.

Гибкая, модульная архитектура позволяет авторам атак по мере надобности расширять и изменять функциональность тулкита, умеющего определять основные облачные сервисы (AWS, Google Cloud, Microsoft Azure, Alibaba, Tencent) и соответствующим образом адаптировать свое поведение, обнаружив запуск в контейнере Docker или поде Kubernetes.

У VoidLink имеются и другие OpSec-механизмы: шифрование неиспользуемого кода, самоудаление при стороннем вмешательстве, сокрытие вредоносной активности с помощью руткитов режима пользователя и ядра.

Обмен вредоноса с C2 может осуществляться по разным каналам. Он поддерживает HTTP/HTTPS, WebSocket, ICMP, DNS-туннелирование, а также умеет составлять зараженные узлы в многосвязные (ячеистые) или p2p-сети.

Возможность добавления к основному коду плагинов, общим числом 37, позволяет оператору выполнять в облаках различные задачи, от разведки и закрепления до горизонтального перемещения по сети (через SSH с помощью украденных ключей) и обхода защиты путем стирания следов непрошеного вторжения.


Новый инструмент атаки, об авторстве которого можно косвенно судить по использованию китайского языка в оформлении админ-панелей, активно поддерживается и развивается. Цель его использования пока неясна: реальных заражений не выявлено.

По всей видимости, создатели VoidLink собираются коммерциализировать свой продукт. Предусмотренная возможность кражи учеток Git позволяет использовать новинку против разработчиков софта — с целью хищения конфиденциальных данных либо для проведения атак на цепочки поставок.

Подпишитесь на новости

Цифровой рубль без ажиотажа: за два месяца открыли 300 тыс. кошельков

За два месяца массового внедрения цифрового рубля в России открыли чуть больше 300 тысяч кошельков. К 1 ноября счета появились почти у 290 тысяч граждан и менее чем у 16 тысяч юридических лиц. Новая форма денег доступна, но очереди желающих переложить в неё привычные рубли пока не наблюдается.

Такие данные Банк России предоставил «Известиям». За сентябрь и октябрь на платформе прошло 235 тысяч операций.

Доминируют в этой статистике пополнения счетов, также пользователи оплачивали товары и услуги, переводили деньги друг другу и платили налоги.

Темп открытия счетов снизился: в сентябре их появлялось около 7 тысяч в день, в октябре — около 3 тысяч. Опрошенные изданием эксперты считают, что интерес пока во многом связан с любопытством.

Экономических приманок немного: проценты на остаток не начисляются, привычного банковского кешбэка нет.

Массовый запуск начался 1 сентября. Кошелёк открывается на платформе ЦБ через приложение подключённого банка, пользоваться цифровыми рублями граждане могут по желанию. Пополнять счёт со своих банковских счетов можно на сумму до 300 тысяч рублей в месяц.

Подстегнуть интерес, по мнению экспертов, способны смарт-контракты и платежи без интернета. Но офлайн-оплата пока находится на стадии прототипа. Но зачем человеку менять уже работающий способ оплаты на новый? Одной цифровой новизны для этого маловато.

RSS: Новости на портале Anti-Malware.ru