


Как готовят ИБ-экосистемы: новый выпуск «Инфобез со вкусом»

Как готовят ИБ-экосистемы: новый выпуск «Инфобез со вкусом»

Как готовят ИБ-экосистемы: новый выпуск «Инфобез со вкусом»

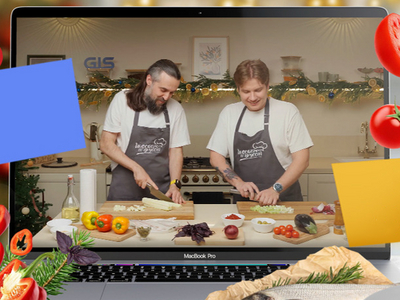
На ТВ-канале «Большой эфир» и в соцсетях компании «Газинформсервис» вышел новый выпуск шоу «Инфобез со вкусом» — проекта, в котором разговоры об информационной безопасности неожиданно сочетаются с кулинарией. Гостем 17-го эпизода стал Иван Чернов, директор по продуктовой стратегии компании UserGate.

В этом выпуске речь шла о том, как в UserGate выстраивают подход к разработке, как связаны между собой продукты и сервисы компании и в каком направлении движется экосистема в целом.

Разговор получился комплексным — примерно таким же, как и обсуждаемая тема: элементы экосистемы UserGate дополняют друг друга, как ингредиенты в сицилийском капонате, который готовили в студии.

Как отметил ведущий шоу Сергей Полунин, выпуск получился не совсем стандартным — в духе новогоднего настроения и без попыток идти по привычным шаблонам. Помимо продуктов и ИБ, собеседники затронули и более широкие вопросы — о том, как меняется отрасль и чего ждать от неё в будущем.

Иван Чернов, в свою очередь, провёл параллель между архитектурой продуктов UserGate и выбранным блюдом: как NGFW остаётся базовым элементом сетевой защиты, так и овощи в традиционном рецепте служат основой простого, но продуманного блюда.

Посмотреть 17-й выпуск «Инфобез со вкусом» можно на площадках «Большого эфира» и в социальных сетях «Газинформсервиса».

Ранее гостями шоу уже становились представители «Газинформсервиса», «Аквариуса», BI.ZONE, Security Vision, ICL Системные технологии, «Открытой мобильной платформы», SitePatrol и других компаний — руководители, эксперты по ИБ и развитию продуктов, которые обсуждали профессию и отрасль в неформальном формате.

Подпишитесь на новости

Как вычислить подделку в Google Play: на что смотреть перед установкой

Знакомая иконка, официальный магазин и сотни тысяч загрузок; казалось бы, что может пойти не так? В октябре поддельные приложения WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и Chrome суммарно набрали более 600 тысяч скачиваний в Google Play. Проверка магазина оказалась недостаточной, чтобы остановить копии.

На фоне этих случаев Android Police разобрал признаки, по которым можно распознать поддельное приложение.

Копия WhatsApp использовала название, скриншоты и описание настоящего мессенджера. Но разработчиком значился Agment Assets sallu вместо WhatsApp LLC. Подделка также попадала в рекламную выдачу — выше оригинала. Платное место, как выяснилось, не превращает приложение в настоящее.


Первое, что стоит проверить перед установкой, — имя издателя. Ещё надёжнее перейти в магазин по ссылке с официального сайта сервиса.

Количество загрузок тоже не индульгенция. Поддельный WhatsApp показывал отметку «500 тысяч+», но не имел публичных отзывов. Режим раннего доступа может объяснять их отсутствие, однако доверять приложению только из-за внушительного счётчика точно не стоит.

Отдельный пункт — разрешения: какие данные и функции телефона потребуются программе.

RSS: Новости на портале Anti-Malware.ru