


Xiaomi навяжет криптокошелёк пользователям своих смартфонов

Xiaomi навяжет криптокошелёк пользователям своих смартфонов

Xiaomi навяжет криптокошелёк пользователям своих смартфонов

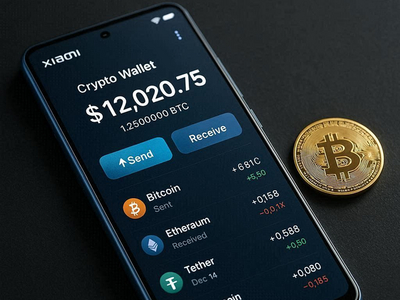
Xiaomi без лишнего шума подписала соглашение о предустановке новых приложений на свои смартфоны. Начиная с 2026 года компания будет выпускать устройства с криптокошельком и приложением от Sei Labs. Формально — это «глобальное партнёрство по продвижению блокчейна», по факту — ещё один нежелательный софт (bloatware) на новых смартфонах.

Приложение связано с Sei — блокчейном первого уровня, заточенным под торговлю цифровыми активами.

Оно будет предустанавливаться на все новые смартфоны Xiaomi, продаваемые за пределами материкового Китая и США. А это огромный объём: Xiaomi занимает третье место на мировом рынке смартфонов после Apple и Samsung, контролируя более 13% рынка — около 160 млн устройств в год.

Само приложение позиционируется как криптокошелёк и «входная точка» в Web3. По задумке Sei, пользователи смогут отправлять переводы, работать с децентрализованными приложениями и пользоваться другими блокчейн-сервисами без установки дополнительного софта.

На этом планы не заканчиваются. Sei Labs хочет расширить сотрудничество и на розничную инфраструктуру Xiaomi. Компания рассчитывает запустить приём стейблкоинов в более чем 20 тысячах фирменных магазинов — сначала в Гонконге и ряде стран ЕС. В перспективе покупатели смогут расплачиваться за устройства Xiaomi, например, в USDC, а транзакции будут проходить через блокчейн Sei.

В официальном комментарии для CoinDesk Sei заявила, что партнёрство откроет криптовалюты для миллионов людей, особенно в регионах, где Xiaomi доминирует. Например, в Греции компания занимает почти 37% рынка смартфонов, а в Индии — около 24%.

Но если посмотреть на ситуацию глазами обычного пользователя, всё выглядит куда менее вдохновляюще. Для большинства это просто ещё одно предустановленное приложение, которое никто не просил.

Блоатвар давно остаётся болезненной темой для владельцев смартфонов Xiaomi. Несколько лет назад ситуация была особенно тяжёлой: устройства поставлялись с массой лишних приложений, которыми юзеры никогда не пользовались. Со временем компания стала действовать осторожнее и прозрачнее, но новая инициатива с криптокошельком выглядит шагом назад.

Предустанавливать криптоприложения, о которых пользователь может даже не знать и которыми не собирается пользоваться, — решение, мягко говоря, спорное. Особенно на фоне того, что далеко не все готовы видеть Web3 и блокчейн прямо «из коробки» на своём смартфоне.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru