


В бета-версии Telegram для Android тестируют поддержку Passkey

В бета-версии Telegram для Android тестируют поддержку Passkey

В бета-версии Telegram для Android тестируют поддержку Passkey

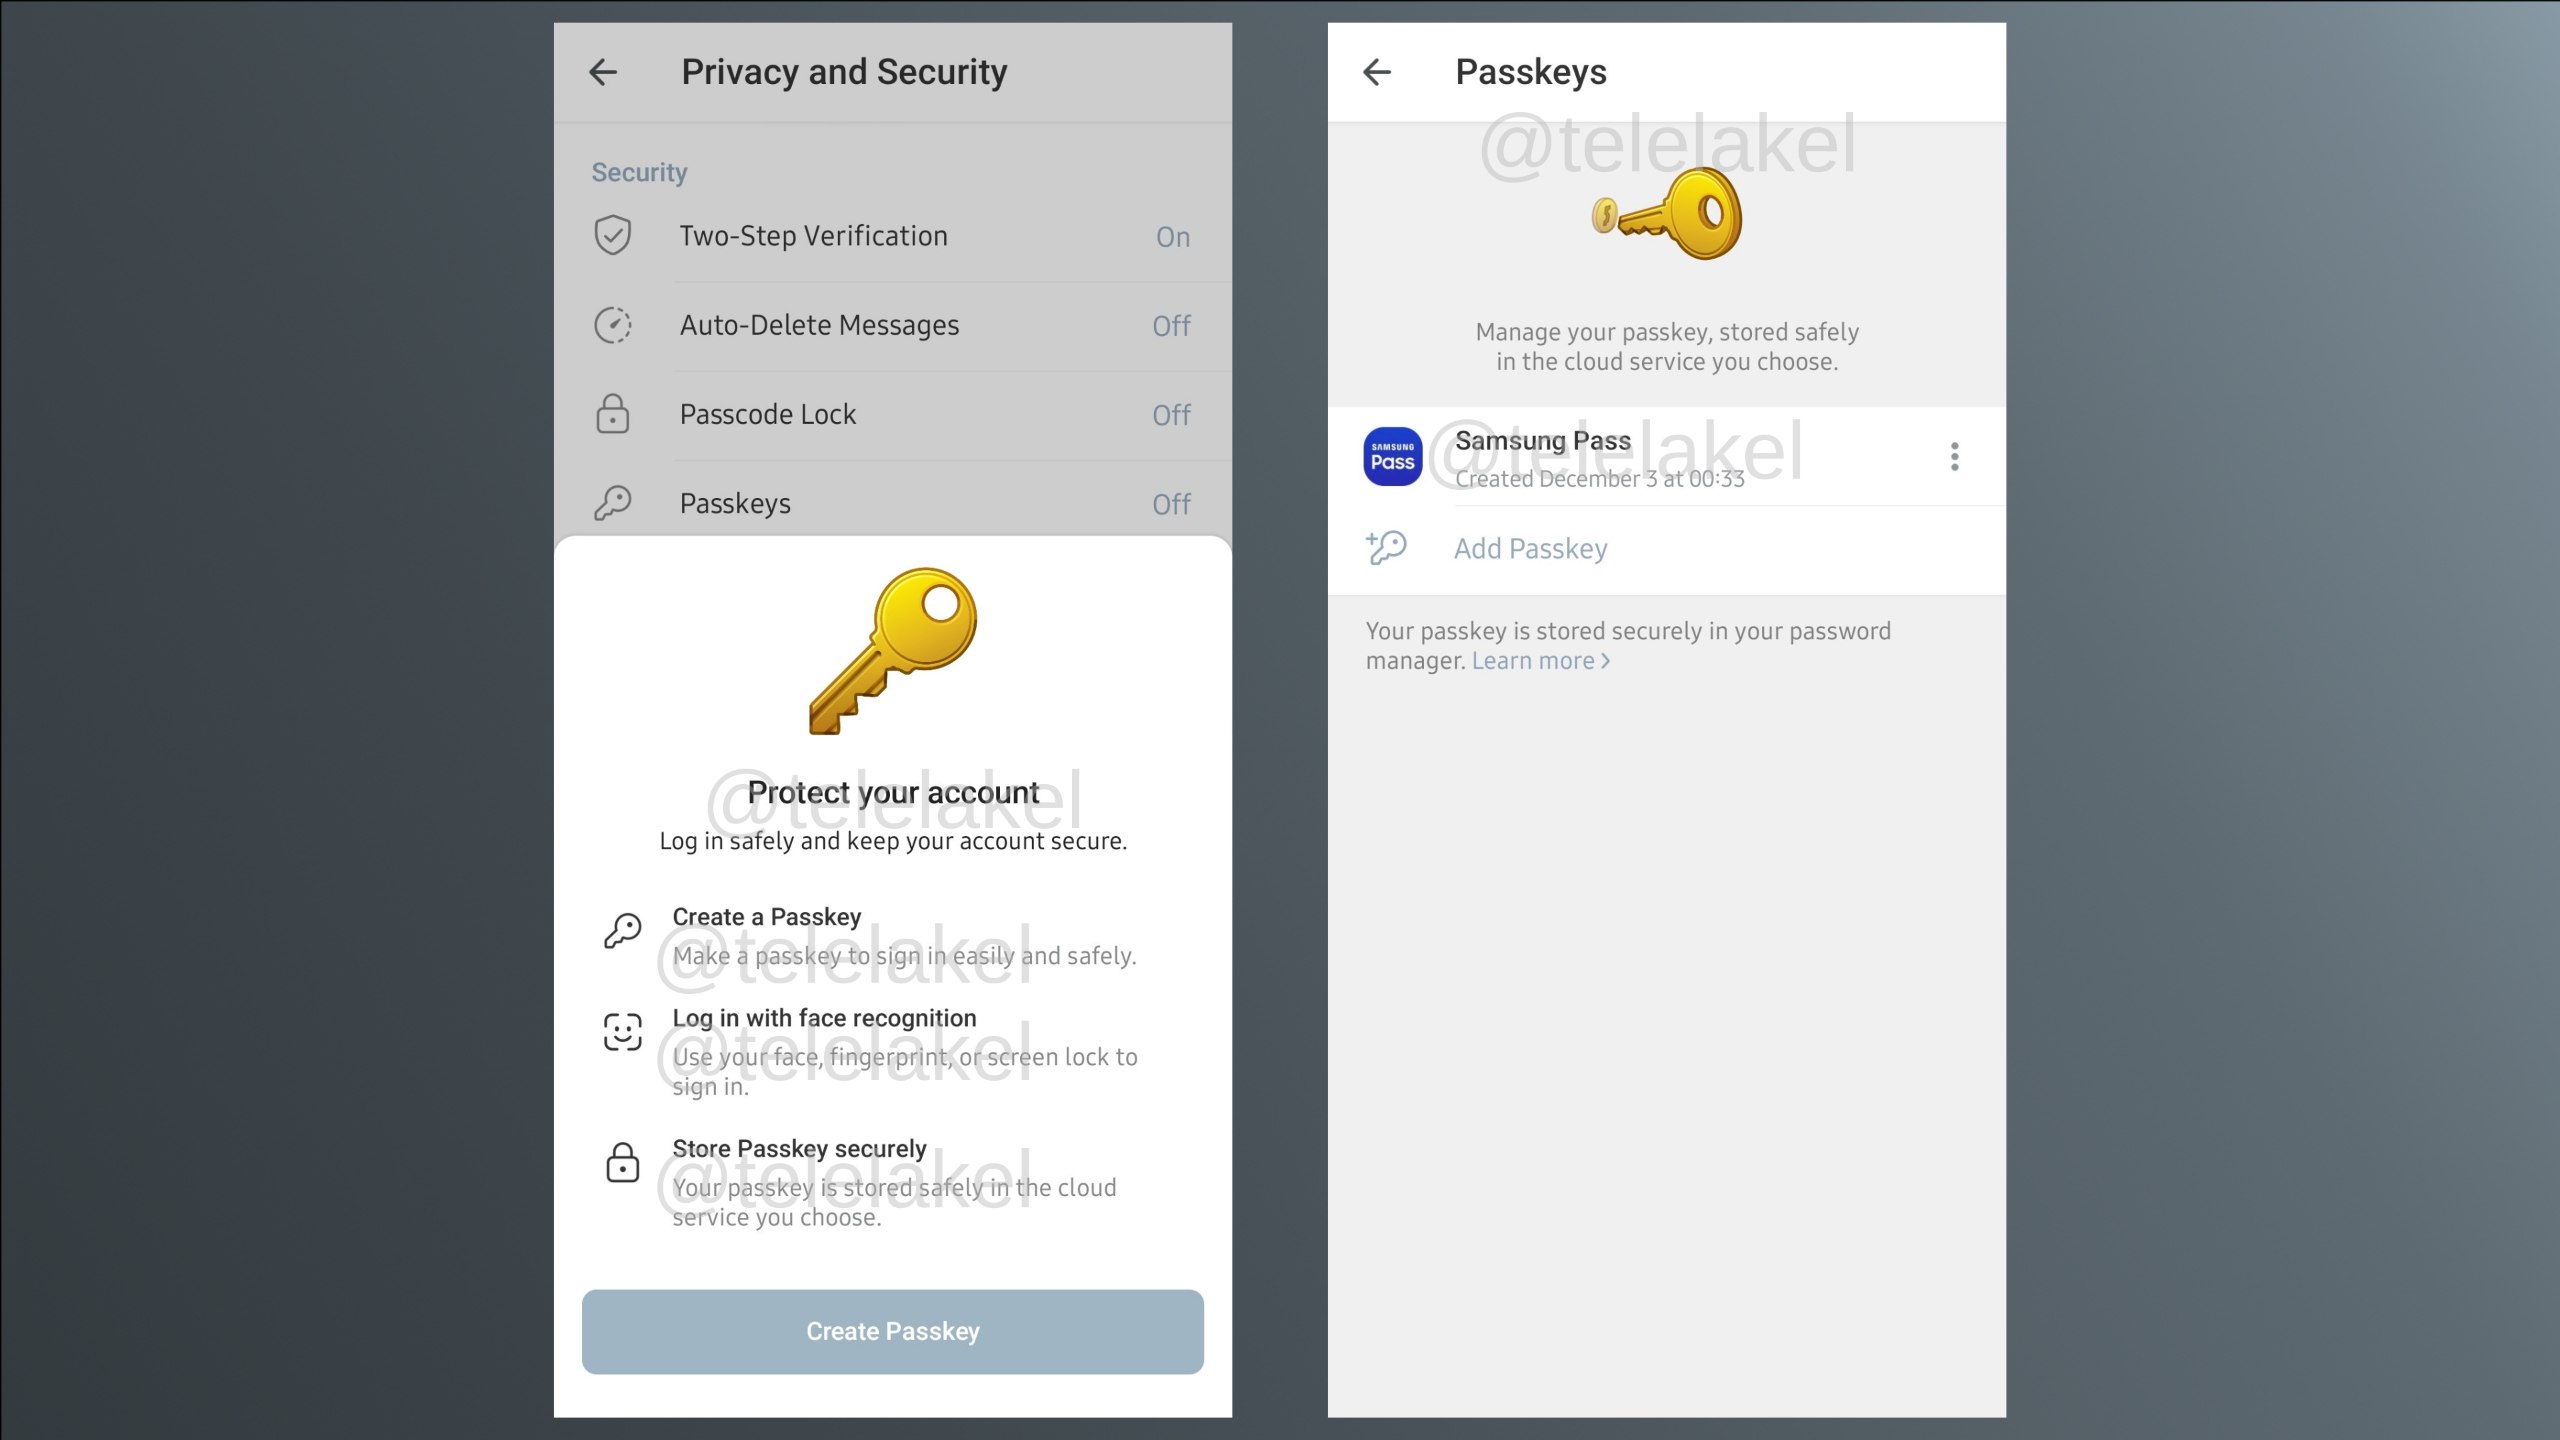
В тестовой сборке Telegram для Android появилась долгожданная поддержка Passkey — того самого входа «без паролей и СМС», который уже обжился в экосистемах Google и Apple. Теперь в бета-версии 12.2.8 можно войти в аккаунт не вводя ни номер телефона, ни шестизначный код.

На стартовом экране мессенджера появилась кнопка «Log in using passkeys». Жмёшь — и приложение запускает менеджер паролей, который проверяет биометрию: лицо, палец или старый добрый ПИН-код.

После этого Telegram получает Passkey — универсальный цифровой «ключ», который сразу заменяет логин, пароль и одноразовый код.

Настройка Passkey находится в разделе конфиденциальности. Ключ сохраняется прямо на устройстве, где был создан, но при желании его можно синхронизировать через Google Password Manager, iCloud Passwords или другой менеджер паролей.


Поддержка Passkey стала особенно актуальна после того, как российские операторы начали блокировать СМС для аутентификации в Telegram и WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России). Решение по инициативе Роскомнадзора действует с конца октября, и многим пользователям пришлось каждый раз «ловить» рабочие обходные варианты.

Telegram уже пытался сгладить ситуацию:

  • добавил возможность привязать адрес электронной почты и аутентифицироваться через почту,
  • в ноябре и вовсе начал отправлять коды через WhatsApp.

Теперь же Passkey должен убрать зависимость от СМС полностью.

При смене телефона Passkey автоматически подтянется через Google- или Apple-аккаунт, если включена синхронизация.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru