

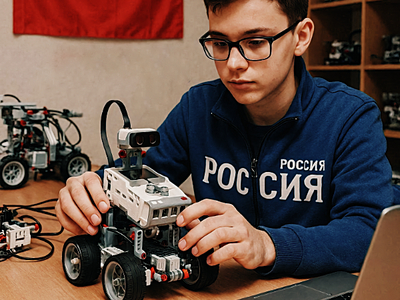

Минпромторг готовит запрет на иностранные робонаборы для школ и вузов

Минпромторг готовит запрет на иностранные робонаборы для школ и вузов

Минпромторг готовит запрет на иностранные робонаборы для школ и вузов

Судя по заявлениям замглавы Минпромторга Василия Шпака, скоро российские школы и университеты могут попрощаться с закупками зарубежных наборов по робототехнике по ФЗ-44. Чиновник выступил на совещании в рамках форума «Электроника России 2025» и заявил: пора прекращать завозить в аудитории «иностранный зоопарк» — будем переходить на отечественную экосистему.

Когда именно запрет вступит в силу, Шпак дипломатично умолчал.

Но намекнул «Ведомостям»: министерство планирует прописать в нормативке требование закупать только российские решения, чтобы все было предельно понятно — и никакого Lego Mindstorms под видом «международного опыта».

Шпак посетовал, что школы и вузы сейчас работают в основном на зарубежных конструкторских платформах. А это, по его словам, ведёт к катастрофе примерно уровня «учим айтишников на Windows, а потом удивляемся, что они уезжают работать за границу».

Мораль проста: если молодёжь обучать на иностранном железе, они и дальше будут хотеть на нём работать — только уже не здесь.

Чтобы вдохнуть жизнь в отечественную образовательную робототехнику, ведомство поручило компаниям отрасли, ассоциациям, университетам и своему профильному департаменту разработать дорожную карту по переводу программ на российские решения.

Параллельно Минпромторг вместе с производителями и заказчиками начинает готовить унифицированные робосистемы с открытой архитектурой. Всё должно быть на отечественной элементной базе и ПО — и главное, совместимо между собой. Никаких наборов, которые «вообще-то друг с другом не дружат».

Остаётся главный вопрос: кто же первым выпустит робота, который сможет объяснить, почему он лучше зарубежного аналога, но при этом не звучать как чиновник на совещании.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru