


Эксперимент по корпусированию процессоров Baikal M завершён из-за дефицита

Эксперимент по корпусированию процессоров Baikal M завершён из-за дефицита

Эксперимент по корпусированию процессоров Baikal M завершён из-за дефицита

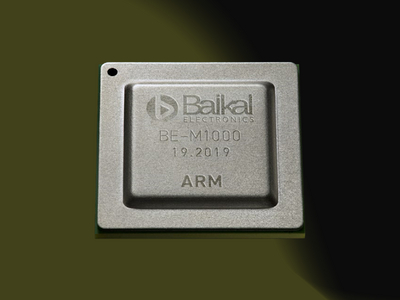
Трёхлетний эксперимент по корпусированию процессоров Baikal M на предприятии GS Nanotech в Калининградской области был признан успешным, однако прекращён из-за дефицита компонентов, прежде всего процессорных кристаллов. Несмотря на достигнутые позитивные результаты, продолжить проект не удалось по причине нехватки ключевых элементов.

Об итогах эксперимента рассказал «Коммерсанту» генеральный директор компании «Байкал Электроникс» Андрей Евдокимов.

«Кристаллов сейчас нет или их недостаточно, чтобы собрать чипы и передать их партнёрам. Поэтому мы не стали развивать эксперимент дальше — просто не было такой возможности. В целом я оцениваю результаты позитивно и считаю, что это был шаг вперёд», — прокомментировал Андрей Евдокимов.

По словам генерального директора GS Nanotech Сергея Пластинина, на завершающем этапе удалось добиться выхода годной продукции на уровне 74–85%. Он отметил, что такой показатель можно считать высоким с учётом сложности изделий и небольших объёмов эксперимента — всего несколько десятков чипов. Для сравнения, чтобы достичь выхода в 98%, необходимо выпускать тысячи изделий.

Глава Ассоциации российских производителей электроники Иван Покровский в комментарии «Коммерсанту» отметил, что для полного раскрытия потенциала отечественных предприятий по корпусированию микросхем необходимо возобновить процесс внедрения российской электроники в гражданский оборот.

По его словам, до 2022 года в этом направлении предпринимались определённые шаги, но их реализация была приостановлена из-за санкций и изменений в регулировании.

При этом, подчеркнул Покровский, реализация крупных проектов исключительно силами российских предприятий невозможна. Ситуацию усугубляет раздробленность рынка услуг по корпусированию: каждый участник стремится развивать собственные мощности, что приводит к фрагментации отрасли и снижению её экономической эффективности.

Лидер практики технологического консультирования и партнёр аудиторской компании ДРТ Тимофей Хорошев добавил, что рыночные механизмы в этом сегменте вряд ли смогут работать эффективно, поскольку речь идёт о специфичных и нишевых продуктах, востребованных ограниченным кругом заказчиков.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru