


Яндекс 360 анонсировал Защищённый клиент для безопасной работы с данными

Яндекс 360 анонсировал Защищённый клиент для безопасной работы с данными

Яндекс 360 анонсировал Защищённый клиент для безопасной работы с данными

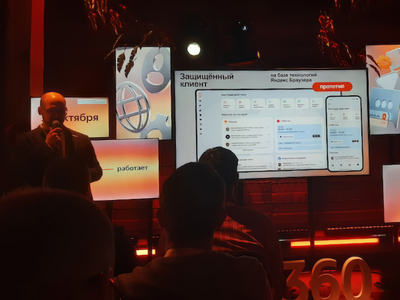
Яндекс 360 запустит Защищённый клиент — приложение, которое объединяет Почту, Диск, Телемост, Трекер и другие сервисы экосистемы в одном окне. Новый инструмент создаёт единую рабочую среду с усиленными мерами защиты данных и управлением доступа.

Решение предназначено для сотрудников, которые работают как с корпоративных, так и с личных устройств. Клиент использует технологии, применяемые в корпоративной версии Яндекс Браузера, и обеспечивает шифрование всей информации во встроенном защищённом хранилище.

Система предотвращает утечку данных: документы нельзя скопировать в сторонние приложения или передать через файловую систему устройства. Перед запуском приложение проверяет устройство — в частности, блокирует работу на гаджетах с джейлбрейком или разблокированным загрузчиком. При увольнении сотрудника все загруженные данные могут быть удалены дистанционно.

Поддерживается модель BYOD (Bring Your Own Device) — сотрудники могут подключаться с личных устройств без риска для корпоративных систем. Администраторы при этом могут ограничить использование других клиентов и направлять пользователей только в защищённую среду.

Защищённый клиент рассчитан на компании с различной инфраструктурой — от государственных организаций и крупных предприятий до структур с on-premises-системами. Приложение будет доступно на Windows, Linux, macOS, Android и iOS.

Сегодня мы также опубликовали подробный разбор представленных на Yandex Connect 2025 нововведений. Модель on-premises, ИИ-ассистент Алиса Про — читайте обо всём этом в нашей статье.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru