


Яндекс 360 анонсировал Защищённый клиент для безопасной работы с данными

Яндекс 360 анонсировал Защищённый клиент для безопасной работы с данными

Яндекс 360 анонсировал Защищённый клиент для безопасной работы с данными

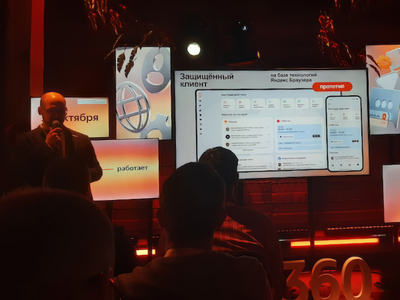
Яндекс 360 запустит Защищённый клиент — приложение, которое объединяет Почту, Диск, Телемост, Трекер и другие сервисы экосистемы в одном окне. Новый инструмент создаёт единую рабочую среду с усиленными мерами защиты данных и управлением доступа.

Решение предназначено для сотрудников, которые работают как с корпоративных, так и с личных устройств. Клиент использует технологии, применяемые в корпоративной версии Яндекс Браузера, и обеспечивает шифрование всей информации во встроенном защищённом хранилище.

Система предотвращает утечку данных: документы нельзя скопировать в сторонние приложения или передать через файловую систему устройства. Перед запуском приложение проверяет устройство — в частности, блокирует работу на гаджетах с джейлбрейком или разблокированным загрузчиком. При увольнении сотрудника все загруженные данные могут быть удалены дистанционно.

Поддерживается модель BYOD (Bring Your Own Device) — сотрудники могут подключаться с личных устройств без риска для корпоративных систем. Администраторы при этом могут ограничить использование других клиентов и направлять пользователей только в защищённую среду.

Защищённый клиент рассчитан на компании с различной инфраструктурой — от государственных организаций и крупных предприятий до структур с on-premises-системами. Приложение будет доступно на Windows, Linux, macOS, Android и iOS.

Сегодня мы также опубликовали подробный разбор представленных на Yandex Connect 2025 нововведений. Модель on-premises, ИИ-ассистент Алиса Про — читайте обо всём этом в нашей статье.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru