


Android-троян Herodotus научился печатать как человек, обходит антифрод

Android-троян Herodotus научился печатать как человек, обходит антифрод

Android-троян Herodotus научился печатать как человек, обходит антифрод

Эксперты по кибербезопасности сообщили о новом Android-трояне под названием Herodotus, который уже используется в атаках на пользователей смартфонов. Главная цель — полный захват устройства и кража данных с банковских приложений. Основная особенность — умение имитировать человеческий ввод при наборе текста.

По данным ThreatFabric, Herodotus — это свежий представитель семейства банковских зловредов, появившийся на подпольных форумах 7 сентября 2025 года.

Его распространяют по модели «вредонос как услуга» (MaaS), то есть любой желающий может арендовать троян для собственных атак.

Несмотря на то что Herodotus не является прямым потомком другого известного банковского зловреда Brokewell, у них есть много общего — вплоть до одинаковых методов сокрытия кода и даже упоминаний «BRKWL_JAVA» внутри самого Herodotus.


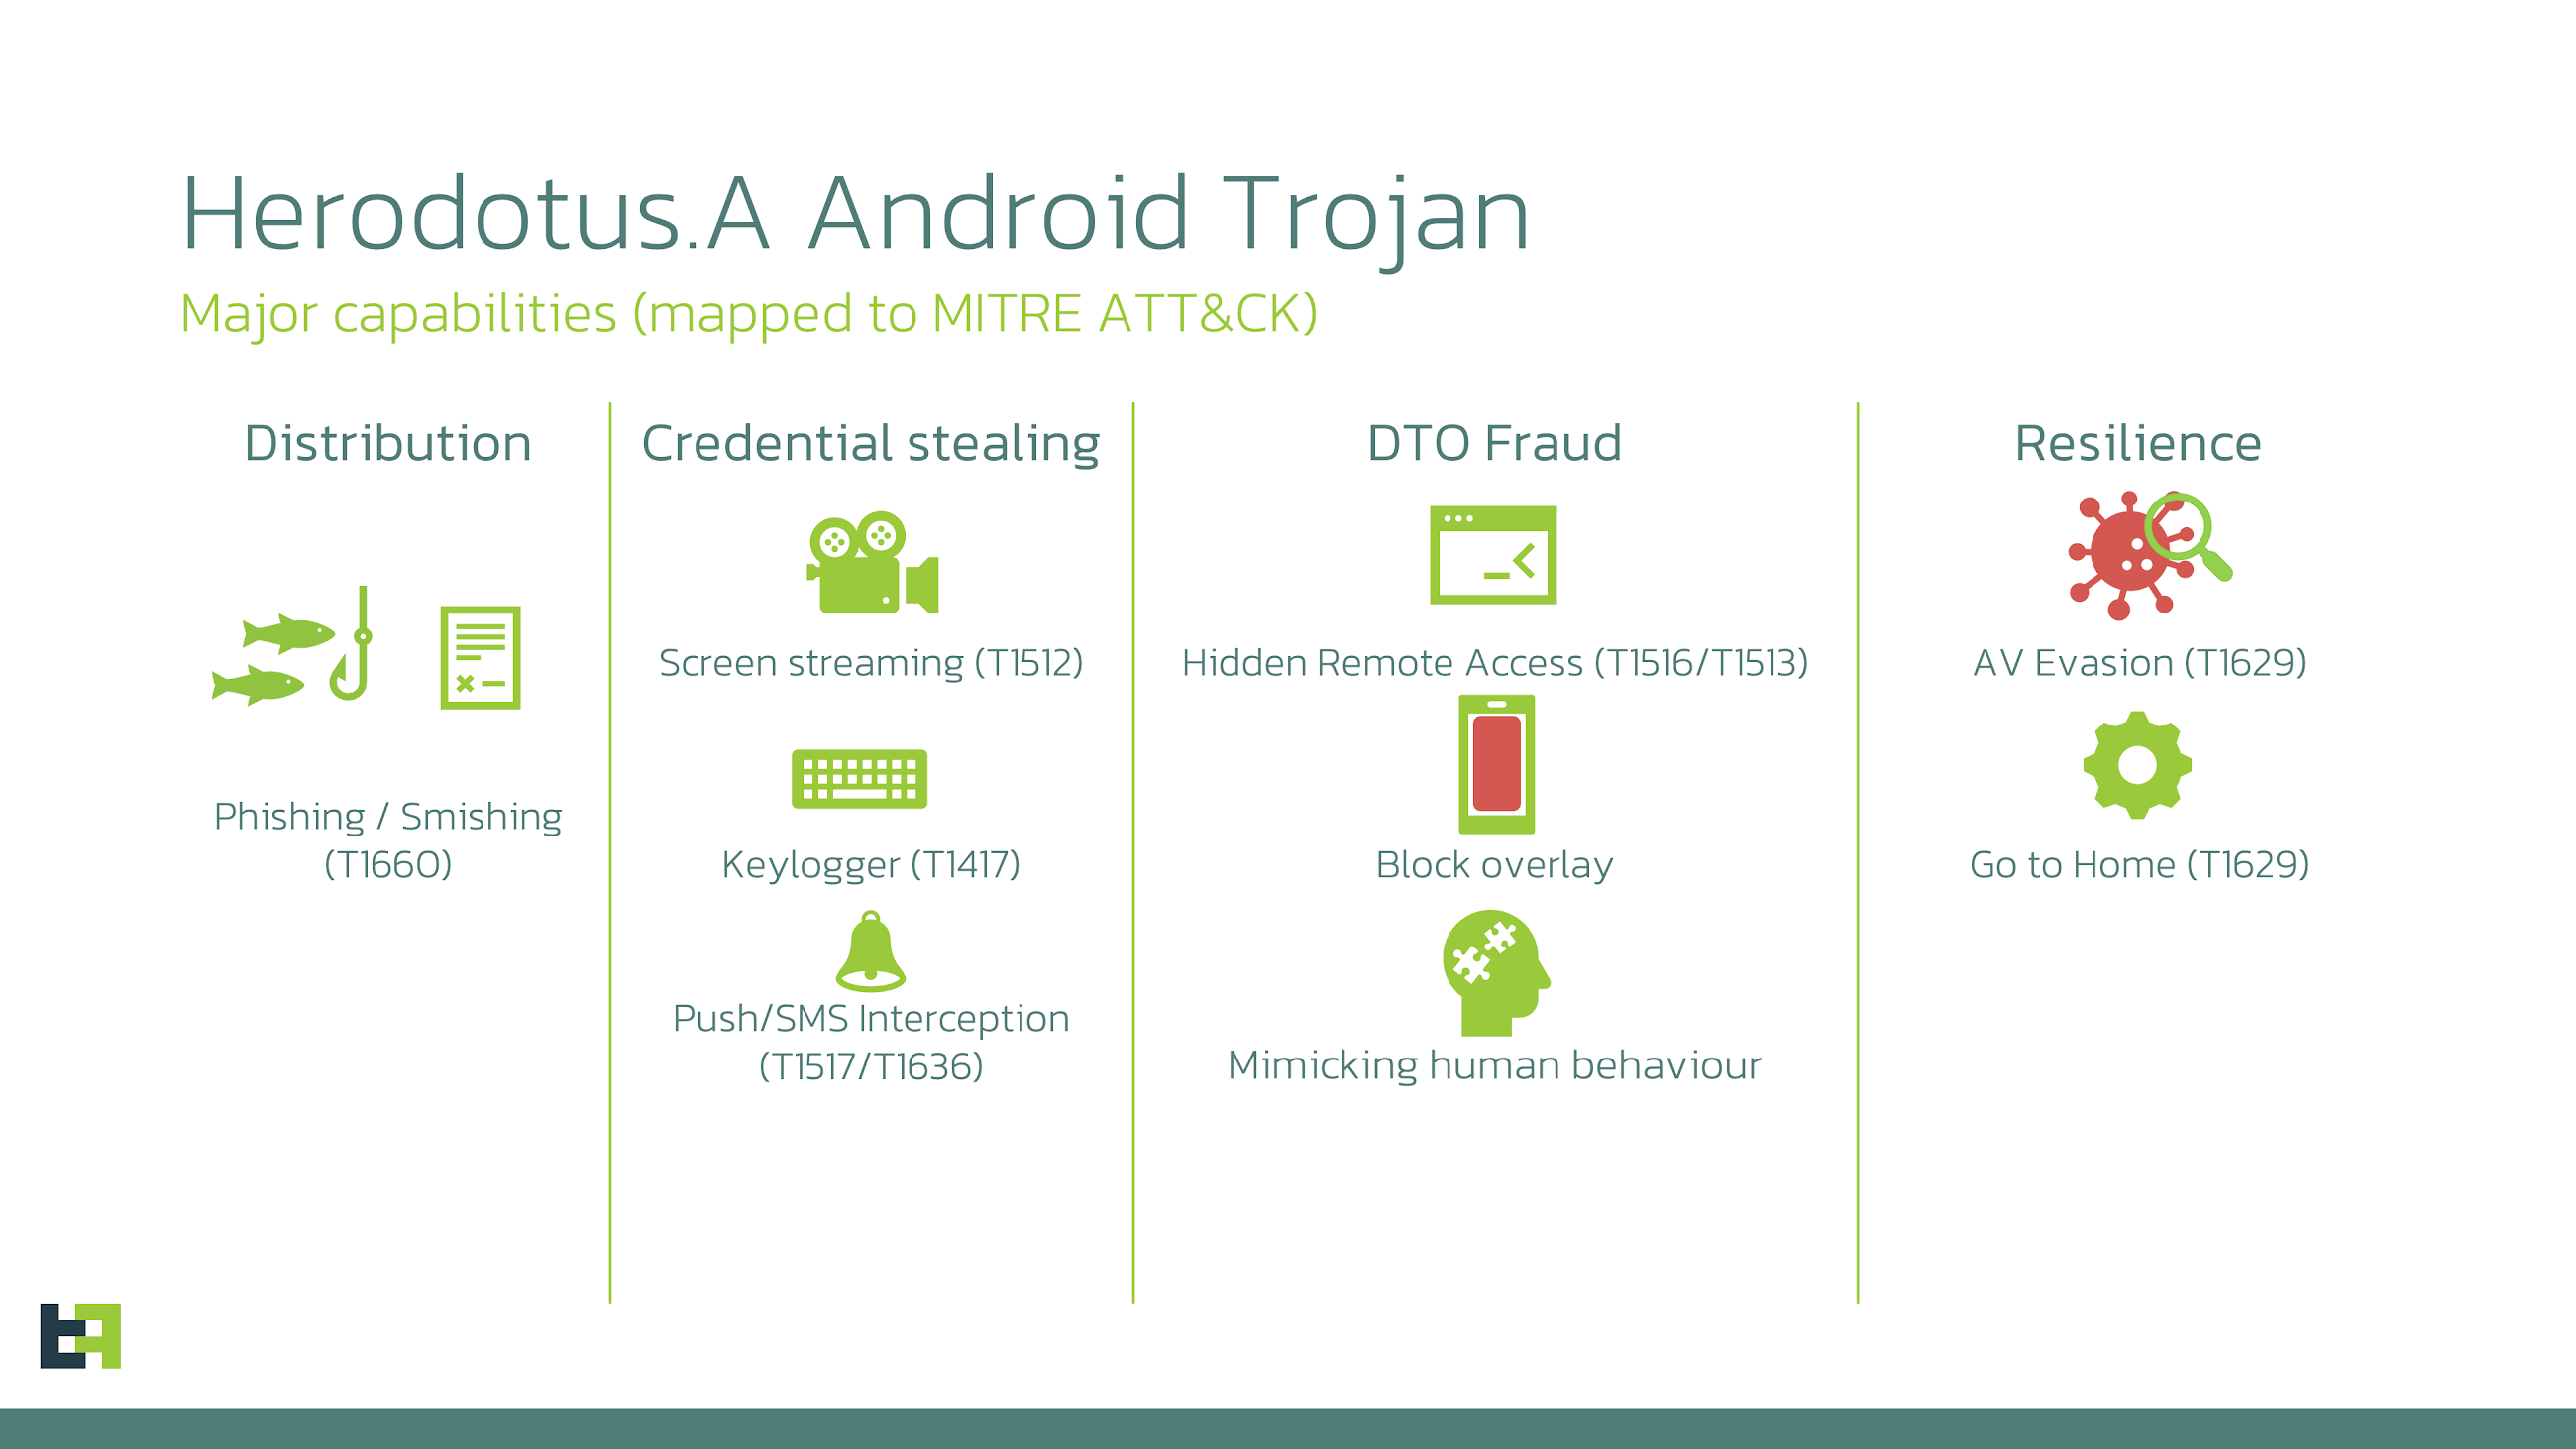
Как и большинство современных Android-вредоносов, Herodotus активно использует специальные возможности ОС (Accessibility Services). Он распространяется через фейковые приложения под видом Google Chrome (пакет com.cd3.app), которые жертве подсовывают через СМС-фишинг (смишинг) или другие схемы социальной инженерии.

После установки троян получает доступ к экрану устройства, показывает поддельные формы входа в банковские приложения, перехватывает СМС с кодами 2FA, видит всё, что отображается на дисплее, может узнать ПИН-код или графический ключ и даже устанавливать другие APK-файлы удалённо.

Но главное отличие Herodotus — умение притворяться человеком. Вредонос выполняет действия со случайными задержками между 0,3 и 3 секундами, например при вводе текста, чтобы обмануть антифрод-системы, анализирующие скорость и ритм нажатий. Так злоумышленники создают иллюзию, будто с устройством работает реальный пользователь, а не бот.

ThreatFabric также сообщила, что обнаружены фальшивые страницы-оверлеи, созданные для банков и финорганизаций в США, Турции, Великобритании и Польше, а также для криптовалютных кошельков и бирж. Похоже, создатели Herodotus уже готовятся расширять географию атак.

Исследователи подытожили:

«Herodotus активно развивается, использует приёмы, известные по Brokewell, и создан, чтобы закрепиться в активных сессиях пользователей, а не просто красть логины и пароли».

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru