


Google запустила «доверенные контакты» для восстановления аккаунта

Google запустила «доверенные контакты» для восстановления аккаунта

Google запустила «доверенные контакты» для восстановления аккаунта

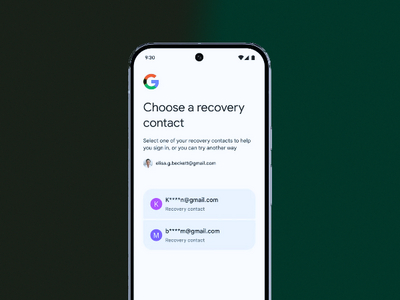
Google представила новый способ вернуть доступ к своему аккаунту, если вы забыли пароль или потеряли устройство с ключом входа. Функция называется Recovery Contacts — «доверенные контакты». Теперь в экстренной ситуации можно будет обратиться за помощью к друзьям или родственникам.

Раньше восстановить доступ можно было только через СМС или резервную почту, что становилось проблемой, если телефон потерян или номер давно не обновлялся.

Теперь всё проще: вы выбираете доверенное лицо на странице g.co/recovery-contacts, и в случае блокировки аккаунта Google отправит этому человеку уведомление или письмо.

Чтобы помочь вам восстановить доступ, доверенный контакт подтвердит специальный код — после этого вы сможете безопасно войти в свой аккаунт. При этом у человека не будет доступа ни к вашей почте, ни к личным данным — он лишь подтвердит, что обращаетесь именно вы.

В Google говорят, что функция станет ещё одним уровнем защиты наряду с ключами доступа и другими инструментами безопасности. Recovery Contacts уже начинает постепенно внедряться по всему миру.

Корпорация отмечает, что потеря доступа к аккаунту — стрессовая ситуация, и обещает продолжать работу над тем, чтобы процесс восстановления был проще и надёжнее, не снижая уровень конфиденциальности.

На днях мы писали о похожем нововведении, но уже на «Госуслугах»: появилась функция «Доверенный контакт» для защиты аккаунта. Это может быть, например, родственник или близкий друг. Он не получит доступ к вашему кабинету и не сможет что-то менять от вашего имени.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru