


Google запустила «доверенные контакты» для восстановления аккаунта

Google запустила «доверенные контакты» для восстановления аккаунта

Google запустила «доверенные контакты» для восстановления аккаунта

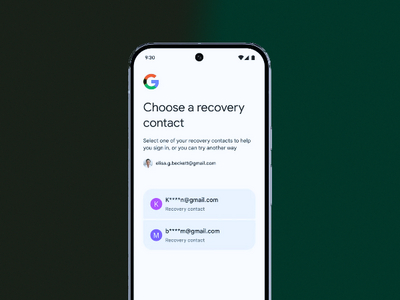
Google представила новый способ вернуть доступ к своему аккаунту, если вы забыли пароль или потеряли устройство с ключом входа. Функция называется Recovery Contacts — «доверенные контакты». Теперь в экстренной ситуации можно будет обратиться за помощью к друзьям или родственникам.

Раньше восстановить доступ можно было только через СМС или резервную почту, что становилось проблемой, если телефон потерян или номер давно не обновлялся.

Теперь всё проще: вы выбираете доверенное лицо на странице g.co/recovery-contacts, и в случае блокировки аккаунта Google отправит этому человеку уведомление или письмо.

Чтобы помочь вам восстановить доступ, доверенный контакт подтвердит специальный код — после этого вы сможете безопасно войти в свой аккаунт. При этом у человека не будет доступа ни к вашей почте, ни к личным данным — он лишь подтвердит, что обращаетесь именно вы.

В Google говорят, что функция станет ещё одним уровнем защиты наряду с ключами доступа и другими инструментами безопасности. Recovery Contacts уже начинает постепенно внедряться по всему миру.

Корпорация отмечает, что потеря доступа к аккаунту — стрессовая ситуация, и обещает продолжать работу над тем, чтобы процесс восстановления был проще и надёжнее, не снижая уровень конфиденциальности.

На днях мы писали о похожем нововведении, но уже на «Госуслугах»: появилась функция «Доверенный контакт» для защиты аккаунта. Это может быть, например, родственник или близкий друг. Он не получит доступ к вашему кабинету и не сможет что-то менять от вашего имени.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru