


В Google Messages появилось распознавание обнажёнки в видео

В Google Messages появилось распознавание обнажёнки в видео

В Google Messages появилось распознавание обнажёнки в видео

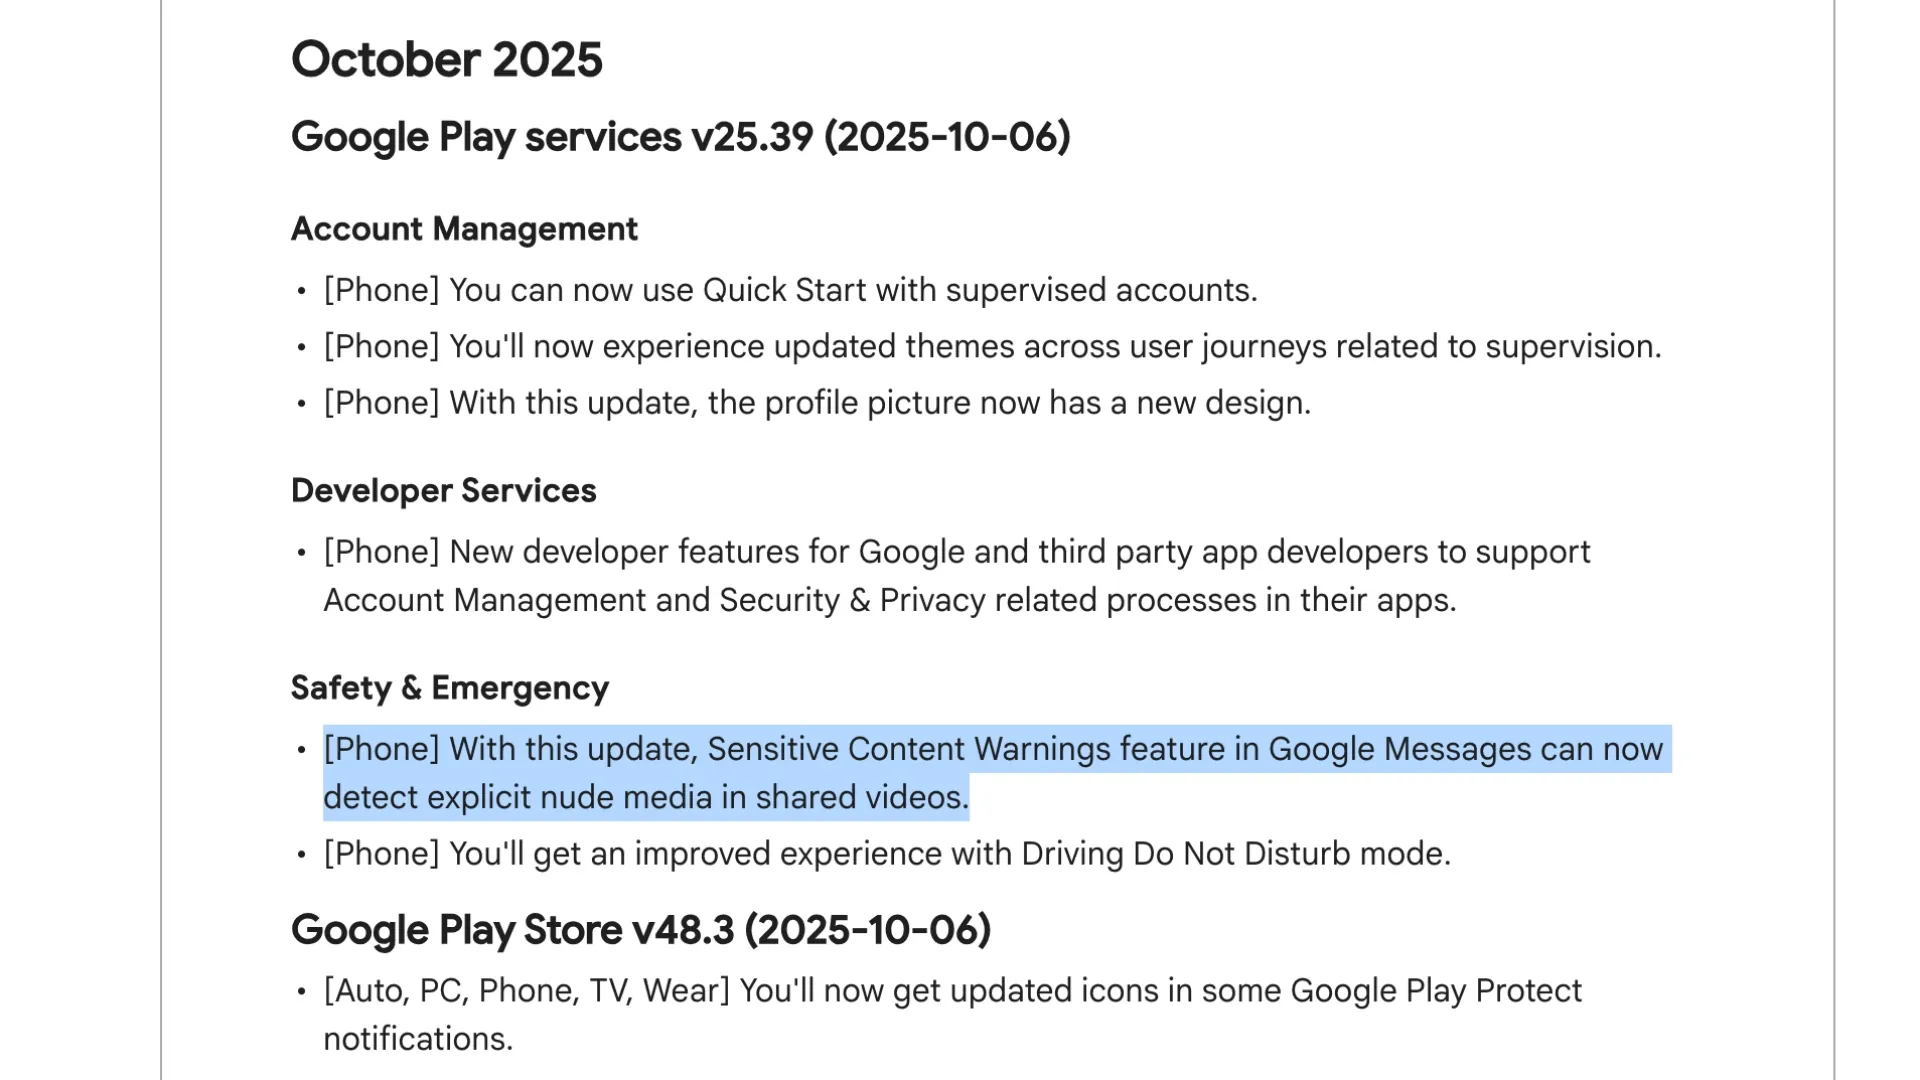
Google Messages теперь предупреждает пользователей, если в видео есть обнажёнка. Новая функция автоматически определяет наличие нюд-контента и может размывать такие видео по умолчанию — прежде чем вы их откроете.

Ранее система Sensitive Content Warnings в Google Messages работала только с изображениями, но теперь добралась и до видео. Пользователи смогут не только увидеть предупреждение, но и удалить видео, не просматривая его.

Обновление пришло с октябрьским пакетом Google Play Services v25.39, который начали распространять вчера. Однако, как обычно, обновление дойдёт не сразу — многие устройства пока останутся на сентябрьской версии.


После активации функция будет автоматически сканировать отправленные и полученные видео и определять, есть ли в них обнажёнка. Анализ выполняется на самом устройстве, без отправки файлов в облако — всё обрабатывается через системный модуль SafetyCore, который уже умеет распознавать нюд-контент на изображениях.

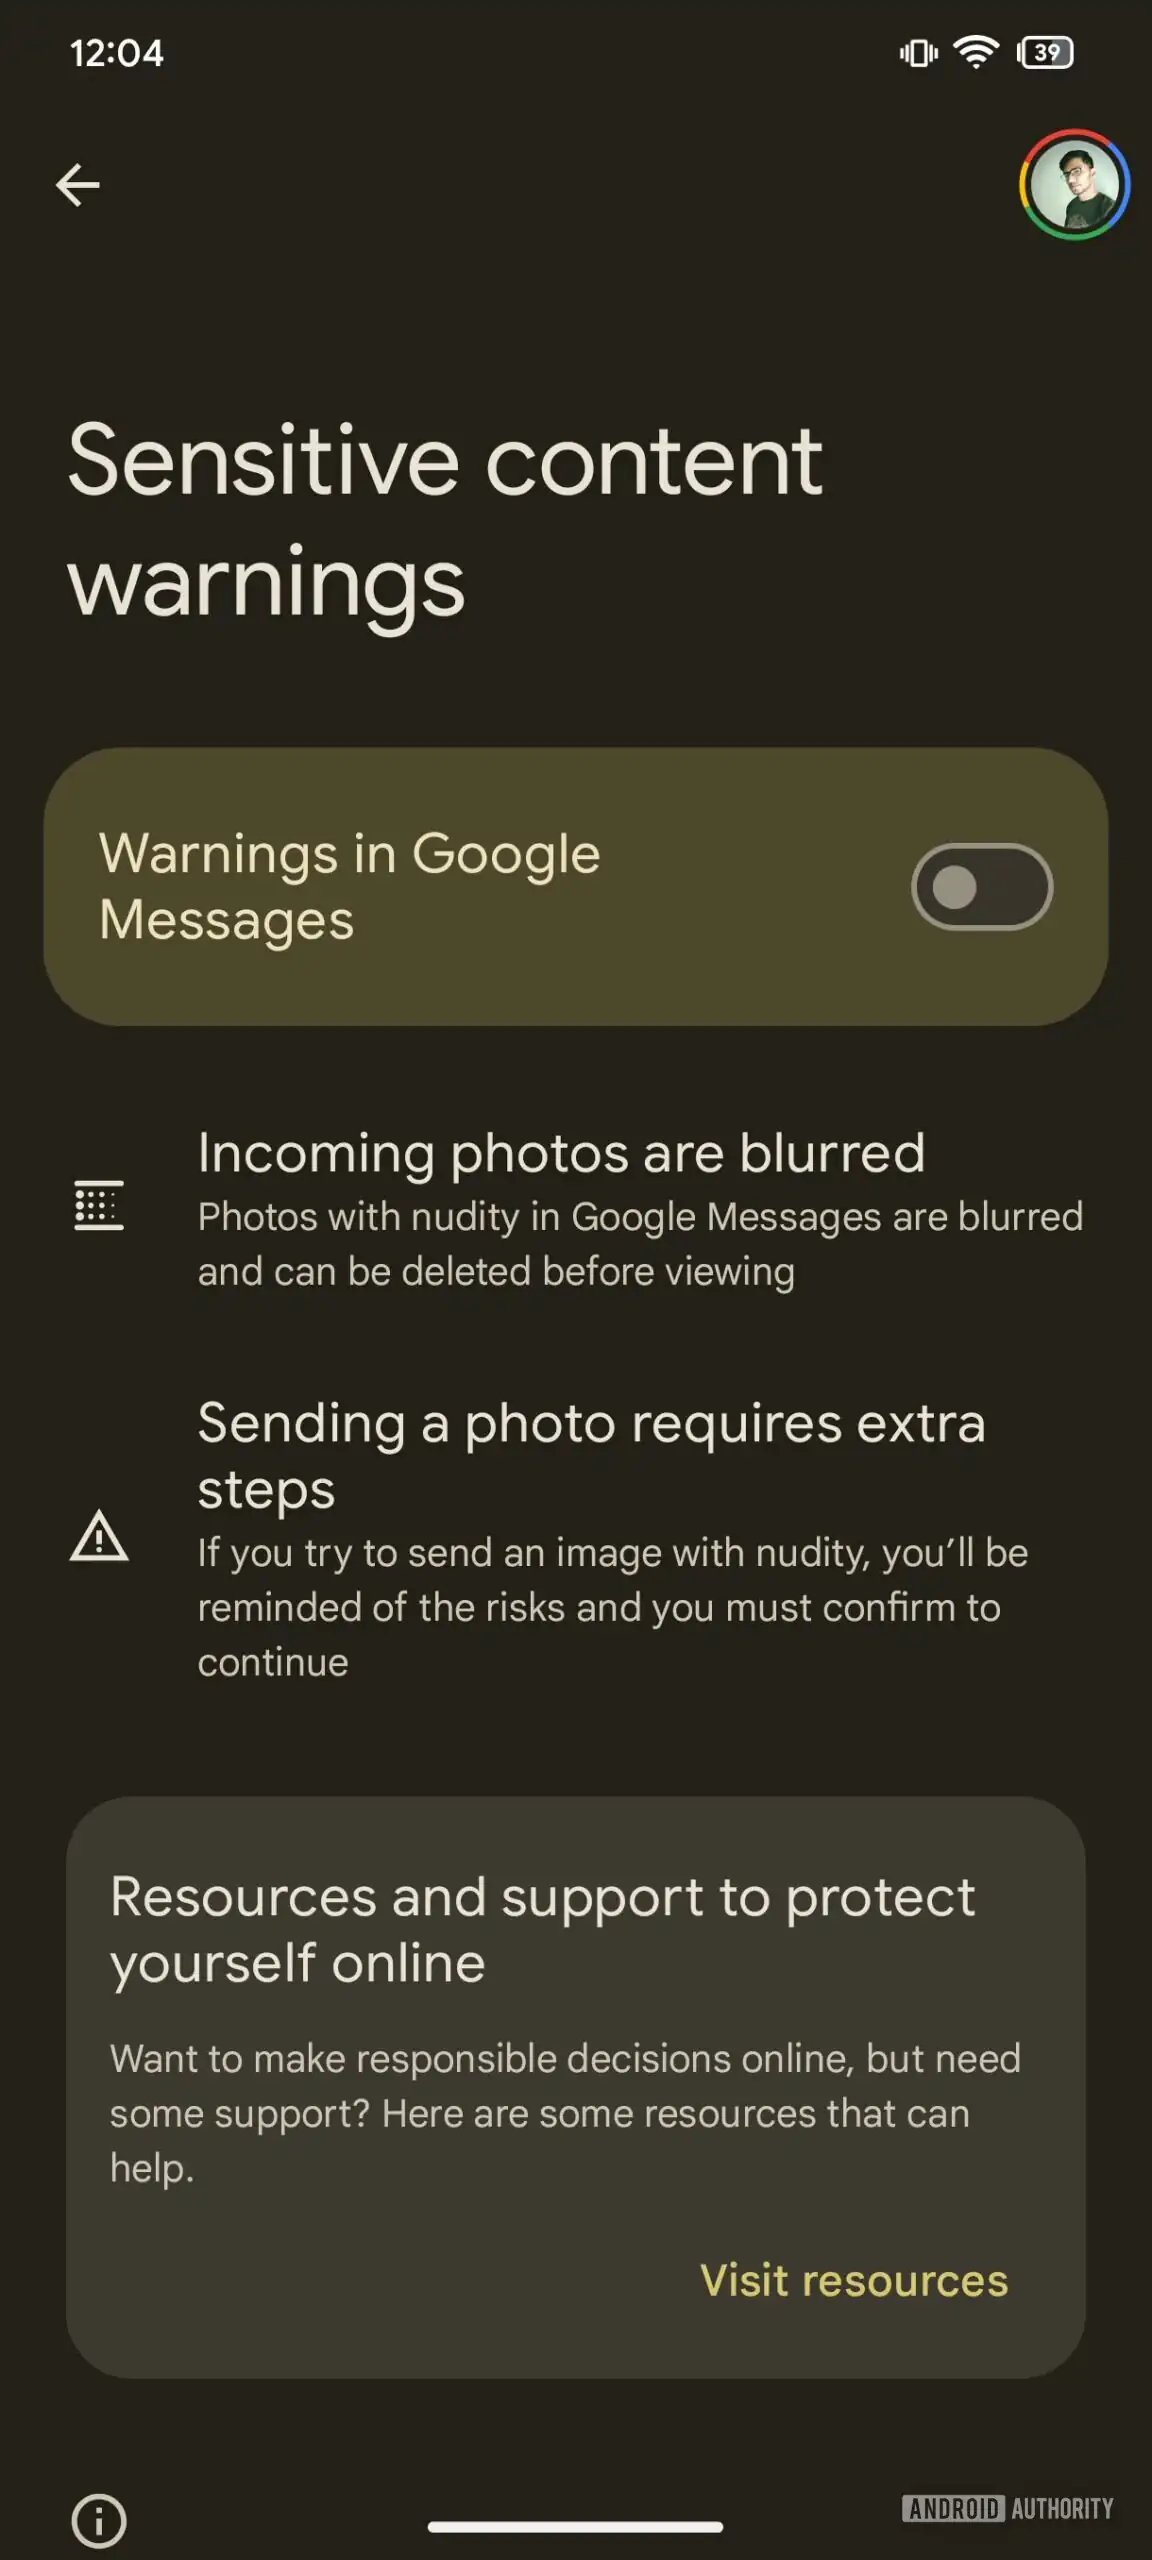
Если видео признано «чувствительным», Google Messages размоет превью и предложит пользователю удалить ролик, прежде чем тот его откроет. Однако по умолчанию эта функция отключена — чтобы включить защиту, нужно вручную зайти в:

Профиль → Настройки сообщений → Защита и безопасность → Управление предупреждениями о чувствительном контенте.

Источник: Android Authority


Важно: GIF-анимации пока под действие этой системы не попадают — защита работает только для изображений и видео. В итоге Google делает Messages чуть безопаснее и удобнее, особенно для тех, кто не хочет внезапно открыть «то самое» видео в чате.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru