


Банковский Android-троян Klopatra открывает тайный лаз через VNC

Банковский Android-троян Klopatra открывает тайный лаз через VNC

Банковский Android-троян Klopatra открывает тайный лаз через VNC

В Cleafy проанализировали нового Android-зловреда с функциями банкера и RAT, использующего VNC. Свою находку эксперты нарекли Klopatra — по имени сертификата, встроенного в одну из ранних версий трояна.

Суммарно исследователи обнаружили более 40 разных сборок вредоноса (первые датированы мартом 2025), что свидетельствует об активной разработке. Количество заражений Klopatra уже превысило 3000.

Характерной особенностью новобранца является интеграция с Virbox, позволяющая скрыть вредоносную начинку многослойной обфускацией. Коммерческий инструмент защиты исполняемого кода также предоставляет возможность проверок на наличие отладчиков и эмуляторов, а также на целостность.

В комбинации с использованием нативных библиотек (C/C++; обычно основная логика Android-зловредов реализуется на Java/Kotlin) подобная архитектура значительно снижает видимость для статических анализаторов и антивирусных сканеров.

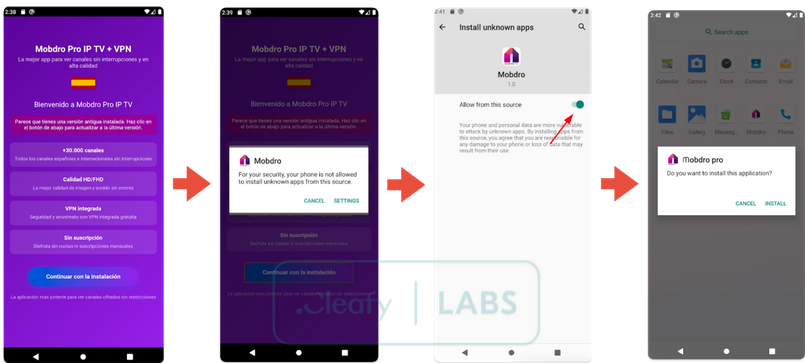
Заражение Klopatra начинается с дроппера, замаскированного под легитимное приложение — к примеру, пиратскую копию Mobdro Pro IP TV + VPN. Внедрившись в систему, вредонос просит разрешения на установку приложений из сторонних источников (REQUEST_INSTALL_PACKAGES).


Для работы основного пейлоада Klopatra требуется доступ к Accessibility Services. Спецвозможности Android позволяют вредоносу совершать следующие действия:

  • мониторить экран и захватывать отображаемый текст, в том числе пароли и баланс банковского счета;
  • фиксировать пользовательский ввод (выполнять функции кейлоггера);
  • имитировать тапы и жесты юзера, чтобы автономно взаимодействовать с банковскими приложениями.

Встроенный VNC-сервер Klopatra работает в двух режимах: стандартном (трансляция экрана и активности жертвы) и скрытном (черный оверлей на экране не позволяет выявить стороннее вмешательство в транзакции).

При открытии жертвой банковского или криптовалютного приложения троян пускает в ход фишинговые оверлеи, получаемые с C2-сервера. Все данные, введенные на поддельных страницах входа в аккаунт, мгновенно оказываются в руках злоумышленников.

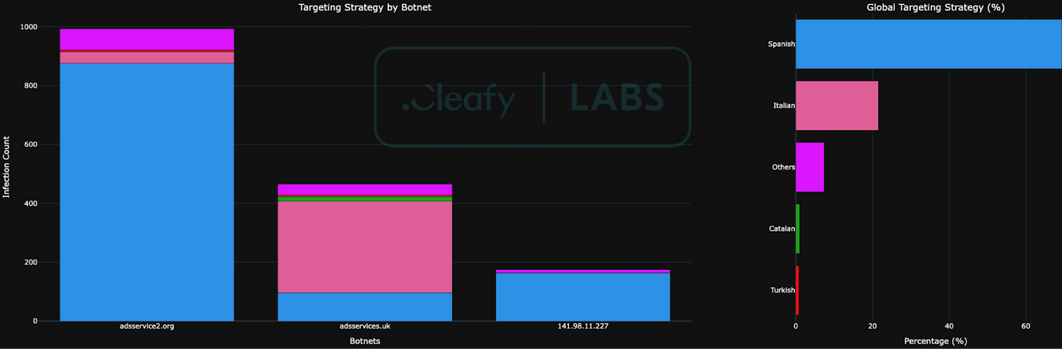
Артефакты, найденные в коде зловреда и C2, позволяют предположить, что авторы новой вредоносной разработки владеют турецким языком. На настоящий момент выявлено более 3 тыс. жертв Klopatra — в основном в Испании и Италии.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru