


Банковский Android-троян Klopatra открывает тайный лаз через VNC

Банковский Android-троян Klopatra открывает тайный лаз через VNC

Банковский Android-троян Klopatra открывает тайный лаз через VNC

В Cleafy проанализировали нового Android-зловреда с функциями банкера и RAT, использующего VNC. Свою находку эксперты нарекли Klopatra — по имени сертификата, встроенного в одну из ранних версий трояна.

Суммарно исследователи обнаружили более 40 разных сборок вредоноса (первые датированы мартом 2025), что свидетельствует об активной разработке. Количество заражений Klopatra уже превысило 3000.

Характерной особенностью новобранца является интеграция с Virbox, позволяющая скрыть вредоносную начинку многослойной обфускацией. Коммерческий инструмент защиты исполняемого кода также предоставляет возможность проверок на наличие отладчиков и эмуляторов, а также на целостность.

В комбинации с использованием нативных библиотек (C/C++; обычно основная логика Android-зловредов реализуется на Java/Kotlin) подобная архитектура значительно снижает видимость для статических анализаторов и антивирусных сканеров.

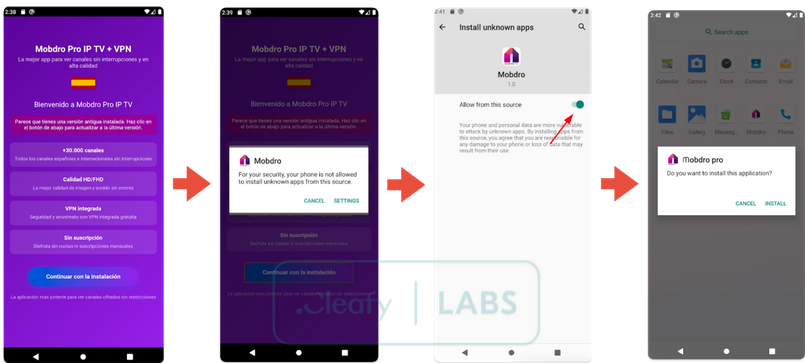
Заражение Klopatra начинается с дроппера, замаскированного под легитимное приложение — к примеру, пиратскую копию Mobdro Pro IP TV + VPN. Внедрившись в систему, вредонос просит разрешения на установку приложений из сторонних источников (REQUEST_INSTALL_PACKAGES).


Для работы основного пейлоада Klopatra требуется доступ к Accessibility Services. Спецвозможности Android позволяют вредоносу совершать следующие действия:

  • мониторить экран и захватывать отображаемый текст, в том числе пароли и баланс банковского счета;
  • фиксировать пользовательский ввод (выполнять функции кейлоггера);
  • имитировать тапы и жесты юзера, чтобы автономно взаимодействовать с банковскими приложениями.

Встроенный VNC-сервер Klopatra работает в двух режимах: стандартном (трансляция экрана и активности жертвы) и скрытном (черный оверлей на экране не позволяет выявить стороннее вмешательство в транзакции).

При открытии жертвой банковского или криптовалютного приложения троян пускает в ход фишинговые оверлеи, получаемые с C2-сервера. Все данные, введенные на поддельных страницах входа в аккаунт, мгновенно оказываются в руках злоумышленников.

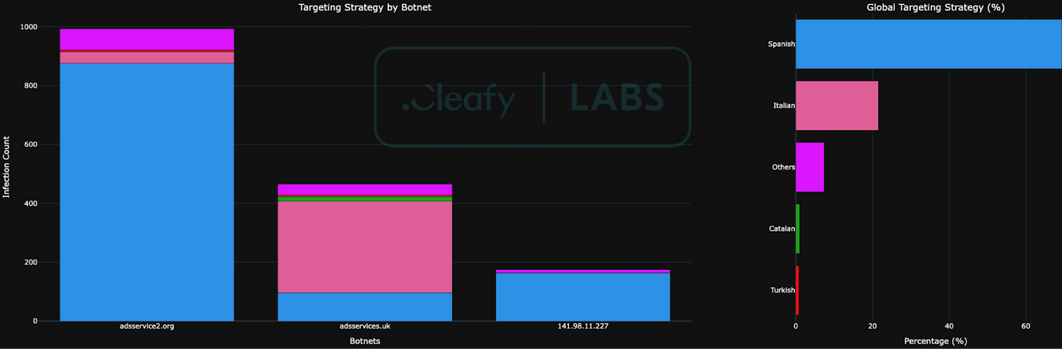
Артефакты, найденные в коде зловреда и C2, позволяют предположить, что авторы новой вредоносной разработки владеют турецким языком. На настоящий момент выявлено более 3 тыс. жертв Klopatra — в основном в Испании и Италии.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru