


Обнаружен новый Android-троян Datzbro: жертвами становятся пожилые люди

Обнаружен новый Android-троян Datzbro: жертвами становятся пожилые люди

Обнаружен новый Android-троян Datzbro: жертвами становятся пожилые люди

Специалисты из ThreatFabric сообщили о ранее неизвестном банковском трояне для Android под названием Datzbro. Он умеет полностью брать устройство под контроль, красть данные и проводить финансовые операции.

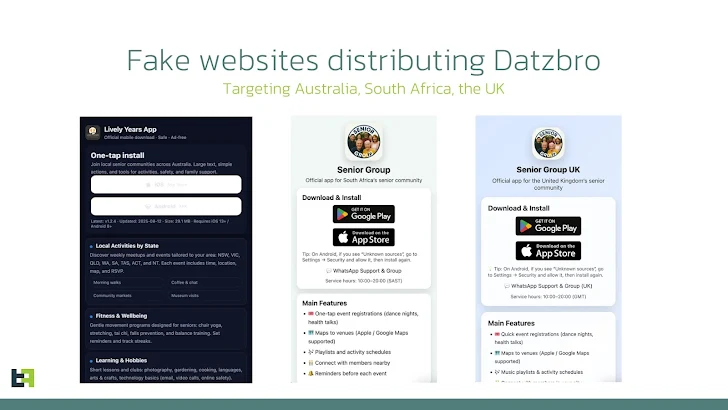
Кампания была обнаружена в августе 2025 года. Злоумышленники создавали в Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) группы для пожилых людей — с «приглашениями» на встречи, поездки и занятия.

Контент для таких сообществ часто генерировался с помощью ИИ. Если потенциальная жертва проявляла интерес, ей писали в Messenger (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) или WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и предлагали установить «приложение для регистрации» по ссылке. Вместо него скачивался троян.

После установки Datzbro получает огромные возможности: может читать и отправлять сообщения, делать фото, записывать звук, перехватывать коды и пароли, а главное — управлять устройством удалённо. Отдельная функция позволяет трояну «видеть» все элементы экрана и передавать их операторам, фактически отдавая полный контроль над смартфоном.


Интересно, что в коде нашли китайские строки отладки, а сервер управления трояном представляет собой десктопное приложение на китайском языке. Это выделяет Datzbro на фоне других похожих программ, которые обычно используют веб-панели.

Основная цель трояна — финансовое мошенничество. Он перехватывает данные интернет-банков и криптокошельков, может подменять интерфейс, чтобы скрыть активность, и даже красть ПИН-коды для разблокировки устройства.

Исследователи предупреждают: кампания показывает, как мошенники всё активнее используют социальную инженерию, в том числе против уязвимых групп — например пожилых людей, которых проще заманить под предлогом «общения и досуга».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru