


Обнаружен RatOn — новый Android-троян с NFC-атаками и кражей крипты

Обнаружен RatOn — новый Android-троян с NFC-атаками и кражей крипты

Обнаружен RatOn — новый Android-троян с NFC-атаками и кражей крипты

Исследователи из ThreatFabric сообщили об обнаружении нового банковского трояна для Android под названием RatOn. Этот зловред объединяет сразу несколько опасных техник — от классических фишинговых «наложек» до NFC-атак, автоматизированных переводов денег и кражи криптокошельков.

Эксперты называют его одной из самых сложных эволюций мобильных вредоносов на сегодняшний день.

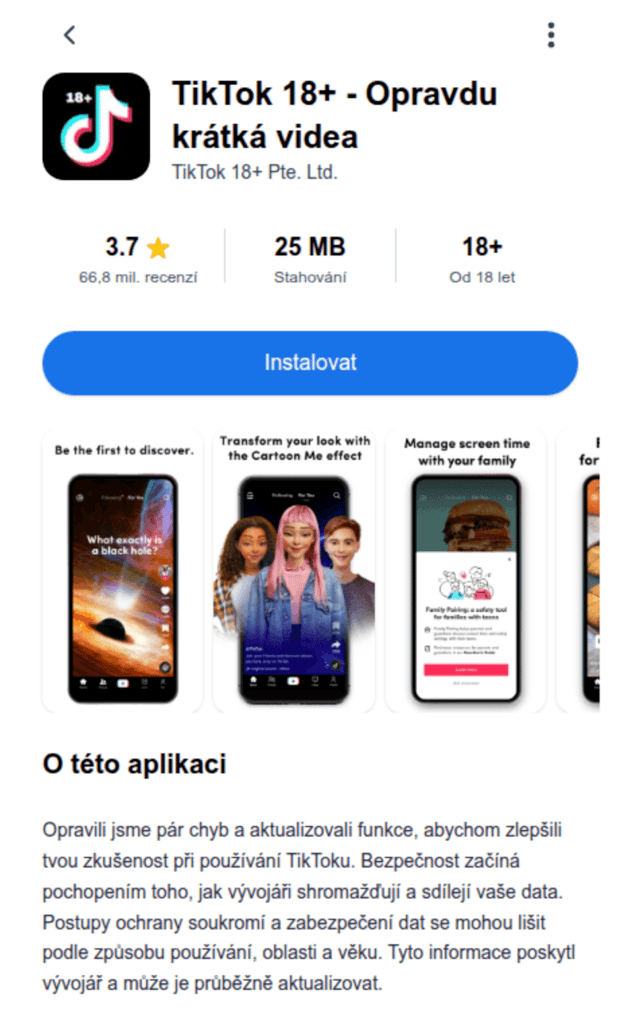
RatOn был замечен в июле 2025 года и активно дорабатывался до конца августа. Первые образцы распространялись через сайты со «взрослым» контентом, содержащие «TikTok18+» в названии.


Жертвами стали в первую очередь пользователи в Чехии и Словакии. Заражение происходит поэтапно: дроппер просит разрешение на установку приложений из сторонних источников, затем получает доступ к специальным возможностям ОС и правам администратора устройства. После этого загружается основная вредоносная нагрузка, которая позволяет проводить NFC-атаки.

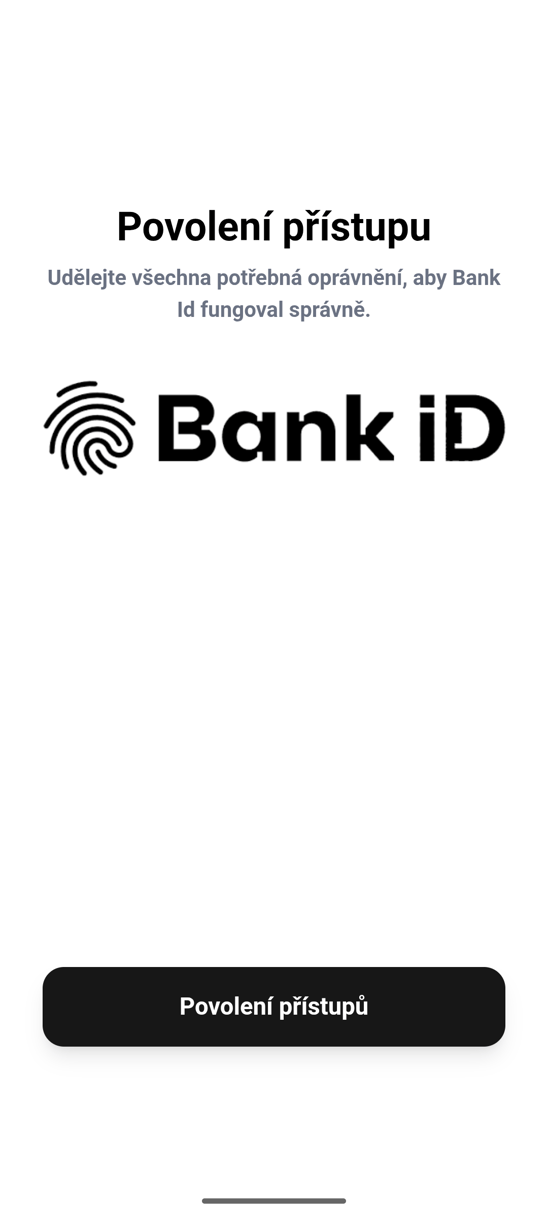
Троян умеет перехватывать управление смартфоном и автоматически выполнять действия в банковских приложениях. Например, ThreatFabric наблюдала, как RatOn самостоятельно запускал чешское банковское приложение, «прокликивал» интерфейс и даже вводил ПИН-код для подтверждения перевода. Это говорит о наличии развитого механизма Automated Transfer System (ATS).


Опасность не ограничивается банками: RatOn умеет атаковать криптокошельки MetaMask, Trust Wallet, Blockchain.com и Phantom. Он может вводить ПИН-код, открывать настройки восстановления и с помощью кейлоггера красть сид-фразы — то есть фактически полностью перехватывать кошелек жертвы.

Функциональность зловреда впечатляет: поддельные пуш-уведомления, трансляция экрана в реальном времени, отправка СМС, инъекция HTML-оверлеев, блокировка устройства, сброс паролей и интеграция с инструментом NFSkate для атак NFC-relay.

Пока что атаки фиксируются в Чехии и Словакии, но специалисты предупреждают: развитие RatOn продолжается, и в ближайшее время зловред может выйти за пределы региона и запустить масштабные кампании по всей Европе и дальше.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru