


Обнаружен RatOn — новый Android-троян с NFC-атаками и кражей крипты

Обнаружен RatOn — новый Android-троян с NFC-атаками и кражей крипты

Обнаружен RatOn — новый Android-троян с NFC-атаками и кражей крипты

Исследователи из ThreatFabric сообщили об обнаружении нового банковского трояна для Android под названием RatOn. Этот зловред объединяет сразу несколько опасных техник — от классических фишинговых «наложек» до NFC-атак, автоматизированных переводов денег и кражи криптокошельков.

Эксперты называют его одной из самых сложных эволюций мобильных вредоносов на сегодняшний день.

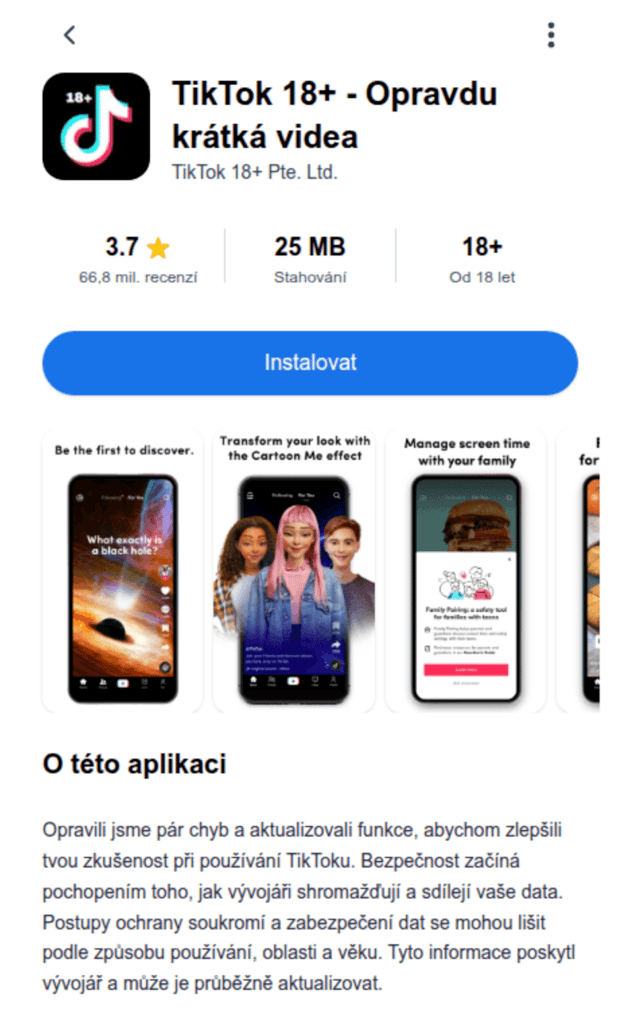
RatOn был замечен в июле 2025 года и активно дорабатывался до конца августа. Первые образцы распространялись через сайты со «взрослым» контентом, содержащие «TikTok18+» в названии.


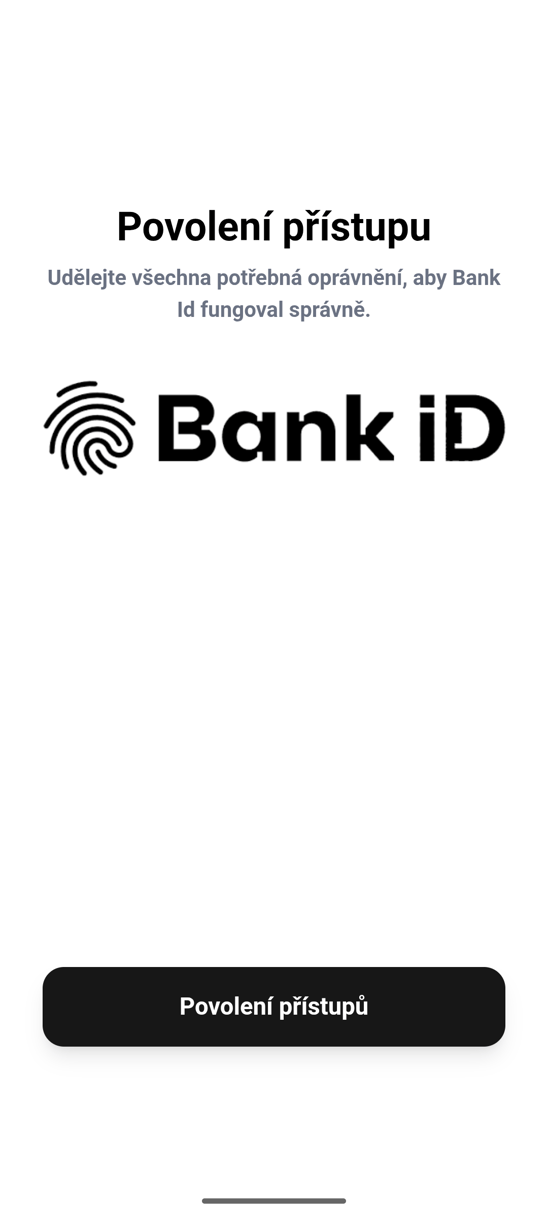
Жертвами стали в первую очередь пользователи в Чехии и Словакии. Заражение происходит поэтапно: дроппер просит разрешение на установку приложений из сторонних источников, затем получает доступ к специальным возможностям ОС и правам администратора устройства. После этого загружается основная вредоносная нагрузка, которая позволяет проводить NFC-атаки.

Троян умеет перехватывать управление смартфоном и автоматически выполнять действия в банковских приложениях. Например, ThreatFabric наблюдала, как RatOn самостоятельно запускал чешское банковское приложение, «прокликивал» интерфейс и даже вводил ПИН-код для подтверждения перевода. Это говорит о наличии развитого механизма Automated Transfer System (ATS).


Опасность не ограничивается банками: RatOn умеет атаковать криптокошельки MetaMask, Trust Wallet, Blockchain.com и Phantom. Он может вводить ПИН-код, открывать настройки восстановления и с помощью кейлоггера красть сид-фразы — то есть фактически полностью перехватывать кошелек жертвы.

Функциональность зловреда впечатляет: поддельные пуш-уведомления, трансляция экрана в реальном времени, отправка СМС, инъекция HTML-оверлеев, блокировка устройства, сброс паролей и интеграция с инструментом NFSkate для атак NFC-relay.

Пока что атаки фиксируются в Чехии и Словакии, но специалисты предупреждают: развитие RatOn продолжается, и в ближайшее время зловред может выйти за пределы региона и запустить масштабные кампании по всей Европе и дальше.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru