


UserGate выпустила NGFW для дата-центров с поддержкой 130 тыс. правил

UserGate выпустила NGFW для дата-центров с поддержкой 130 тыс. правил

UserGate выпустила NGFW для дата-центров с поддержкой 130 тыс. правил

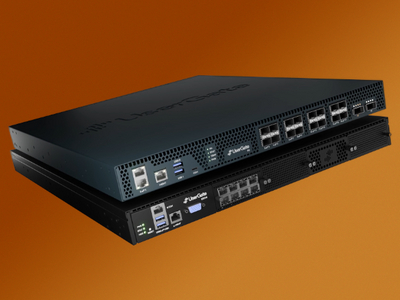
Российская компания UserGate запустила продукт Data Center Firewall (DCFW) — межсетевой экран нового поколения, рассчитанный на работу в дата-центрах и сетях уровня Enterprise. Его особенность — поддержка до 130 тысяч правил без серьёзной потери производительности.

Продукт впервые показали ещё в 2024 году, после чего он прошёл тесты и пилотные внедрения у крупных заказчиков. Сейчас DCFW уже используется в корпоративной инфраструктуре, в том числе в составе десятков платформ в ЦОДах.

DCFW сочетает классические функции NGFW: контроль сетевых сессий и приложений, систему предотвращения вторжений (IPS), NAT, VPN для удалённого доступа и соединения площадок. Также реализована идентификация пользователей (Identity Firewall), которая позволяет привязать сетевую активность к конкретным аккаунтам, и поддержка интеграции с Active Directory, LDAP и другими каталогами.

Продукт оснащён широким набором сетевых функций — от BGP и OSPF до VXLAN и VRF. Есть возможность объединять устройства в отказоустойчивые кластеры и подключать их к балансировщикам. Управление доступно через веб-интерфейс или CLI, а для централизованного администрирования предусмотрена совместимость с системами управления и анализа логов UserGate.

DCFW выпускается как виртуальный апплайнс и как аппаратный комплекс. Он поддерживает работу на новых платформах UserGate, внесённых в реестры российской продукции. По данным тестирования, максимальная пропускная способность старших моделей достигает сотен гигабит в секунду при миллионах одновременных TCP-сессий.

Продукт уже сертифицирован ФСТЭК по четвёртому уровню доверия и может использоваться в защищённых системах — от КИИ первой категории до государственных информационных систем и автоматизированных систем управления.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru