


В Google Play нашли 77 вредоносных приложений с 19 млн установок

В Google Play нашли 77 вредоносных приложений с 19 млн установок

В Google Play нашли 77 вредоносных приложений с 19 млн установок

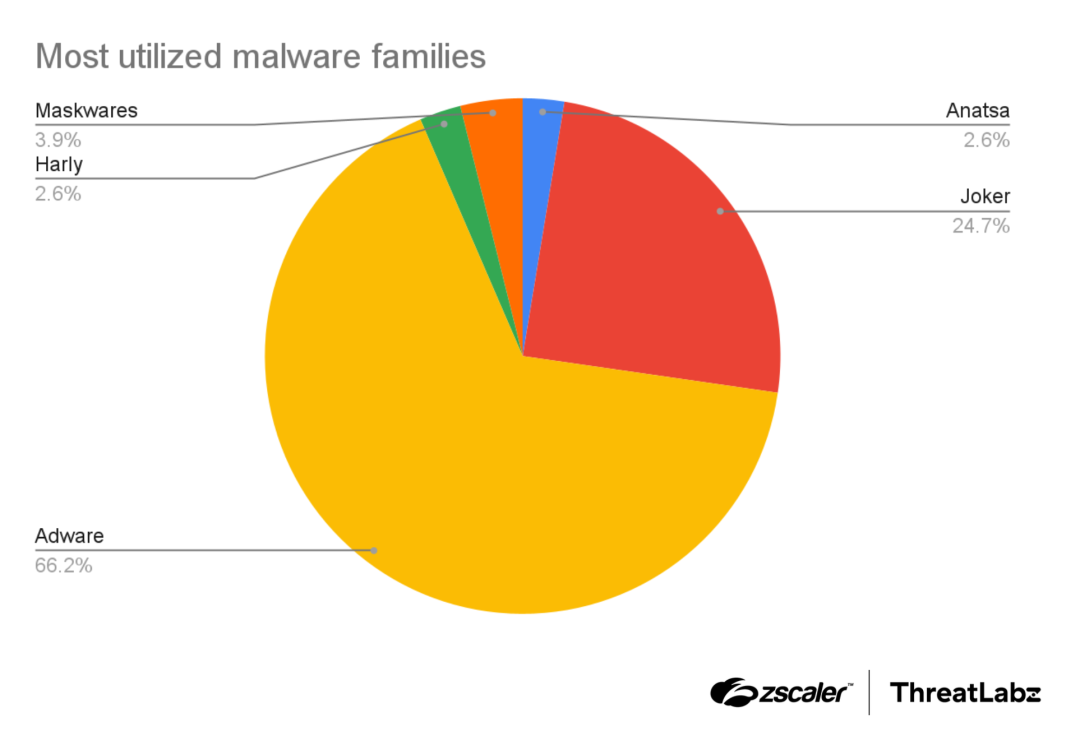
Команда Zscaler ThreatLabs выявила в Google Play целую кучу опасных Android-приложений. Всего — 77 штук, и вместе они успели набрать более 19 миллионов скачиваний. Большинство из них оказались рекламным софтом, но в четверти случаев речь шла о «классике жанра» — трояне Joker.

Этот вредонос умеет читать и отправлять СМС, воровать контакты, делать скриншоты, звонить и подписывать пользователей на платные услуги.

Исследователи также нашли его вариант под названием Harly, который маскируется под нормальные приложения вроде игр, редакторов фото или даже фонариков, но внутри содержит вредоносный код.

Такой софт ведёт себя как легальный, но параллельно крадёт пароли, банковские данные или передаёт злоумышленникам местоположение пользователя.

Trojan Anatsa снова в деле

Главная находка — обновлённый банковский троян Anatsa (он же Tea Bot). Теперь он атакует уже 831 банковское и криптовалютное приложение по всему миру (ранее было 650).


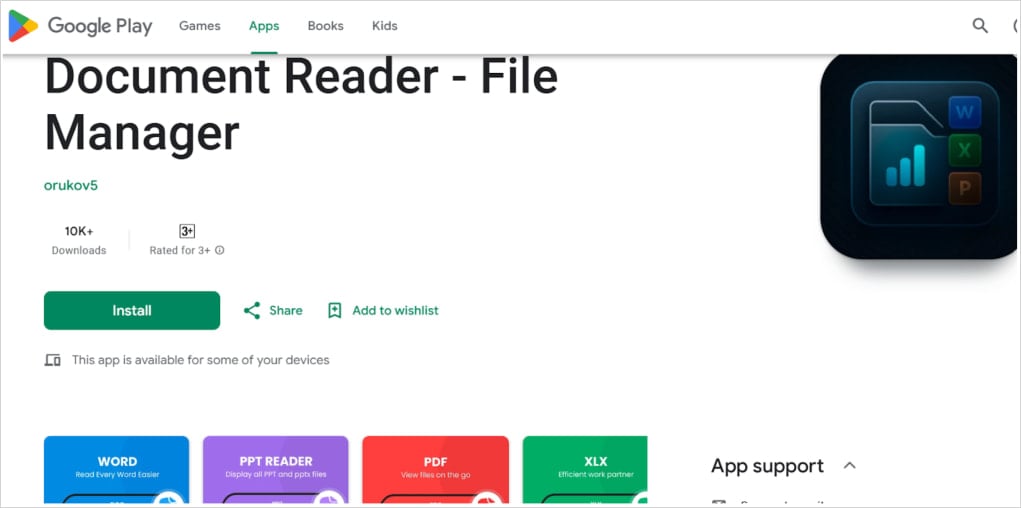
На Google Play он прятался под видом утилиты «Document Reader – File Manager». Установка проходила без подозрений, но после первого запуска приложение подгружало вредоносный код с сервера.


Anatsa научился обходить статический анализ, шифрует строки в коде, проверяет, не запущен ли он в песочнице, и периодически меняет пакеты и хеши, чтобы его труднее было обнаружить. Кроме того, он получает расширенные права через специальные возможности ОС и подсовывает пользователям фишинговые страницы для кражи данных.

Что удалили и что делать пользователям

По данным Zscaler, все выявленные вредоносные приложения уже удалены из Google Play. Но если они успели установиться, стоит проверить устройство и убедиться, что включена защита Google Play Protect.

Особенно осторожными нужно быть с приложениями из категорий «инструменты» и «персонализация» — именно они чаще всего использовались как приманка. Перед установкой советуют проверять разработчика, читать отзывы и давать только те разрешения, которые действительно нужны для работы программы.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru