


В России распространяется бэкдор для Android, атакующий бизнес

В России распространяется бэкдор для Android, атакующий бизнес

В России распространяется бэкдор для Android, атакующий бизнес

В России распространяется многофункциональный бэкдор Android.Backdoor.916.origin, нацеленный на владельцев Android-устройств, в первую очередь — на представителей бизнеса. Вредонос способен выполнять широкий набор команд злоумышленников: прослушивать разговоры, вести трансляцию с камеры, собирать данные из мессенджеров и браузеров, а также перехватывать вводимый текст, включая пароли.

Первые версии этой программы появились в январе 2025 года. Эксперты «Доктор Веб» отмечают, что бэкдор используется в основном в точечных атаках.

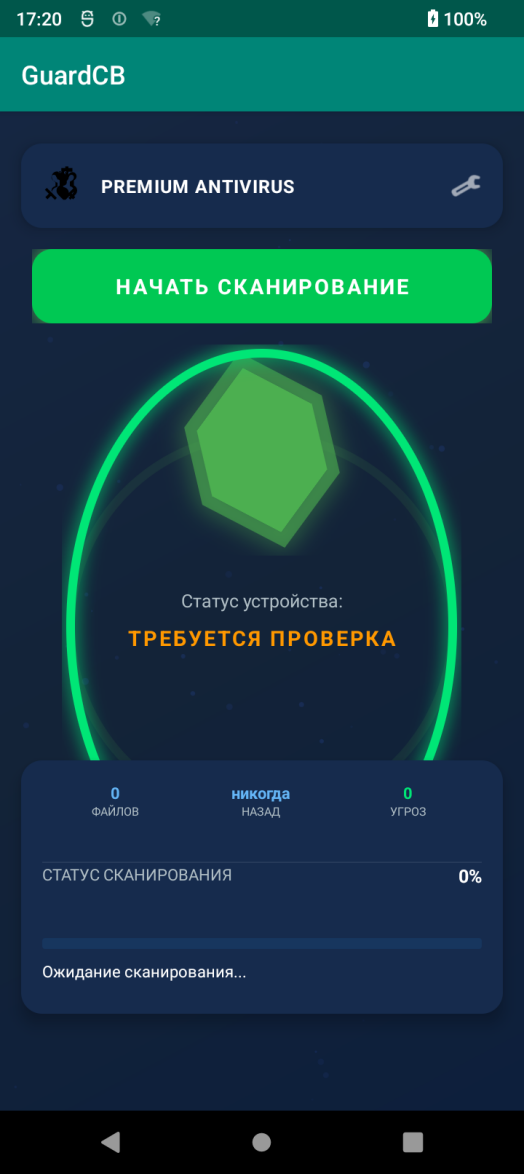
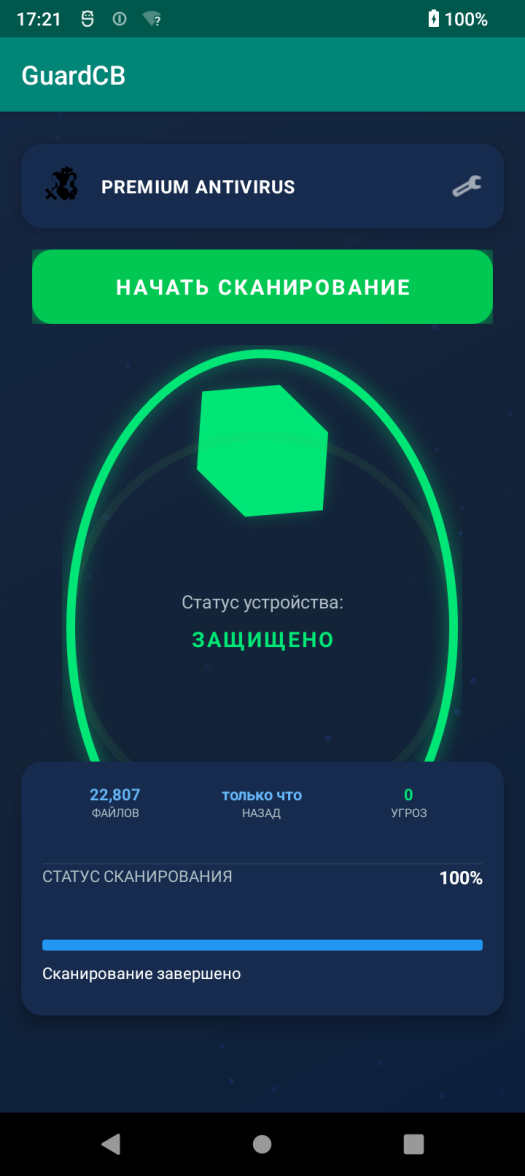
Его распространяют через личные сообщения в мессенджерах, присылая APK-файл под видом антивируса «GuardCB» со значком, похожим на эмблему Банка России на фоне щита.


Интерфейс приложения только на русском языке. Есть и другие варианты с названиями вроде «SECURITY_FSB» или «ФСБ», что должно создавать у жертвы впечатление, будто это официальный софт.

На самом деле никаких защитных функций нет: программа имитирует антивирусное сканирование, «обнаруживая» от 1 до 3 несуществующих угроз, причём вероятность их появления увеличивается со временем после последнего «сканирования» (но не превышает 30%).


При первом запуске Android.Backdoor.916.origin запрашивает доступ к геолокации, камере, микрофону, СМС, контактам, журналу звонков, медиафайлам, а также права администратора устройства и доступ к функциям Accessibility Service.

Через собственные сервисы бэкдор связывается с C2-сервером и получает команды, среди которых:

  • передача на сервер СМС, контактов, журналов вызовов и данных геолокации;
  • запуск и остановка потоковой трансляции звука, видео или содержимого экрана;
  • выгрузка всех или отдельных изображений с карты памяти;
  • выполнение шелл-команд;
  • передача данных о сети устройства;
  • включение или отключение самозащиты.

Accessibility Service используется для функций кейлоггера и перехвата данных из приложений Telegram, Google Chrome, Gmail, Яндекс Старт, Яндекс Браузер и WhatsApp. Также эта служба помогает бэкдору защищаться от удаления.

В конфигурации вредоноса предусмотрена поддержка нескольких управляющих серверов и возможность переключения между хостинг-провайдерами (до 15), хотя эта функция пока не используется. Информация о выявленных серверах была передана регистраторам доменов.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru