


Android-троян Anatsa снова пробрался в Google Play под видом PDF-читалки

Android-троян Anatsa снова пробрался в Google Play под видом PDF-читалки

Android-троян Anatsa снова пробрался в Google Play под видом PDF-читалки

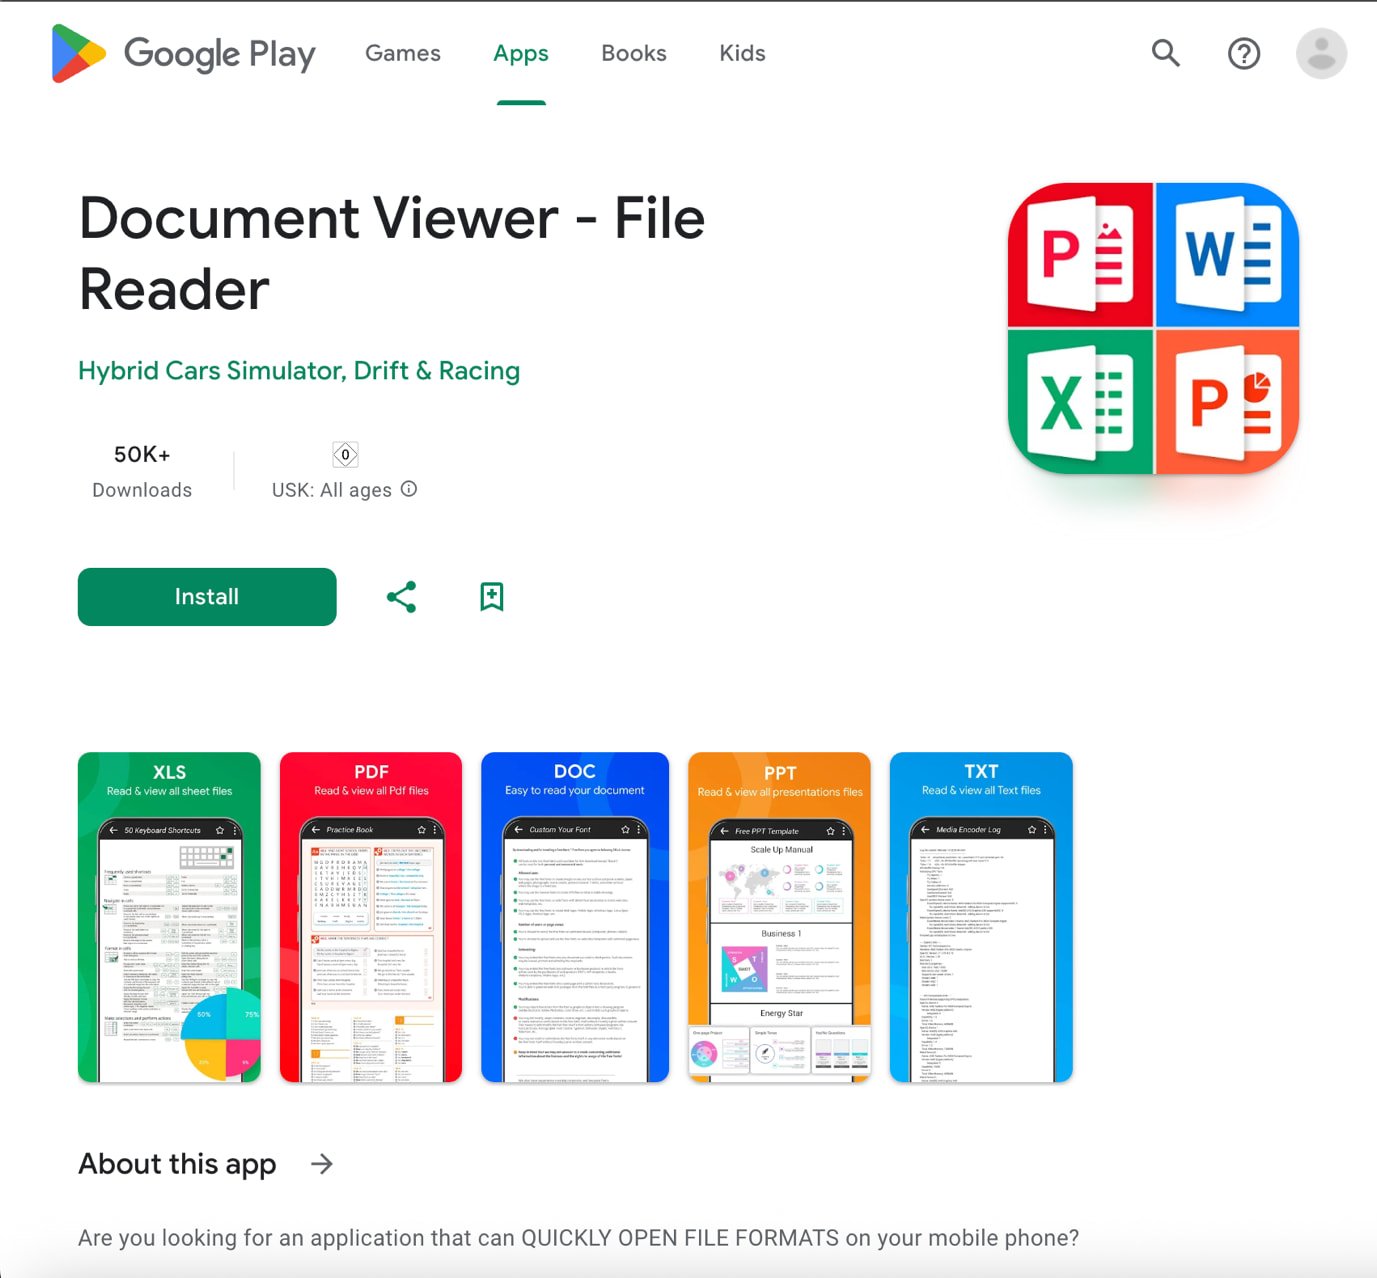
В Google Play снова обнаружили вредоносное приложение, распространяющее банковский троян Anatsa — на этот раз под видом обычного софта для просмотра PDF. Приложение под названием Document Viewer – File Reader успело набрать более 50 000 скачиваний, прежде чем его удалили из магазина.

Сразу после установки троян начинает следить за действиями пользователя, особенно за запуском приложений банков Северной Америки. Когда открывается банковское приложение, Anatsa подсовывает фальшивое уведомление о «технических работах», закрывающее интерфейс настоящего банка. В это время троян:

  • записывает всё, что вводит пользователь (keylogger),
  • может автоматизировать транзакции,
  • получает доступ к аккаунту.

Пользователь не видит, что происходит в фоновом режиме — и даже не может быстро связаться с банком.


По данным исследователей из Threat Fabric, Anatsa действует по давно проверенной схеме:

  1. Публикует безвредное приложение, которое набирает популярность.
  2. Через несколько недель выпускается обновление с вредоносным кодом.
  3. Троян скачивается с удалённого сервера и запускается как отдельное приложение.

В этот раз вредоносный код был внедрён через шесть недель после выхода приложения, между 24 и 30 июня.

Google уже удалил приложение из Play Store, но если вы успели его установить — немедленно удалите, проверьте устройство с помощью Play Protect и смените пароли от банковских аккаунтов.

Исследователи напоминают: Anatsa регулярно возвращается на Google Play.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru