


Фейковые криптокошельки на Android крадут сид-фразы пользователей

Фейковые криптокошельки на Android крадут сид-фразы пользователей

Фейковые криптокошельки на Android крадут сид-фразы пользователей

Эксперты из компании Cyble выявили новую мошенническую кампанию, нацеленную на пользователей Android. Более 20 вредоносных приложений под видом популярных криптокошельков оказались ловушкой для сбора 12-словных сид-фраз — ключей к доступу к средствам.

Злоумышленники маскируют свои приложения под известные сервисы вроде SushiSwap, PancakeSwap, Hyperliquid и Raydium.

Интерфейс — как у настоящих кошельков. Пользователь вводит фразу для восстановления, а данные тут же отправляются мошенникам, которые опустошают реальные счета.

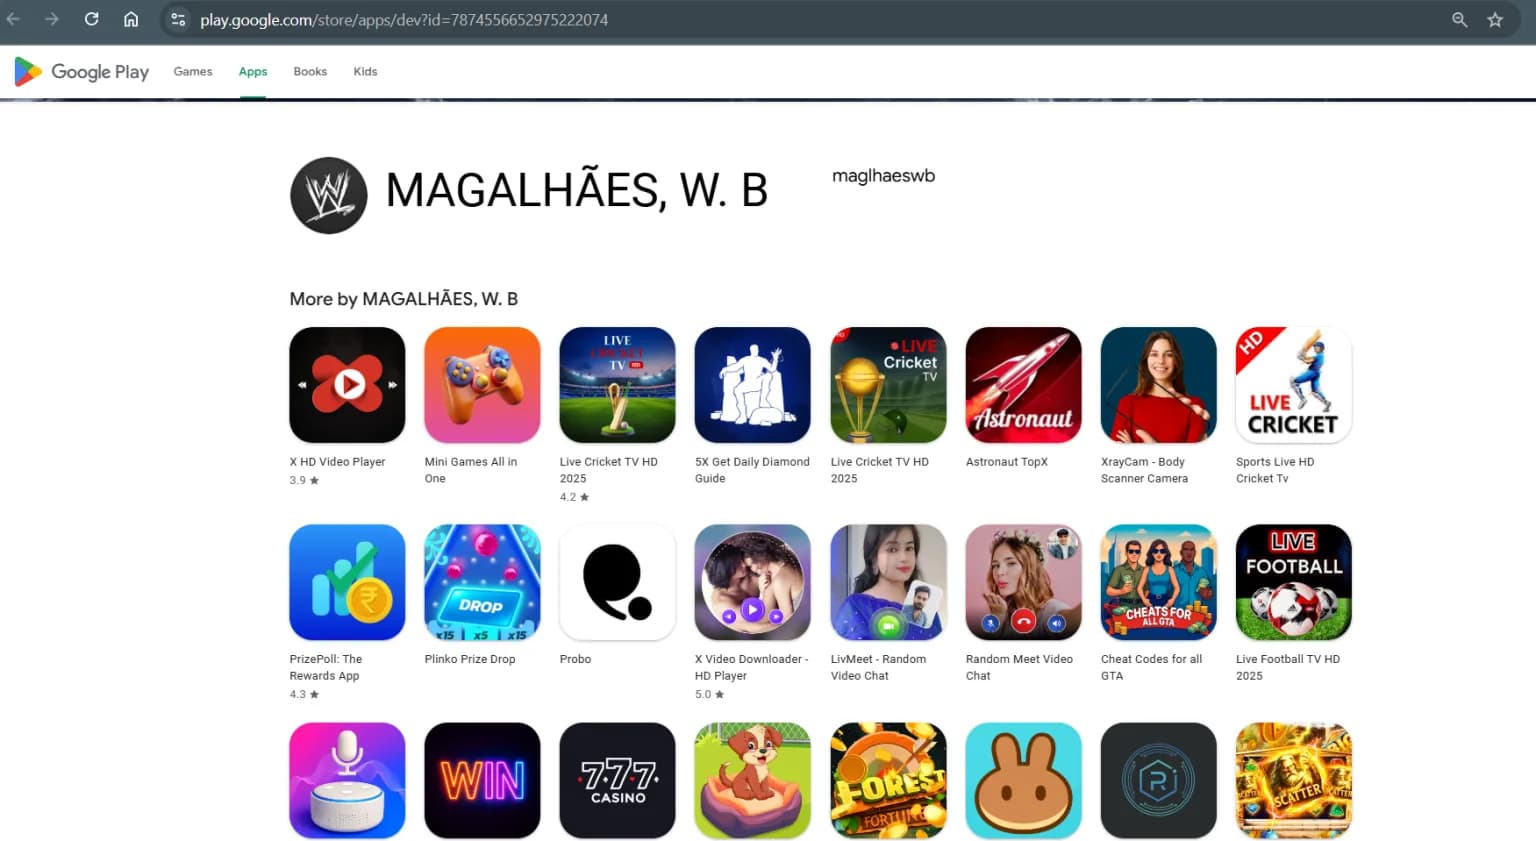
Некоторые из этих приложений всё ещё находятся в Google Play, несмотря на то что часть уже удалена по жалобе Cyble. Опасность в том, что фейковые кошельки публикуются от имени аккаунтов, ранее размещавших безвредные программы: игры, плееры и даже стриминг-сервисы. Такие аккаунты могут иметь десятки тысяч загрузок, что повышает доверие.


Приложения построены на Median Framework — инструменте, который позволяет быстро превращать фишинговые сайты в полноценные Android-программы. Внутри используется WebView (встроенный браузер), который под видом доступа к кошельку просит ввести сид-фразу.

Исследователи также выяснили, что многие из этих приложений используют похожие имена и структуру, а также ведут на одинаковые фишинговые домены. Примеры таких доменов:

  • bullxnisbs
  • hyperliqwsbs
  • raydifloydcz
  • sushijamessbs
  • pancakefentfloydcz

По сути, речь идёт о масштабной и скоординированной атаке, где используется один шаблон под разные бренды.

Вот некоторые из приложений, упомянутых в отчёте Cyble:

  • Raydium
  • SushiSwap
  • Suiet Wallet
  • Hyperliquid
  • BullX Crypto
  • Pancake Swap
  • Meteora Exchange
  • OpenOcean Exchange
  • Harvest Finance Blog

Проблема в том, что в случае кражи крипты шансов вернуть деньги практически нет — защиты, как в банках, здесь не предусмотрено.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru