


Фейковые криптокошельки на Android крадут сид-фразы пользователей

Фейковые криптокошельки на Android крадут сид-фразы пользователей

Фейковые криптокошельки на Android крадут сид-фразы пользователей

Эксперты из компании Cyble выявили новую мошенническую кампанию, нацеленную на пользователей Android. Более 20 вредоносных приложений под видом популярных криптокошельков оказались ловушкой для сбора 12-словных сид-фраз — ключей к доступу к средствам.

Злоумышленники маскируют свои приложения под известные сервисы вроде SushiSwap, PancakeSwap, Hyperliquid и Raydium.

Интерфейс — как у настоящих кошельков. Пользователь вводит фразу для восстановления, а данные тут же отправляются мошенникам, которые опустошают реальные счета.

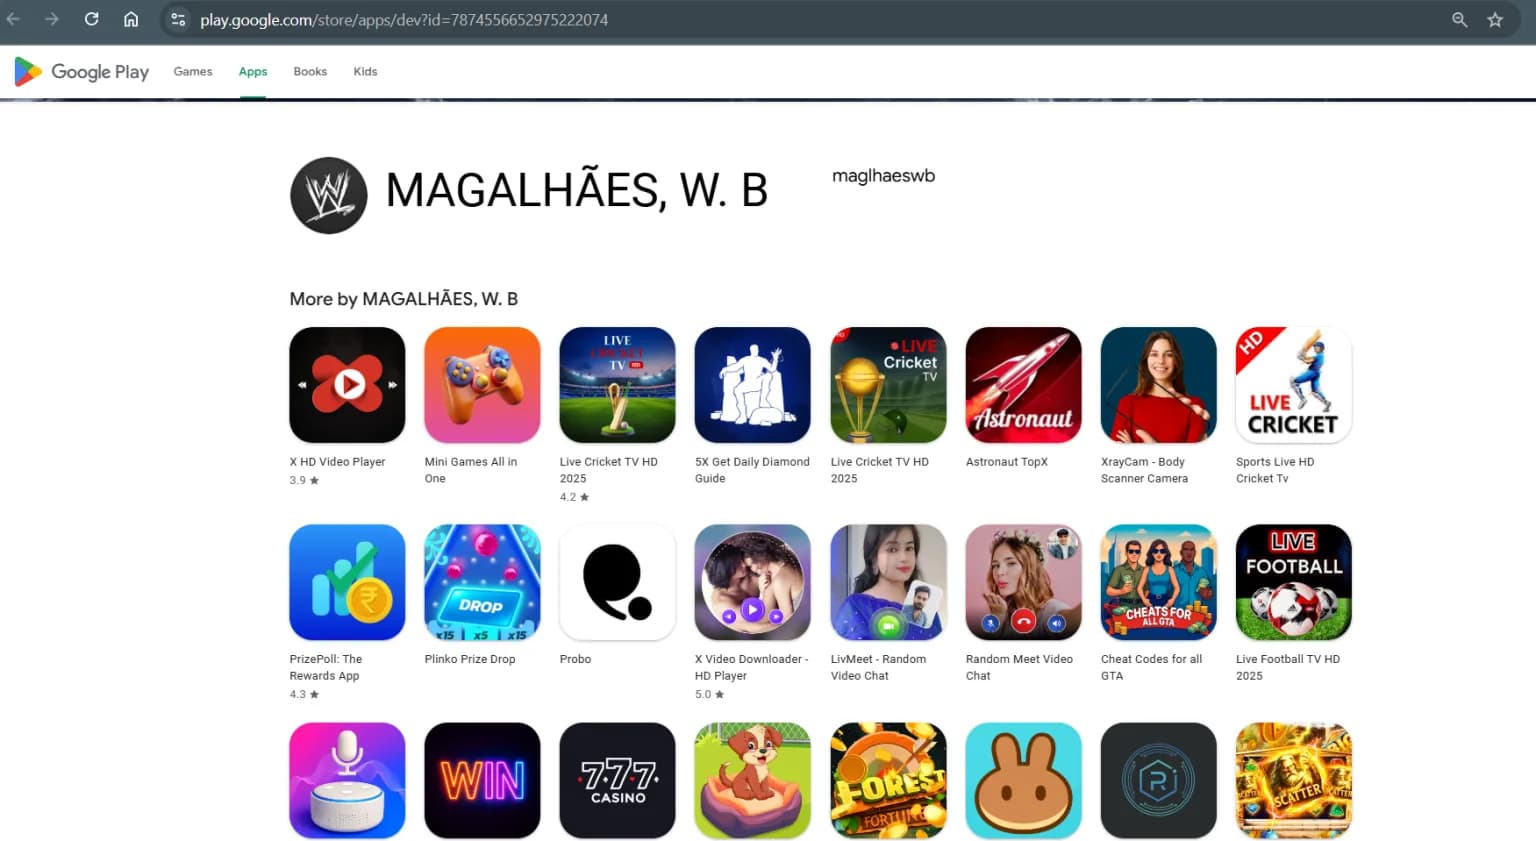
Некоторые из этих приложений всё ещё находятся в Google Play, несмотря на то что часть уже удалена по жалобе Cyble. Опасность в том, что фейковые кошельки публикуются от имени аккаунтов, ранее размещавших безвредные программы: игры, плееры и даже стриминг-сервисы. Такие аккаунты могут иметь десятки тысяч загрузок, что повышает доверие.


Приложения построены на Median Framework — инструменте, который позволяет быстро превращать фишинговые сайты в полноценные Android-программы. Внутри используется WebView (встроенный браузер), который под видом доступа к кошельку просит ввести сид-фразу.

Исследователи также выяснили, что многие из этих приложений используют похожие имена и структуру, а также ведут на одинаковые фишинговые домены. Примеры таких доменов:

  • bullxnisbs
  • hyperliqwsbs
  • raydifloydcz
  • sushijamessbs
  • pancakefentfloydcz

По сути, речь идёт о масштабной и скоординированной атаке, где используется один шаблон под разные бренды.

Вот некоторые из приложений, упомянутых в отчёте Cyble:

  • Raydium
  • SushiSwap
  • Suiet Wallet
  • Hyperliquid
  • BullX Crypto
  • Pancake Swap
  • Meteora Exchange
  • OpenOcean Exchange
  • Harvest Finance Blog

Проблема в том, что в случае кражи крипты шансов вернуть деньги практически нет — защиты, как в банках, здесь не предусмотрено.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru