


Фейковые криптокошельки на Android крадут сид-фразы пользователей

Фейковые криптокошельки на Android крадут сид-фразы пользователей

Фейковые криптокошельки на Android крадут сид-фразы пользователей

Эксперты из компании Cyble выявили новую мошенническую кампанию, нацеленную на пользователей Android. Более 20 вредоносных приложений под видом популярных криптокошельков оказались ловушкой для сбора 12-словных сид-фраз — ключей к доступу к средствам.

Злоумышленники маскируют свои приложения под известные сервисы вроде SushiSwap, PancakeSwap, Hyperliquid и Raydium.

Интерфейс — как у настоящих кошельков. Пользователь вводит фразу для восстановления, а данные тут же отправляются мошенникам, которые опустошают реальные счета.

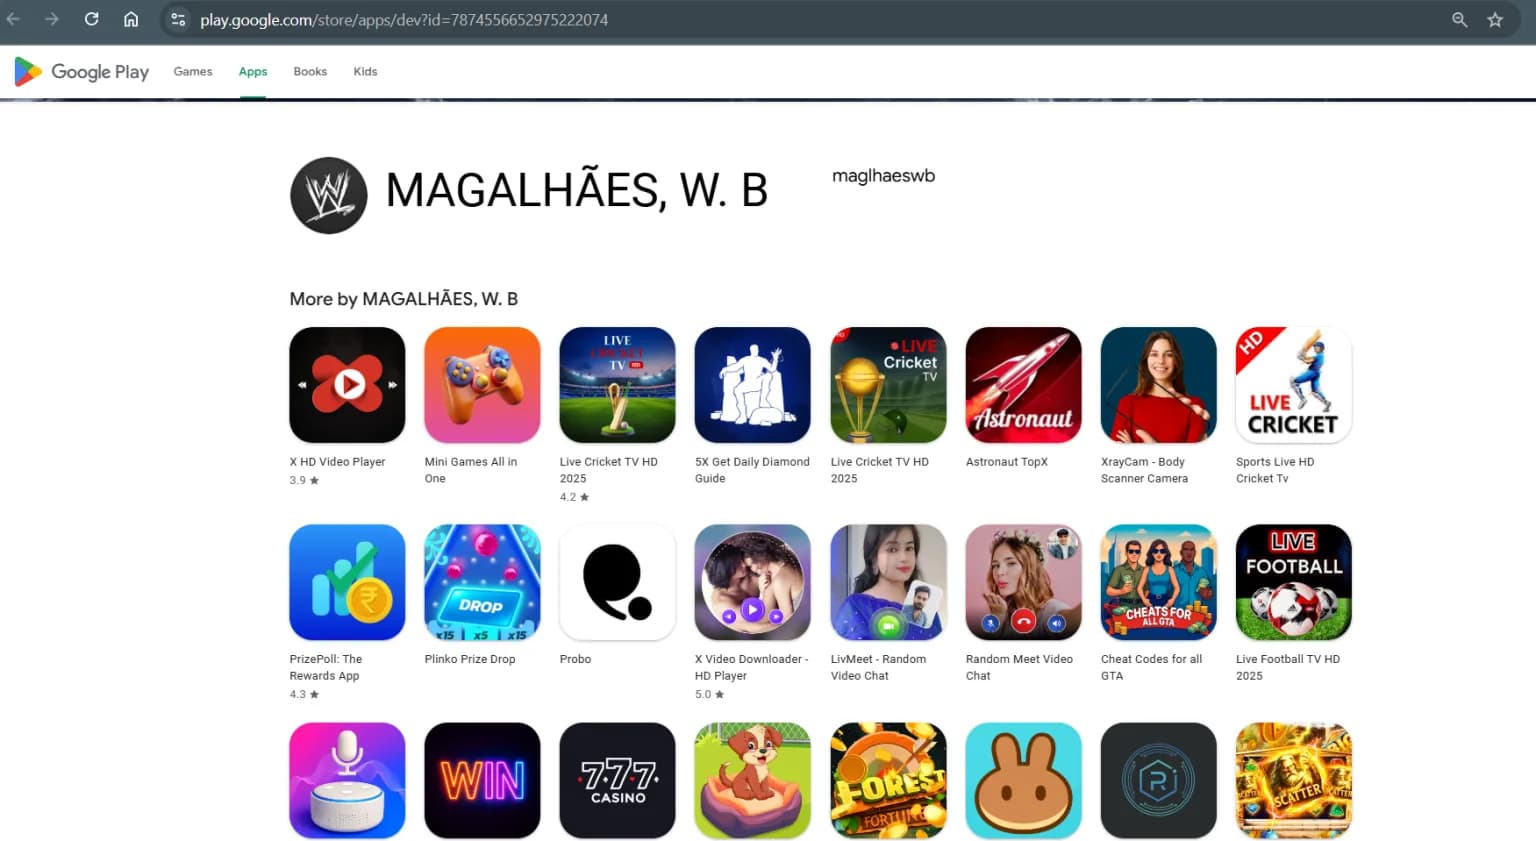
Некоторые из этих приложений всё ещё находятся в Google Play, несмотря на то что часть уже удалена по жалобе Cyble. Опасность в том, что фейковые кошельки публикуются от имени аккаунтов, ранее размещавших безвредные программы: игры, плееры и даже стриминг-сервисы. Такие аккаунты могут иметь десятки тысяч загрузок, что повышает доверие.


Приложения построены на Median Framework — инструменте, который позволяет быстро превращать фишинговые сайты в полноценные Android-программы. Внутри используется WebView (встроенный браузер), который под видом доступа к кошельку просит ввести сид-фразу.

Исследователи также выяснили, что многие из этих приложений используют похожие имена и структуру, а также ведут на одинаковые фишинговые домены. Примеры таких доменов:

  • bullxnisbs
  • hyperliqwsbs
  • raydifloydcz
  • sushijamessbs
  • pancakefentfloydcz

По сути, речь идёт о масштабной и скоординированной атаке, где используется один шаблон под разные бренды.

Вот некоторые из приложений, упомянутых в отчёте Cyble:

  • Raydium
  • SushiSwap
  • Suiet Wallet
  • Hyperliquid
  • BullX Crypto
  • Pancake Swap
  • Meteora Exchange
  • OpenOcean Exchange
  • Harvest Finance Blog

Проблема в том, что в случае кражи крипты шансов вернуть деньги практически нет — защиты, как в банках, здесь не предусмотрено.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru