


Фейковые криптокошельки на Android крадут сид-фразы пользователей

Фейковые криптокошельки на Android крадут сид-фразы пользователей

Фейковые криптокошельки на Android крадут сид-фразы пользователей

Эксперты из компании Cyble выявили новую мошенническую кампанию, нацеленную на пользователей Android. Более 20 вредоносных приложений под видом популярных криптокошельков оказались ловушкой для сбора 12-словных сид-фраз — ключей к доступу к средствам.

Злоумышленники маскируют свои приложения под известные сервисы вроде SushiSwap, PancakeSwap, Hyperliquid и Raydium.

Интерфейс — как у настоящих кошельков. Пользователь вводит фразу для восстановления, а данные тут же отправляются мошенникам, которые опустошают реальные счета.

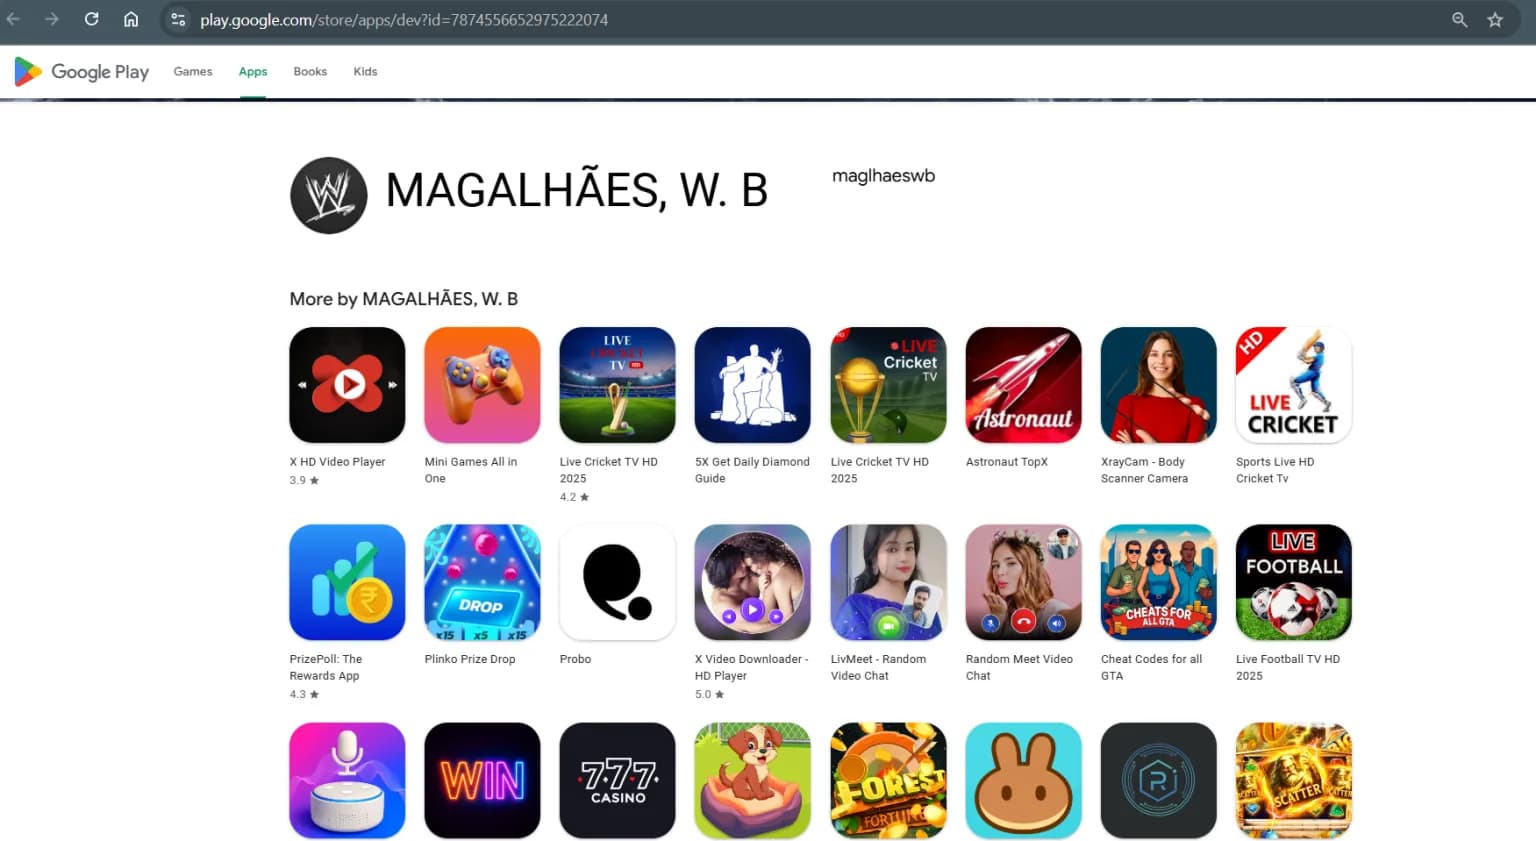
Некоторые из этих приложений всё ещё находятся в Google Play, несмотря на то что часть уже удалена по жалобе Cyble. Опасность в том, что фейковые кошельки публикуются от имени аккаунтов, ранее размещавших безвредные программы: игры, плееры и даже стриминг-сервисы. Такие аккаунты могут иметь десятки тысяч загрузок, что повышает доверие.


Приложения построены на Median Framework — инструменте, который позволяет быстро превращать фишинговые сайты в полноценные Android-программы. Внутри используется WebView (встроенный браузер), который под видом доступа к кошельку просит ввести сид-фразу.

Исследователи также выяснили, что многие из этих приложений используют похожие имена и структуру, а также ведут на одинаковые фишинговые домены. Примеры таких доменов:

  • bullxnisbs
  • hyperliqwsbs
  • raydifloydcz
  • sushijamessbs
  • pancakefentfloydcz

По сути, речь идёт о масштабной и скоординированной атаке, где используется один шаблон под разные бренды.

Вот некоторые из приложений, упомянутых в отчёте Cyble:

  • Raydium
  • SushiSwap
  • Suiet Wallet
  • Hyperliquid
  • BullX Crypto
  • Pancake Swap
  • Meteora Exchange
  • OpenOcean Exchange
  • Harvest Finance Blog

Проблема в том, что в случае кражи крипты шансов вернуть деньги практически нет — защиты, как в банках, здесь не предусмотрено.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru