


Фейковая работа с Android: вместо теста — троян и кража денег

Фейковая работа с Android: вместо теста — троян и кража денег

Фейковая работа с Android: вместо теста — троян и кража денег

Специалисты в сфере ИБ зафиксировали новый способ онлайн-мошенничества, нацеленный на ИТ-специалистов, которые ищут подработку. Злоумышленники публикуют фейковые вакансии тестировщиков мобильных приложений с оплатой якобы от 3000 до 5000 рублей в час.

После отклика соискателю присылают вредоносный APK-файл, с помощью которого впоследствии получают доступ к его банковским данным.

Схему используют как минимум две скам-группы, которые действуют с начала апреля 2025 года. По данным специалистов, они уже похитили более 14 млн рублей у примерно 1000 человек. В среднем с одного пользователя списывали около 14,5 тыс. рублей.

Специалисты F6 рассказали, как работает схема:

  • Фальшивые объявления размещаются в Telegram, на сайтах объявлений, биржах фриланса и даже в соцсетях.
  • Указаны минимальные требования: российское гражданство и Android-смартфон.
  • Аккаунты мошенников выглядят «правдоподобно» — с фотографиями «руководителей» и описаниями якобы от имени известных компаний.

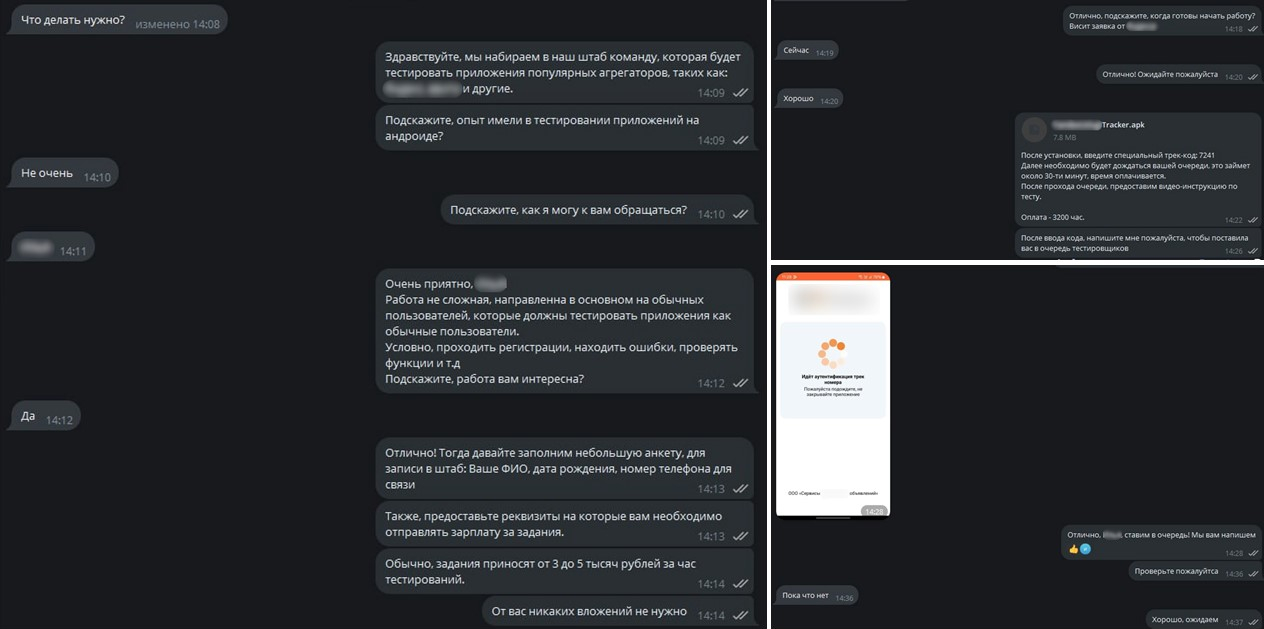
После отклика потенциальному соискателю предлагают перейти на общение в Telegram или WhatsApp (принадлежит признанной в России экстремистской и запрещённой корпорации Meta). Иногда вместо прямых контактов используют документы в облаке — в них просто указаны нужные аккаунты.


Далее жертву просят заполнить анкету — ФИО, дату рождения, номер телефона и даже номер банковской карты якобы для перевода оплаты. Обещают оплату сразу после «теста».

На первом этапе предлагают установить тестовое приложение. На деле это вредоносная программа с функцией удалённого доступа. Оно позволяет перехватывать СМС, пуш-уведомления и управлять устройством.

Мошенники настаивают, чтобы пользователь выдал приложению все запрашиваемые разрешения и проигнорировал предупреждения антивируса. После установки просят ввести код и подождать 30 минут — это нужно, чтобы успеть провести операции с банковским счётом до того, как жертва заметит проблему.

Особенно охотно мошенники работают с начинающими ИТ-специалистами и студентами, которые могут использовать для тестов личные устройства. Если же кандидат указывает, что у него несколько смартфонов или тестовое окружение, злоумышленники отказываются от общения — это мешает им получить доступ к банковским данным.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru