


Фейковая работа с Android: вместо теста — троян и кража денег

Фейковая работа с Android: вместо теста — троян и кража денег

Фейковая работа с Android: вместо теста — троян и кража денег

Специалисты в сфере ИБ зафиксировали новый способ онлайн-мошенничества, нацеленный на ИТ-специалистов, которые ищут подработку. Злоумышленники публикуют фейковые вакансии тестировщиков мобильных приложений с оплатой якобы от 3000 до 5000 рублей в час.

После отклика соискателю присылают вредоносный APK-файл, с помощью которого впоследствии получают доступ к его банковским данным.

Схему используют как минимум две скам-группы, которые действуют с начала апреля 2025 года. По данным специалистов, они уже похитили более 14 млн рублей у примерно 1000 человек. В среднем с одного пользователя списывали около 14,5 тыс. рублей.

Специалисты F6 рассказали, как работает схема:

  • Фальшивые объявления размещаются в Telegram, на сайтах объявлений, биржах фриланса и даже в соцсетях.
  • Указаны минимальные требования: российское гражданство и Android-смартфон.
  • Аккаунты мошенников выглядят «правдоподобно» — с фотографиями «руководителей» и описаниями якобы от имени известных компаний.

После отклика потенциальному соискателю предлагают перейти на общение в Telegram или WhatsApp (принадлежит признанной в России экстремистской и запрещённой корпорации Meta). Иногда вместо прямых контактов используют документы в облаке — в них просто указаны нужные аккаунты.


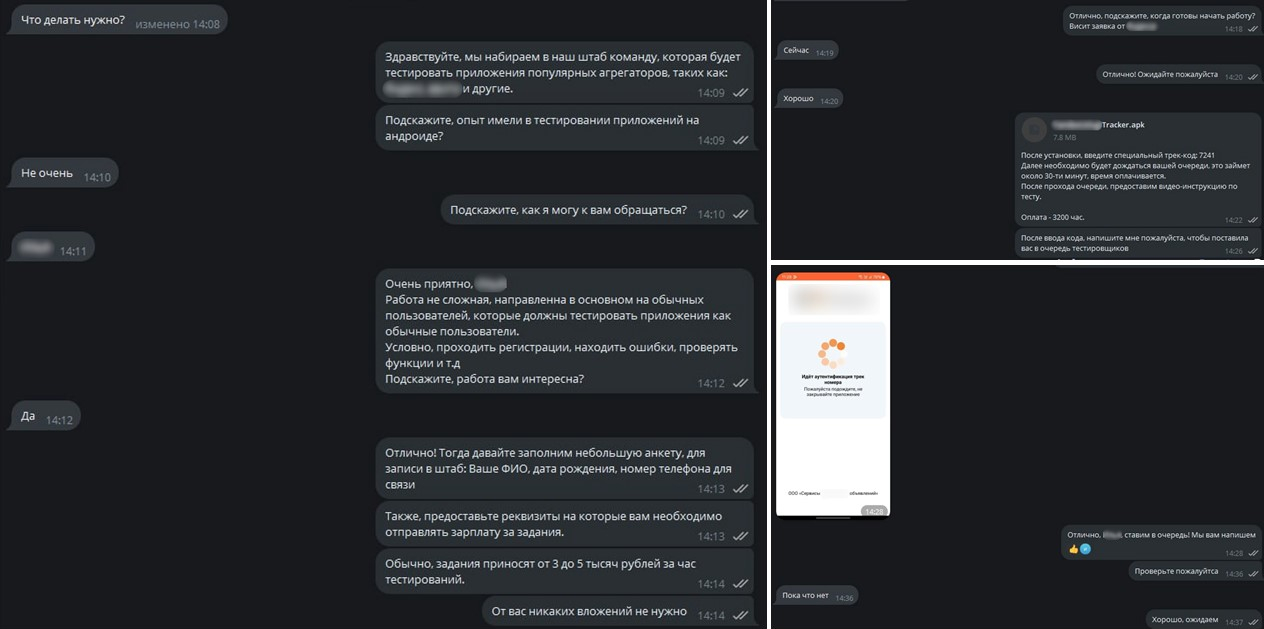
Далее жертву просят заполнить анкету — ФИО, дату рождения, номер телефона и даже номер банковской карты якобы для перевода оплаты. Обещают оплату сразу после «теста».

На первом этапе предлагают установить тестовое приложение. На деле это вредоносная программа с функцией удалённого доступа. Оно позволяет перехватывать СМС, пуш-уведомления и управлять устройством.

Мошенники настаивают, чтобы пользователь выдал приложению все запрашиваемые разрешения и проигнорировал предупреждения антивируса. После установки просят ввести код и подождать 30 минут — это нужно, чтобы успеть провести операции с банковским счётом до того, как жертва заметит проблему.

Особенно охотно мошенники работают с начинающими ИТ-специалистами и студентами, которые могут использовать для тестов личные устройства. Если же кандидат указывает, что у него несколько смартфонов или тестовое окружение, злоумышленники отказываются от общения — это мешает им получить доступ к банковским данным.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru