


Более миллиона Android-гаджетов попали в ботнет BADBOX 2.0

Более миллиона Android-гаджетов попали в ботнет BADBOX 2.0

Более миллиона Android-гаджетов попали в ботнет BADBOX 2.0

ФБР бьёт тревогу: более миллиона домашних устройств — от ТВ-приставок до планшетов — стали частью глобальной бот-сети BADBOX 2.0. И самое тревожное — всё это оборудование пользователи сами приносят в дом, не подозревая, что оно уже заражено или заразится при первом же обновлении.

Что такое BADBOX 2.0

Это обновлённая и более агрессивная версия зловреда BADBOX, впервые обнаруженного в 2023 году.

Тогда его находили на дешёвых Android-приставках вроде T95. Теперь ситуация стала серьёзнее: BADBOX 2.0 обнаружен даже на устройствах известных брендов, таких как Yandex TV и смартфоны Hisense.

Основная цель — превратить домашнее устройство в прокси-сервер, через который киберпреступники смогут маскировать свою активность.

Как это работает:

  1. Заражение на стадии производства — устройство уже несёт вредонос до покупки.
  2. Инфекция при установке приложений — через прошивку или неофициальные магазины.
  3. Устройство подключается к C2-серверам, откуда получает команды злоумышленников.

Что делает BADBOX 2.0:

  • Прокси-соединения. Ваше устройство становится анонимным туннелем, через который преступники запускают атаки.
  • Мошенничество с рекламой. Зловред загружает и кликает рекламу в фоне, зарабатывая на этом деньги.
  • Подбор паролей. Используя ваш IP, атакующие пытаются получить доступ к чужим аккаунтам.

Масштаб проблемы

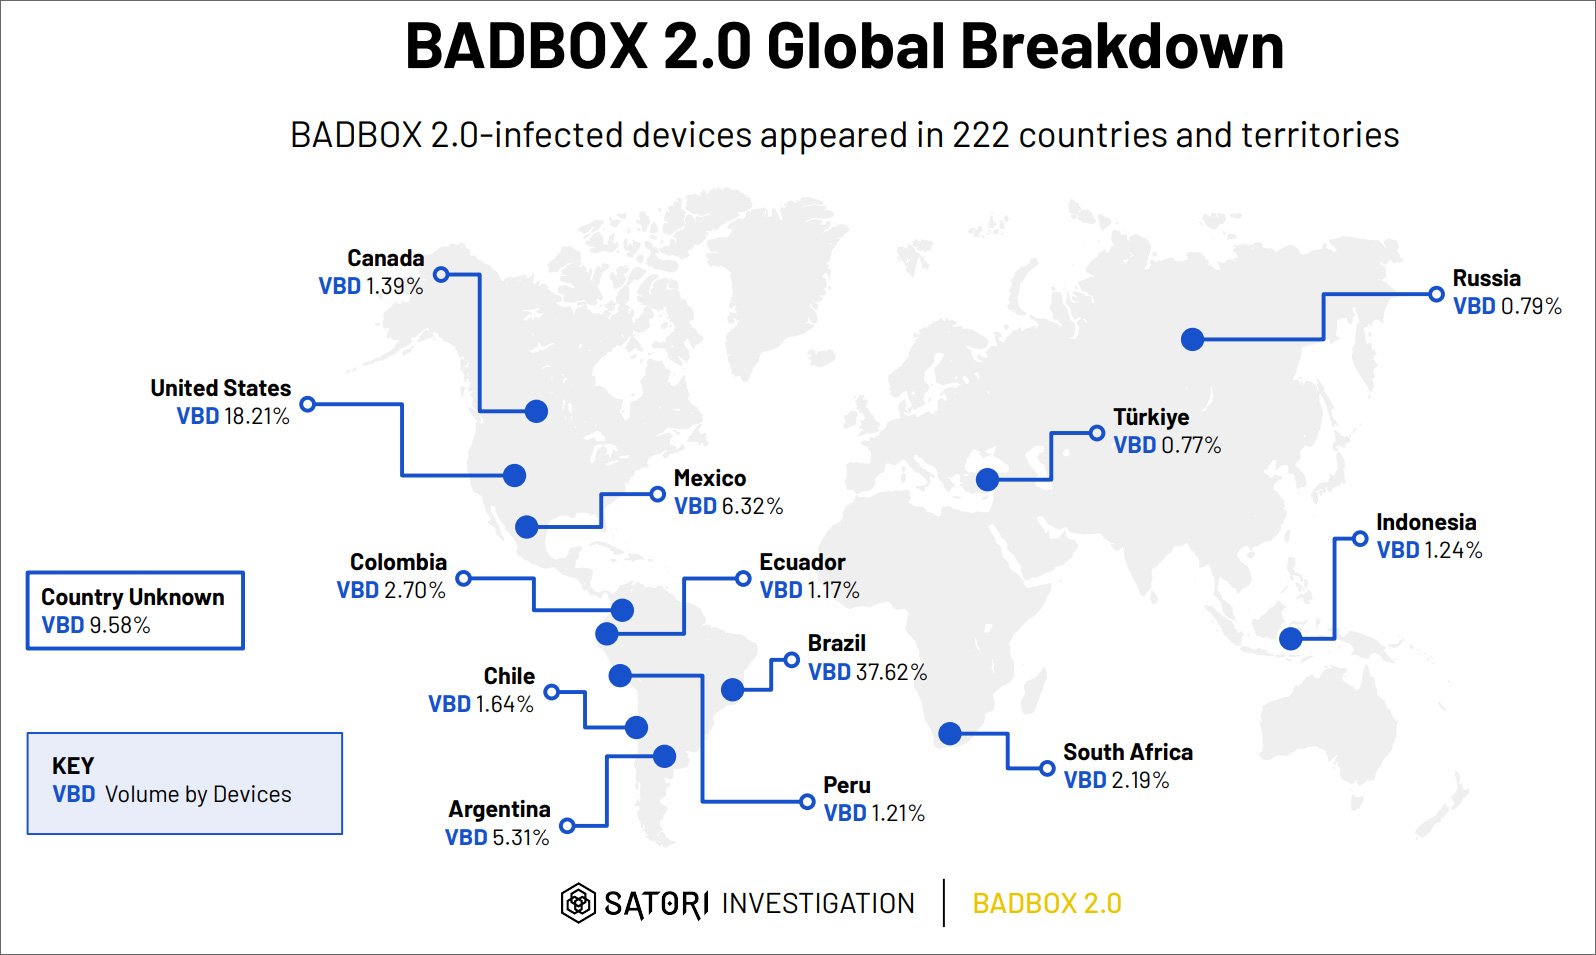
Исследователи из HUMAN Satori зафиксировали заражённые устройства в 222 странах. Больше всего заражений:

  • в Бразилии (37,6 %),
  • в США (18,2 %),
  • в Мексике (6,3 %),
  • в Аргентине (5,3 %).


Устройства под угрозой

Если у вас есть ТВ-приставка на Android без поддержки Google Play Protect и с неизвестным названием (например, X96, TX3mini, MX10PRO, Smart_TV, TVBOX, KM1 и пр.), стоит насторожиться. Особенно если:

  • на устройстве установлен неизвестный магазин приложений;
  • отключена функция Play Protect;
  • приставка изначально предлагала «бесплатные фильмы»;
  • бренд не вызывает доверия.
Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru