


Более миллиона Android-гаджетов попали в ботнет BADBOX 2.0

Более миллиона Android-гаджетов попали в ботнет BADBOX 2.0

Более миллиона Android-гаджетов попали в ботнет BADBOX 2.0

ФБР бьёт тревогу: более миллиона домашних устройств — от ТВ-приставок до планшетов — стали частью глобальной бот-сети BADBOX 2.0. И самое тревожное — всё это оборудование пользователи сами приносят в дом, не подозревая, что оно уже заражено или заразится при первом же обновлении.

Что такое BADBOX 2.0

Это обновлённая и более агрессивная версия зловреда BADBOX, впервые обнаруженного в 2023 году.

Тогда его находили на дешёвых Android-приставках вроде T95. Теперь ситуация стала серьёзнее: BADBOX 2.0 обнаружен даже на устройствах известных брендов, таких как Yandex TV и смартфоны Hisense.

Основная цель — превратить домашнее устройство в прокси-сервер, через который киберпреступники смогут маскировать свою активность.

Как это работает:

  1. Заражение на стадии производства — устройство уже несёт вредонос до покупки.
  2. Инфекция при установке приложений — через прошивку или неофициальные магазины.
  3. Устройство подключается к C2-серверам, откуда получает команды злоумышленников.

Что делает BADBOX 2.0:

  • Прокси-соединения. Ваше устройство становится анонимным туннелем, через который преступники запускают атаки.
  • Мошенничество с рекламой. Зловред загружает и кликает рекламу в фоне, зарабатывая на этом деньги.
  • Подбор паролей. Используя ваш IP, атакующие пытаются получить доступ к чужим аккаунтам.

Масштаб проблемы

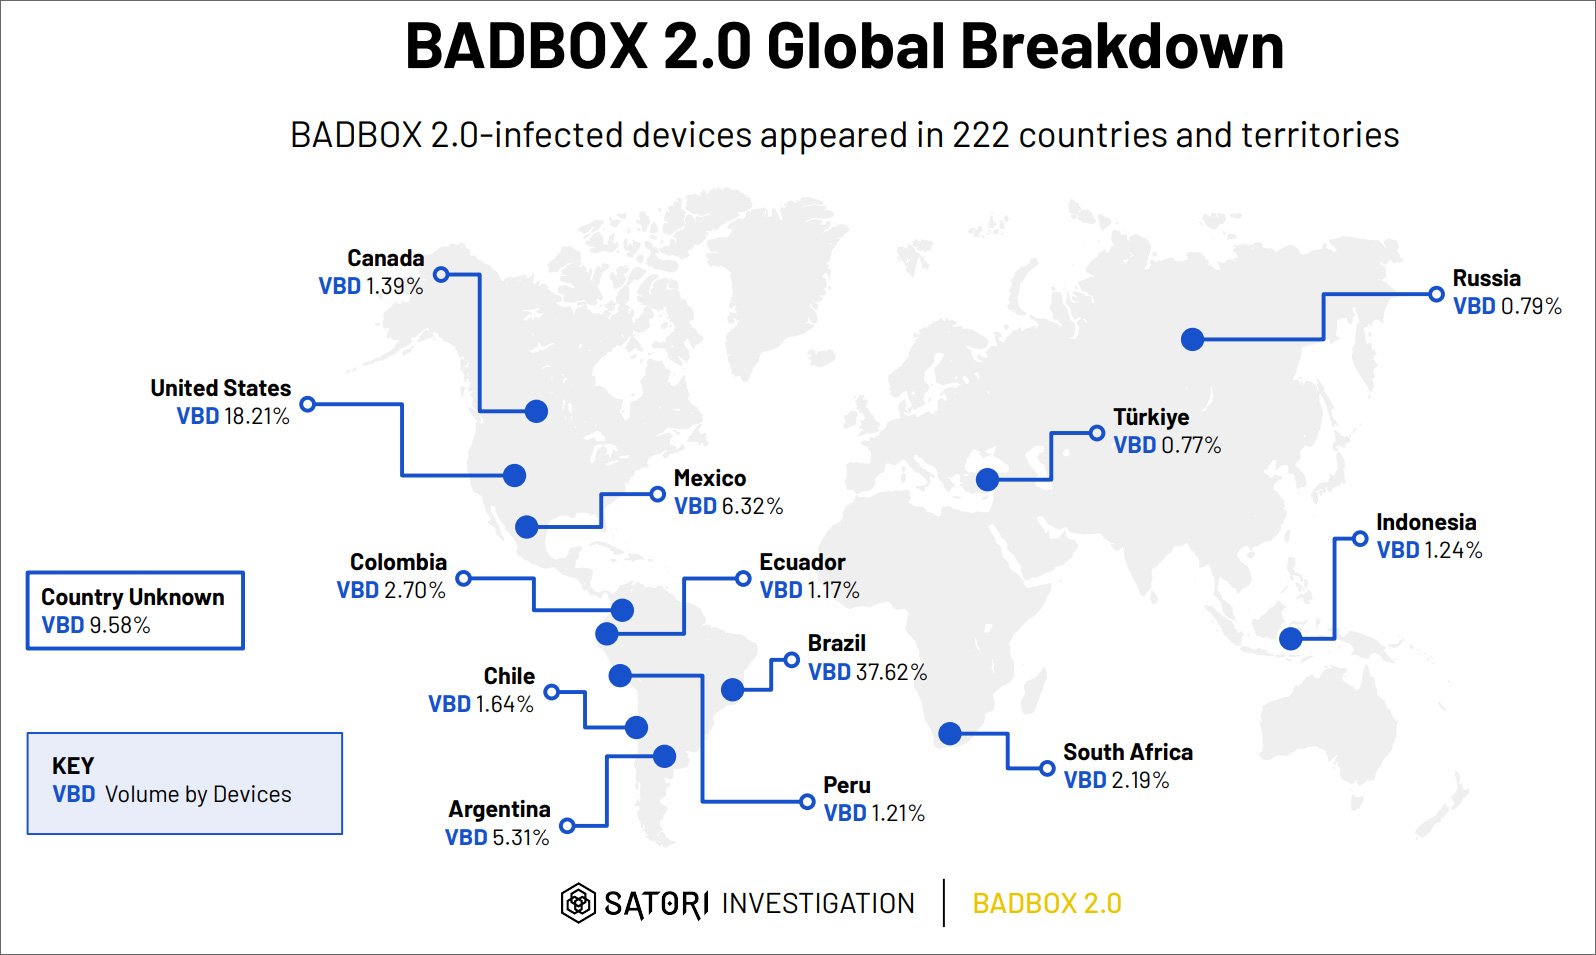
Исследователи из HUMAN Satori зафиксировали заражённые устройства в 222 странах. Больше всего заражений:

  • в Бразилии (37,6 %),
  • в США (18,2 %),
  • в Мексике (6,3 %),
  • в Аргентине (5,3 %).


Устройства под угрозой

Если у вас есть ТВ-приставка на Android без поддержки Google Play Protect и с неизвестным названием (например, X96, TX3mini, MX10PRO, Smart_TV, TVBOX, KM1 и пр.), стоит насторожиться. Особенно если:

  • на устройстве установлен неизвестный магазин приложений;
  • отключена функция Play Protect;
  • приставка изначально предлагала «бесплатные фильмы»;
  • бренд не вызывает доверия.
Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru