


В Android-версии WhatsApp тестирует защиту от экспорта чатов

В Android-версии WhatsApp тестирует защиту от экспорта чатов

В Android-версии WhatsApp тестирует защиту от экспорта чатов

Если вы серьёзно относитесь к конфиденциальности своих переписок, есть хорошие новости — WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещенной в России) готовит новое обновление, которое может значительно усложнить жизнь тем, кто любит сохранять или экспортировать чужие чаты.

Скоро в приложении может появиться «расширенная конфиденциальность чатов» (Advanced Chat Privacy).

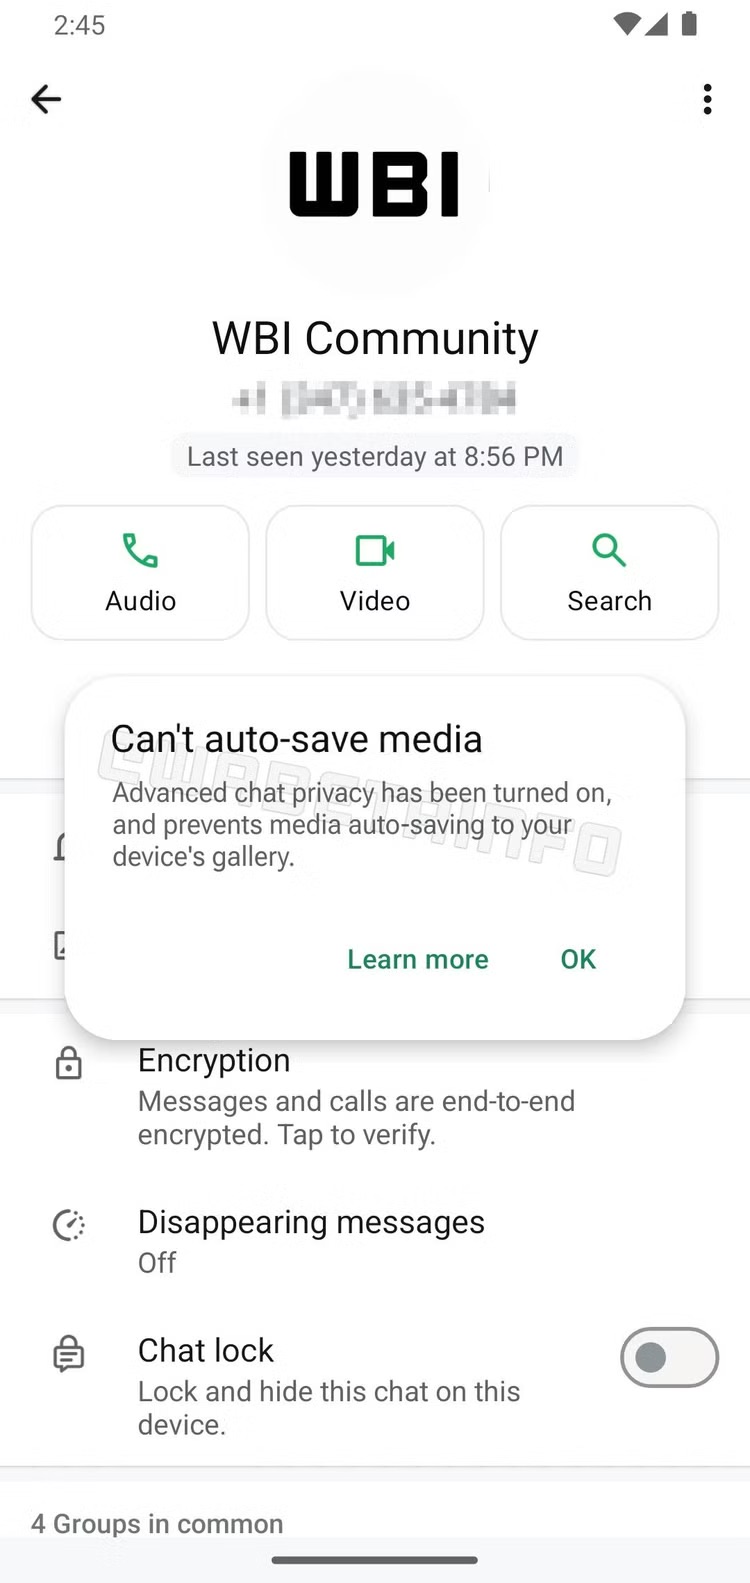
Ребята из WABetaInfo изучили бета-версию WhatsApp для Android (2.25.10.14) и выяснили, что мессенджер запрещает другим людям экспортировать ваш общий чат. Другими словами, если вы включили эту настройку, ваш собеседник уже не сможет просто так взять и сохранить всю вашу переписку, включая текст и медиа.

Однако полностью перекрыть экспорт пока не получится — хитрый юзер всё ещё может переслать отдельные сообщения на сторонний номер и уже там экспортировать переписку. Но это явно требует больше усилий и времени.


Интересно, что при включённой функции нельзя будет взаимодействовать с Meta AI (Meta признана экстремистской в России) — пока непонятно, касается ли это только ИИ в чате или вообще всей функции. Есть подозрения, что это сделано, чтобы Meta AI не мог запоминать ваши разговоры. Логично, да?

Как это работает:

  • Включается по отдельности для каждого чата — так что можно выбрать, с кем хочется быть особенно скрытным.
  • Медиафайлы, которые вы отправляете, не будут автоматически сохраняться у собеседника, даже если у него включена опция «сохранять всё подряд».
  • Если кто-то из участников отключит эту защиту, все получат уведомление — сюрпризов не будет.

Функция пока доступна только у части бета-пользователей, и когда она появится у всех — неясно.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru