


В Android-версии WhatsApp тестирует защиту от экспорта чатов

В Android-версии WhatsApp тестирует защиту от экспорта чатов

В Android-версии WhatsApp тестирует защиту от экспорта чатов

Если вы серьёзно относитесь к конфиденциальности своих переписок, есть хорошие новости — WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещенной в России) готовит новое обновление, которое может значительно усложнить жизнь тем, кто любит сохранять или экспортировать чужие чаты.

Скоро в приложении может появиться «расширенная конфиденциальность чатов» (Advanced Chat Privacy).

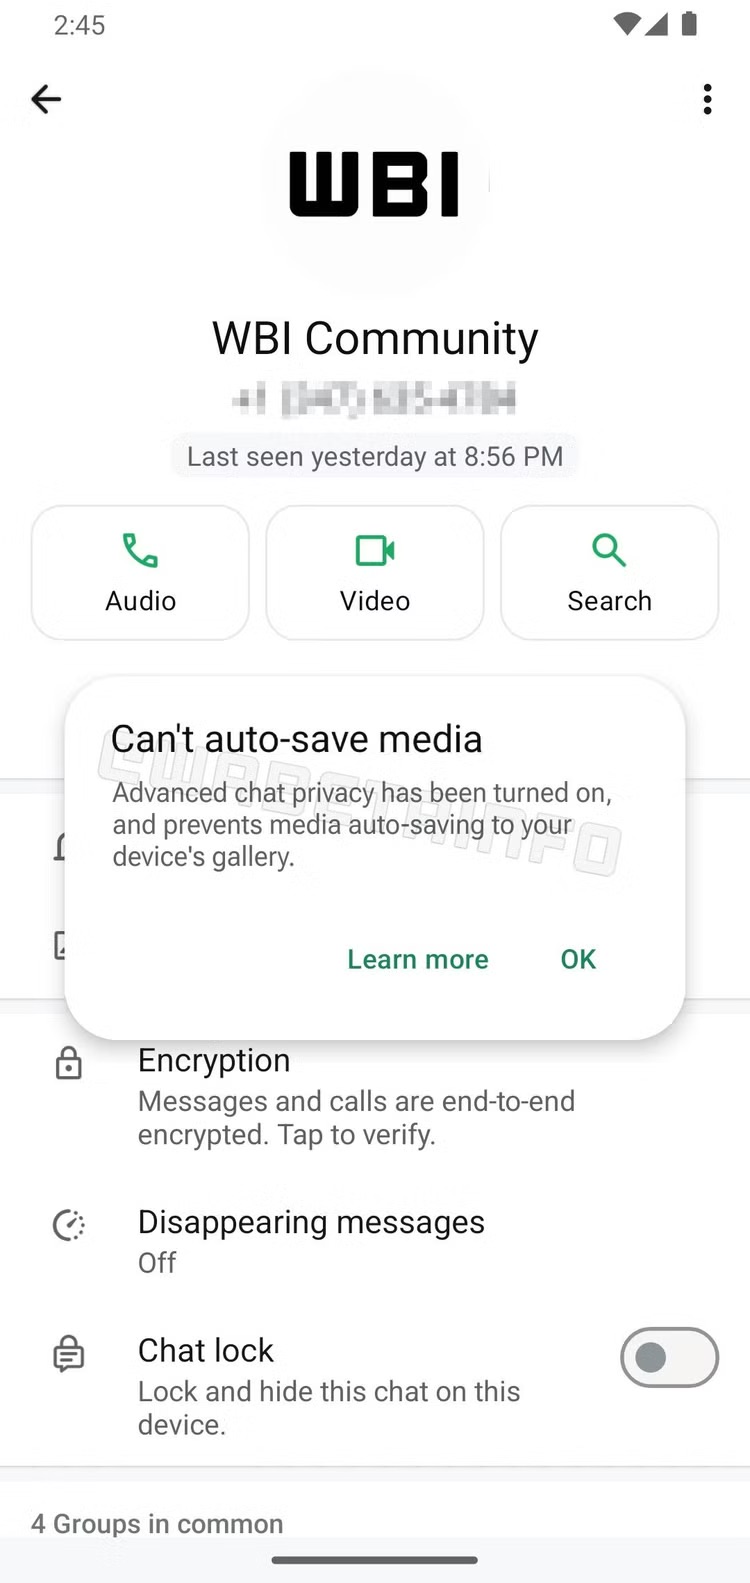
Ребята из WABetaInfo изучили бета-версию WhatsApp для Android (2.25.10.14) и выяснили, что мессенджер запрещает другим людям экспортировать ваш общий чат. Другими словами, если вы включили эту настройку, ваш собеседник уже не сможет просто так взять и сохранить всю вашу переписку, включая текст и медиа.

Однако полностью перекрыть экспорт пока не получится — хитрый юзер всё ещё может переслать отдельные сообщения на сторонний номер и уже там экспортировать переписку. Но это явно требует больше усилий и времени.


Интересно, что при включённой функции нельзя будет взаимодействовать с Meta AI (Meta признана экстремистской в России) — пока непонятно, касается ли это только ИИ в чате или вообще всей функции. Есть подозрения, что это сделано, чтобы Meta AI не мог запоминать ваши разговоры. Логично, да?

Как это работает:

  • Включается по отдельности для каждого чата — так что можно выбрать, с кем хочется быть особенно скрытным.
  • Медиафайлы, которые вы отправляете, не будут автоматически сохраняться у собеседника, даже если у него включена опция «сохранять всё подряд».
  • Если кто-то из участников отключит эту защиту, все получат уведомление — сюрпризов не будет.

Функция пока доступна только у части бета-пользователей, и когда она появится у всех — неясно.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru