


В Android-версии WhatsApp тестирует защиту от экспорта чатов

В Android-версии WhatsApp тестирует защиту от экспорта чатов

В Android-версии WhatsApp тестирует защиту от экспорта чатов

Если вы серьёзно относитесь к конфиденциальности своих переписок, есть хорошие новости — WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещенной в России) готовит новое обновление, которое может значительно усложнить жизнь тем, кто любит сохранять или экспортировать чужие чаты.

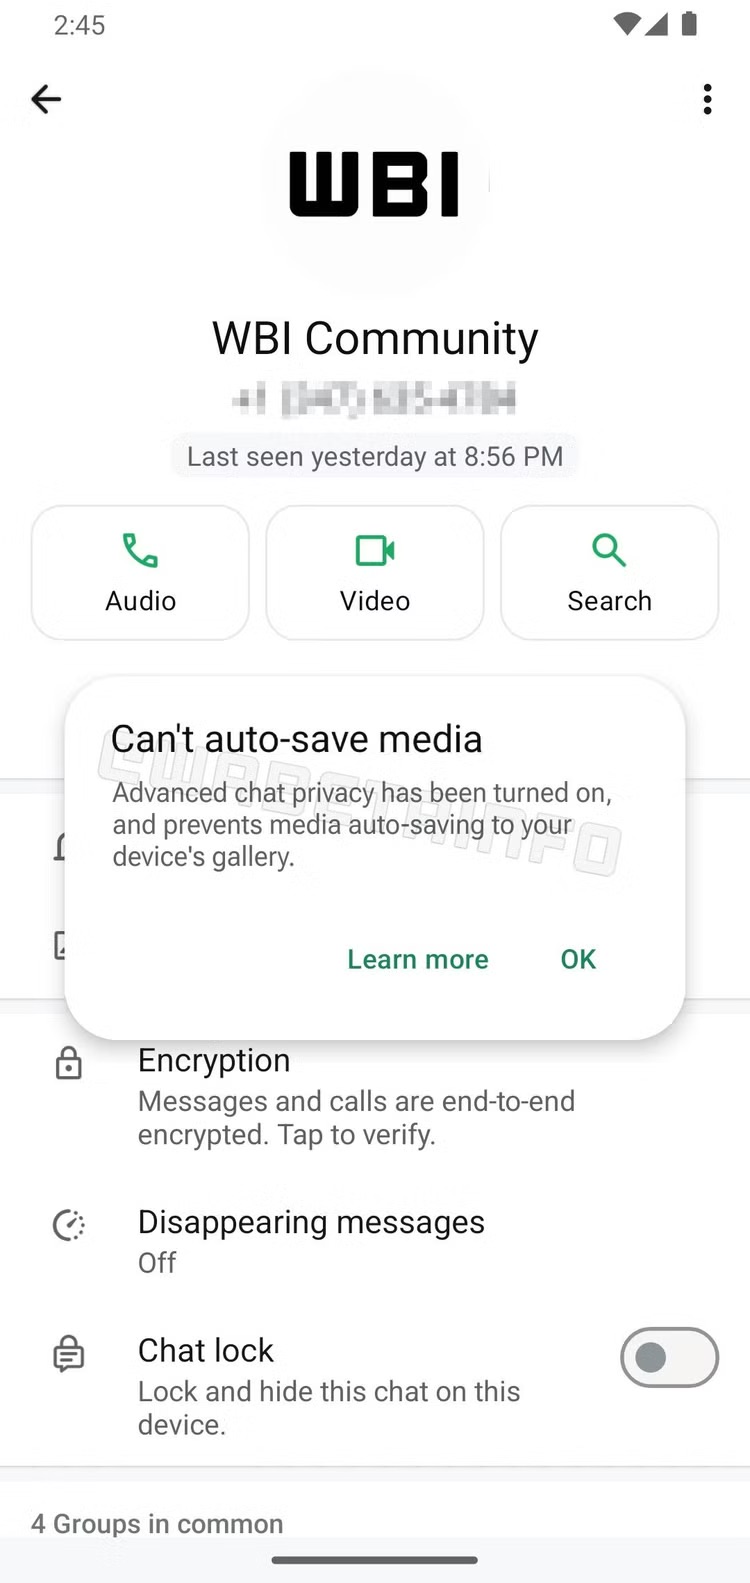
Скоро в приложении может появиться «расширенная конфиденциальность чатов» (Advanced Chat Privacy).

Ребята из WABetaInfo изучили бета-версию WhatsApp для Android (2.25.10.14) и выяснили, что мессенджер запрещает другим людям экспортировать ваш общий чат. Другими словами, если вы включили эту настройку, ваш собеседник уже не сможет просто так взять и сохранить всю вашу переписку, включая текст и медиа.

Однако полностью перекрыть экспорт пока не получится — хитрый юзер всё ещё может переслать отдельные сообщения на сторонний номер и уже там экспортировать переписку. Но это явно требует больше усилий и времени.


Интересно, что при включённой функции нельзя будет взаимодействовать с Meta AI (Meta признана экстремистской в России) — пока непонятно, касается ли это только ИИ в чате или вообще всей функции. Есть подозрения, что это сделано, чтобы Meta AI не мог запоминать ваши разговоры. Логично, да?

Как это работает:

  • Включается по отдельности для каждого чата — так что можно выбрать, с кем хочется быть особенно скрытным.
  • Медиафайлы, которые вы отправляете, не будут автоматически сохраняться у собеседника, даже если у него включена опция «сохранять всё подряд».
  • Если кто-то из участников отключит эту защиту, все получат уведомление — сюрпризов не будет.

Функция пока доступна только у части бета-пользователей, и когда она появится у всех — неясно.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru