


Мощности по выпуску мобильных устройств в России загружены на 20%

Мощности по выпуску мобильных устройств в России загружены на 20%

Мощности по выпуску мобильных устройств в России загружены на 20%

Производственные мощности по выпуску смартфонов и планшетов в России позволяют выпускать около 100 тысяч устройств в год, однако их загрузка составляет лишь 20%. По оценке Минпромторга, фактический уровень недозагрузки может быть даже выше.

Как сообщили «Коммерсанту» в холдинге Fplus, совокупные производственные мощности российских компаний позволяют выпускать до 500 тысяч мобильных устройств в год, при этом в отрасли задействованы порядка десяти производителей.

Вице-президент холдинга «Рикор» Сергей Куприянов отметил, что объем поставок российских мобильных устройств в 2024 году остался на уровне 2023 года.

По данным Минпромторга, в реестре министерства зарегистрировано 25 моделей российских смартфонов и 79 планшетов, из которых 50–60 тысяч устройств работают на операционной системе «Аврора». В ведомстве также отметили, что существующие мощности позволяют нарастить производство до 1 миллиона устройств в год.

Несмотря на низкую загрузку, сами производители электроники не рассматривают это как проблему. По их словам, производственные линии легко адаптируются для выпуска другой продукции, такой как серверы или системы хранения данных.

В то же время, как сообщили «Коммерсанту» представители двух производителей, на 2025 год зафиксирован значительный рост числа заказов. Так, в компании ЦТС объем заказов увеличился в 2,5 раза. О росте спроса также заявили в GS Group и «Аквариус».

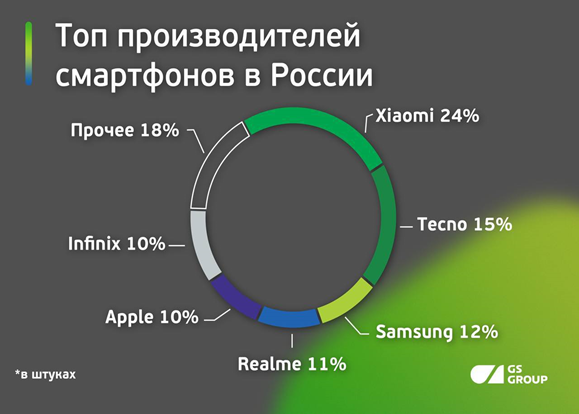
По данным GS Group, общий объем российского рынка смартфонов в количественном выражении снизился на 3%, но при этом его денежный эквивалент вырос на 6%. Лидирующие позиции занимают бренды Xiaomi, Tecno, Infinix, Apple, Samsung и Realme.

Сегмент планшетов, напротив, демонстрирует рост: по данным «М.Видео – Эльдорадо», их продажи в России увеличились на 22% в количественном выражении. Наибольшим спросом пользуются устройства Huawei, Honor, Samsung, Redmi и Apple.

Участники эфира AM Live «Сделано в России: перспективы отечественных смартфонов» отметили, что процесс импортозамещения становится все более заметным фактором для российского рынка. В частности, для государственных и корпоративных заказчиков использование иностранной продукции связано с серьезными рисками.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru