


202-часовая DDoS-атака и 103 млн пакетов/с: итоги 2024 года

202-часовая DDoS-атака и 103 млн пакетов/с: итоги 2024 года

202-часовая DDoS-атака и 103 млн пакетов/с: итоги 2024 года

С июля по декабрь 2024 года компания Selectel отразила 80 735 DDoS-атак — это в 2,6 раза больше, чем в первом полугодии. Максимальная мощность атаки достигла 412 Гбит/с, а скорость — 103 миллиона пакетов в секунду.

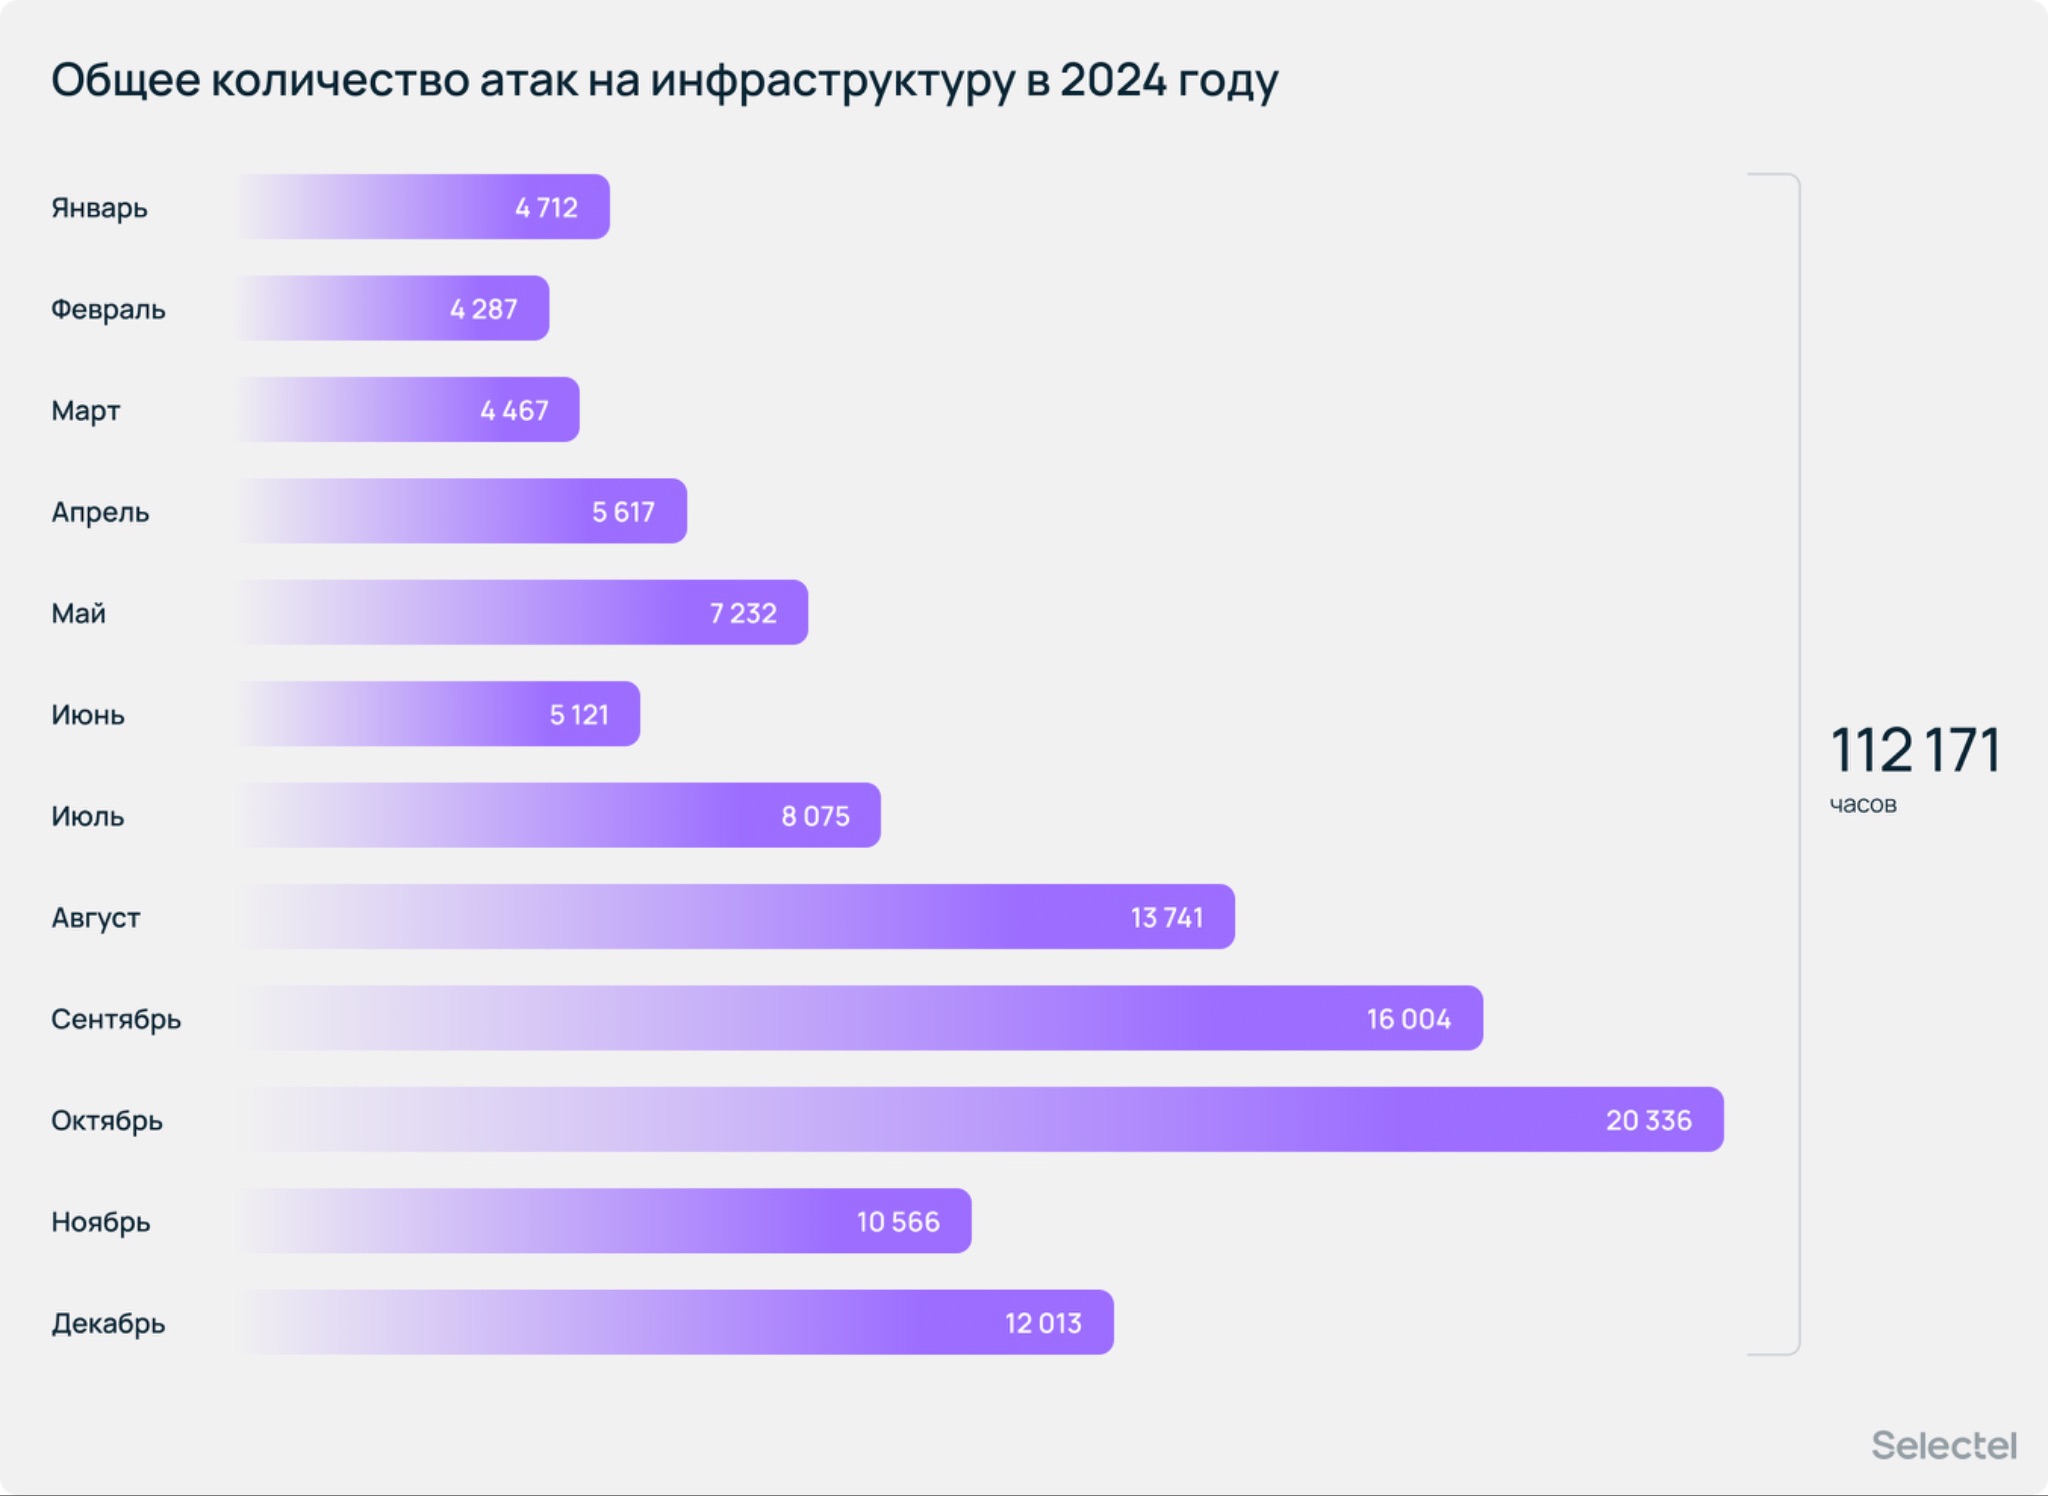
Самые интенсивные атаки наблюдались в июле и ноябре, а самые продолжительные — в октябре.

В среднем компания фиксировала 13 455 атак в месяц, причем наибольшее их количество пришлось на октябрь. Число атак на одного клиента варьировалось, составляя в среднем 2 780 инцидентов в месяц, а в сентябре достигло максимального значения — 4 621.

Общая продолжительность атак за шесть месяцев составила 9 718 часов. Пик активности пришелся на октябрь (2 167 часов), а минимальный показатель зафиксирован в ноябре (1 127 часов). Однако, за исключением июля, средняя продолжительность одной атаки не превышала 7 минут.

Самый длительный инцидент, продолжавшийся 202 часа, произошел в декабре. В среднем один клиент находился под атакой около 10 часов, а максимальное время воздействия достигло 492 часов, что почти в три раза превышает показатели первого полугодия.

В 2024 году участились повторные атаки, что привело к увеличению их совокупной продолжительности на одного клиента: с 172 часов в апреле до 492 часов в декабре. Максимальная длительность одной атаки также возросла — с 156 часов в апреле до 202 часов в декабре.

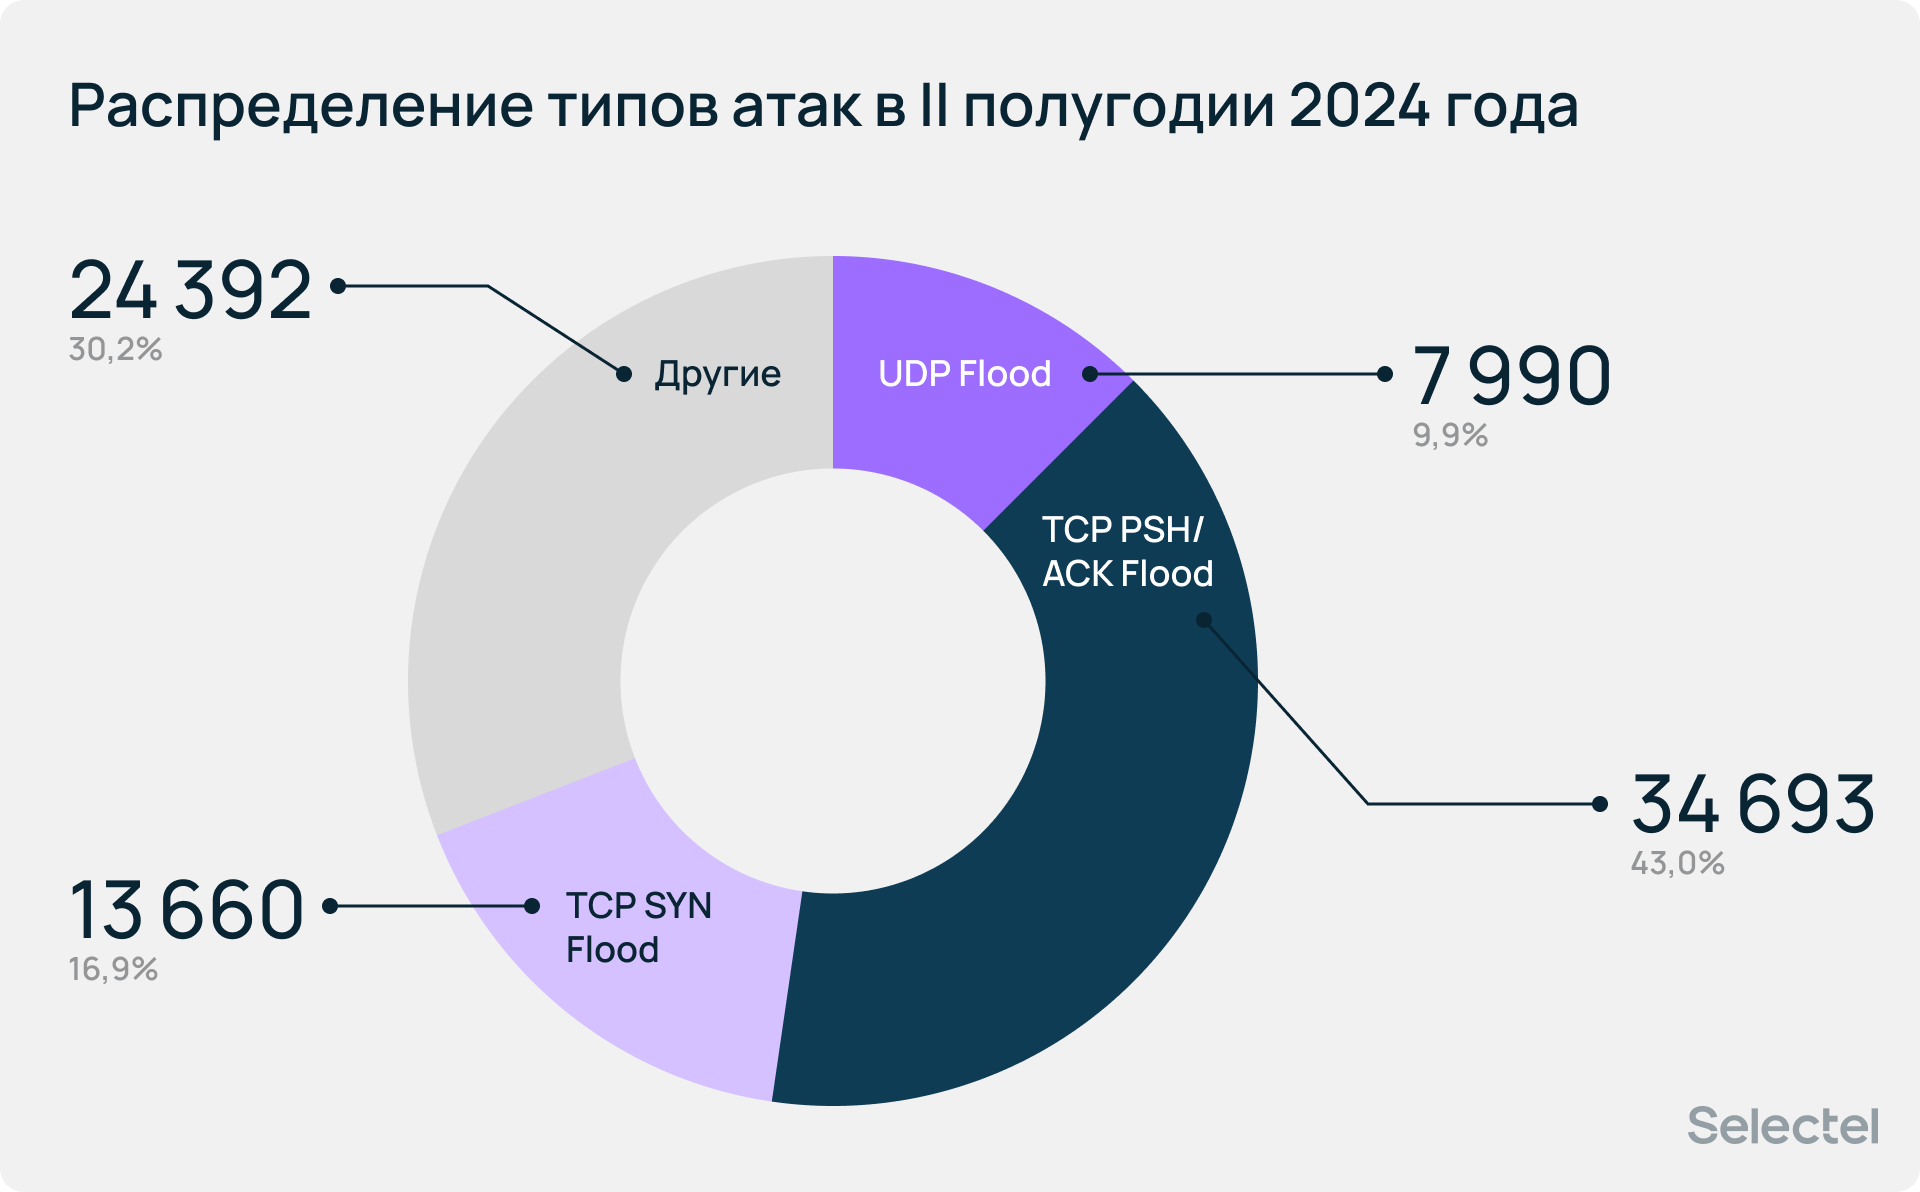
Наиболее распространенными типами атак стали TCP PSH/ACK Flood, TCP SYN Flood и UDP Flood — на них пришлось 70% всех инцидентов. Схожие результаты продемонстрировало и исследование ГК «Гарда».

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru