


В YouTube закрыли лазейки, раскрывающие почту пользователей

В YouTube закрыли лазейки, раскрывающие почту пользователей

В YouTube закрыли лазейки, раскрывающие почту пользователей

Google устранила две уязвимости, которые в связке позволяли раскрыть адреса электронной почты пользователей YouTube. Для тех, кто пытался использовать видеохостинг анонимно, это была серьёзная проблема.

На бреши обратили внимание исследователи Brutecat (brutecat.com) и Натан (schizo.org). По их словам, YouTube и API Pixel Recorder можно было использовать для получения идентификаторов пользователей и конвертации их в имейлы.

Поскольку платформой пользуются многие активисты и информаторы государственного уровня, эксплуатация описанных уязвимостей может угрожать раскрытием их личностей.

Первую часть этого вектора атаки выявил Brutecat после изучения API Google Internal People. Как обнаружил исследователь, функциональность «blocking» требует обфусцированные данные Gaia ID и отображаемое имя.

Gaia ID — уникальный внутренний идентификатор, который Google использует на всех своих веб-ресурсах. Этот идентификатор предназначается исключительно для использования внутри проектов интернет-гиганта и не должен «торчать наружу».

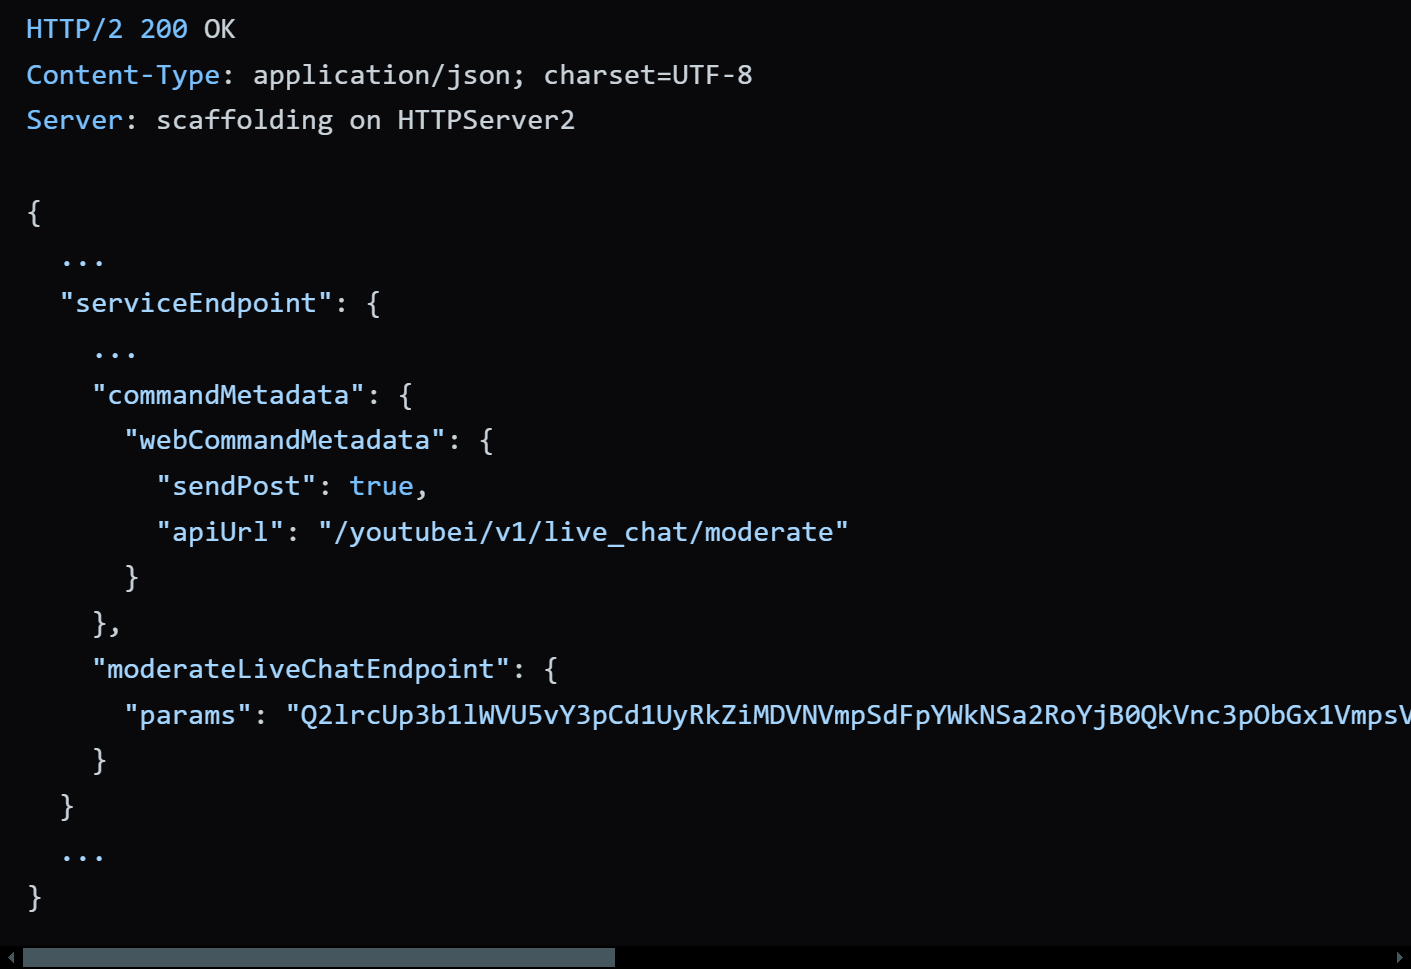
После ряда тестов Brutecat выяснил, что при попытке заблокировать кого-либо в чате на YouTube платформа раскрывает обфусцированный Gaia ID пользователя. Это происходит в ответ на API-запрос /youtube/v1/live_chat/get_item_context_menu.

Зашифрованные base64 данные при раскрытии как раз выдавали идентификатор:


Модифицируя упомянутый вызов API, Brutecat смогут получить Gaia ID любого канала на YouTube, включая тех, кто пытался скрыть свои данные. После этого специалисты начали думать, как добыть имел при наличии идентификатора Gaia.

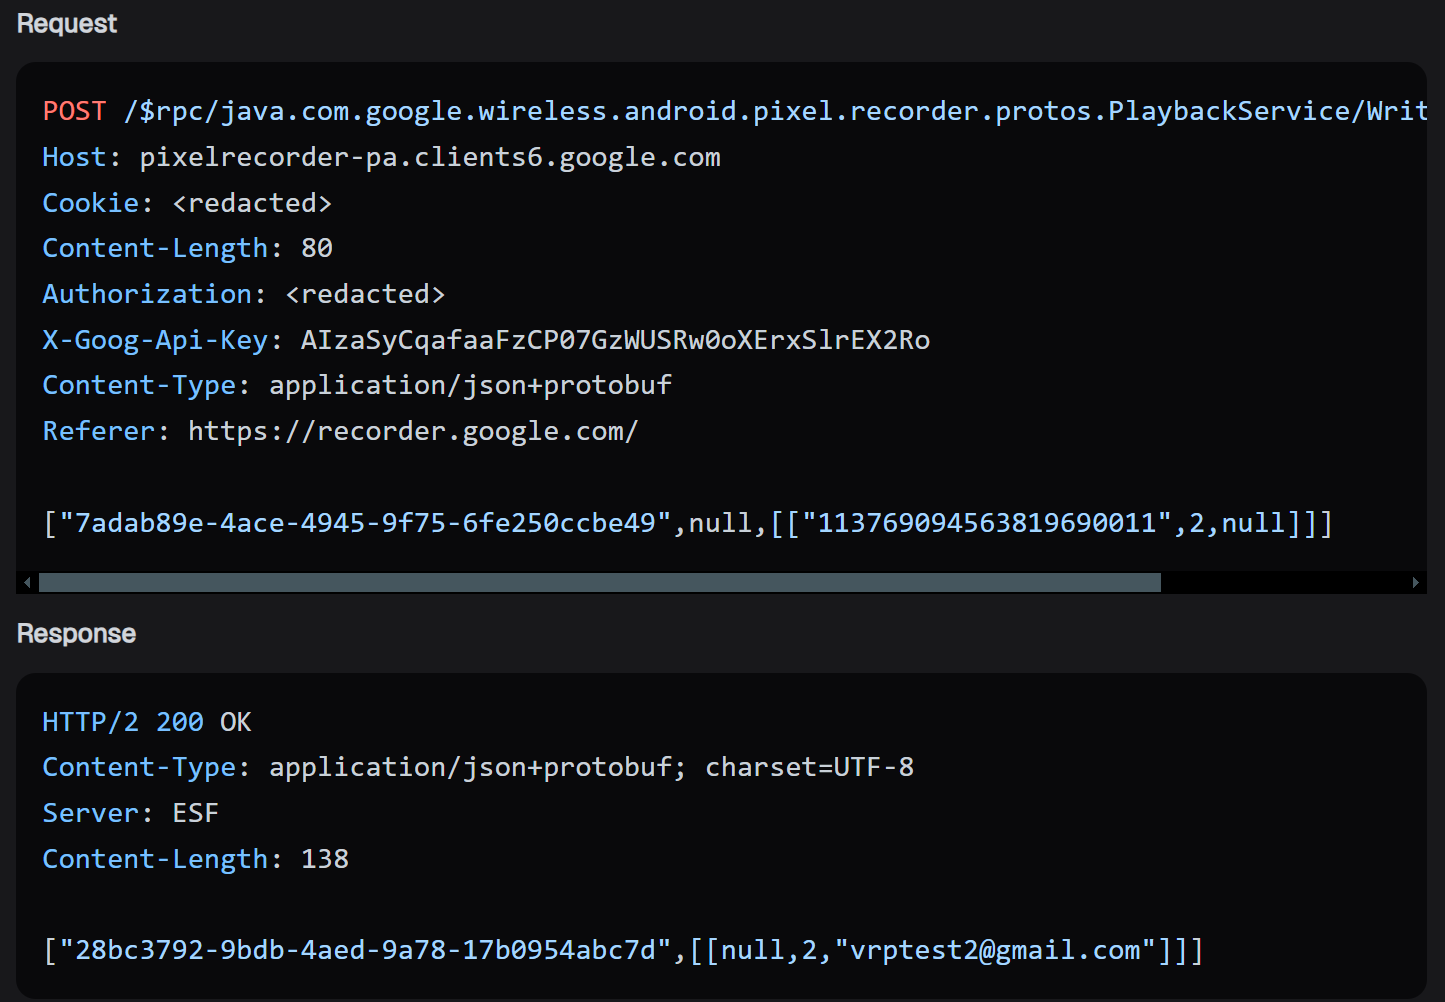
Тут в дело вступил Натан, который нашёл Pixel Recorder — API, позволяющий конвертировать Gaia ID в адрес электронной почты.


Исследователи передали Google информацию о проблеме в сентябре 2024 года. А в этом месяце разработчики устранили уязвимость.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru