


Лишь 2% российских компаний мигрировали на российские ОС и СУБД

Лишь 2% российских компаний мигрировали на российские ОС и СУБД

Лишь 2% российских компаний мигрировали на российские ОС и СУБД

Согласно исследованию «СёрчИнформ», посвященному уровню информационной безопасности в российских компаниях, лишь 2% организаций полностью перешли на отечественные операционные системы и базы данных.

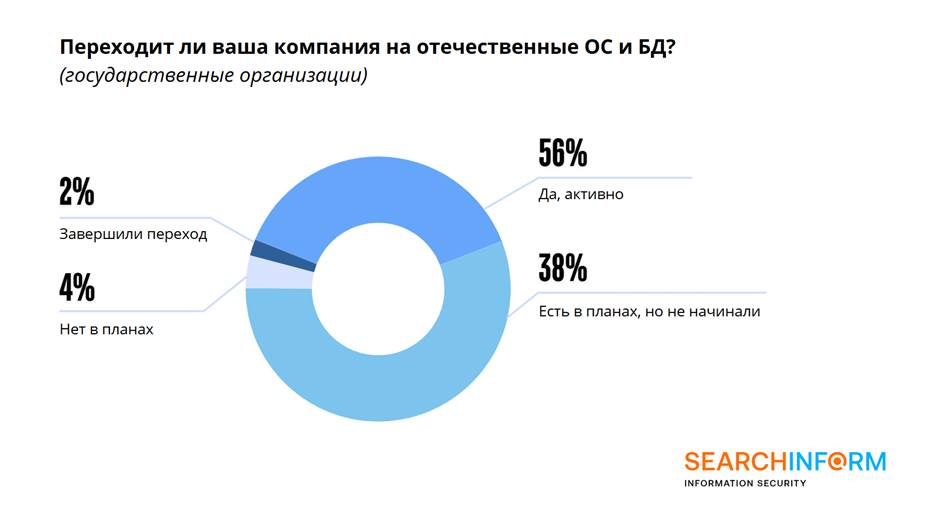
При этом в государственном секторе процесс импортозамещения идет активнее. В 2024 году 56% опрошенных организаций сообщили, что находятся на стадии перехода, тогда как в 2023 году этот показатель составлял 37%.


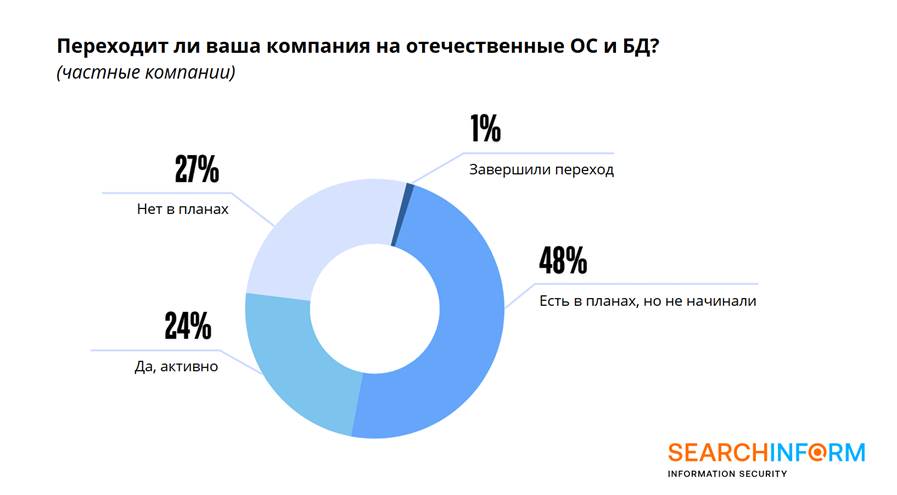
В коммерческом секторе темпы миграции ниже. Лишь 24% компаний начали переход, а 48% планируют приступить к нему в ближайшее время. Завершили процесс полностью только 1% организаций.


Финансирование перехода также различается: 77% государственных структур и 57% частных компаний в 2024 году выделили бюджеты на импортозамещение оборудования и прикладного ПО, включая средства защиты информации. Кроме того, 55% государственных и 28% частных компаний назвали этот процесс одной из ключевых причин увеличения затрат на информационную безопасность.

По мнению экспертов, одной из причин замедления внедрения российских решений является нехватка адаптированного программного обеспечения.

«Заказчики не готовы переходить на отечественные операционные системы, если на них не функционируют корпоративные CRM, специализированные приложения для проектирования или средства защиты информации. Мы сами прошли адаптацию своих решений под российские ОС и знаем, насколько этот процесс трудоемкий и длительный», — отметил Алексей Парфентьев, заместитель генерального директора по инновационной деятельности «СёрчИнформ».

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru