


Лишь 2% российских компаний мигрировали на российские ОС и СУБД

Лишь 2% российских компаний мигрировали на российские ОС и СУБД

Лишь 2% российских компаний мигрировали на российские ОС и СУБД

Согласно исследованию «СёрчИнформ», посвященному уровню информационной безопасности в российских компаниях, лишь 2% организаций полностью перешли на отечественные операционные системы и базы данных.

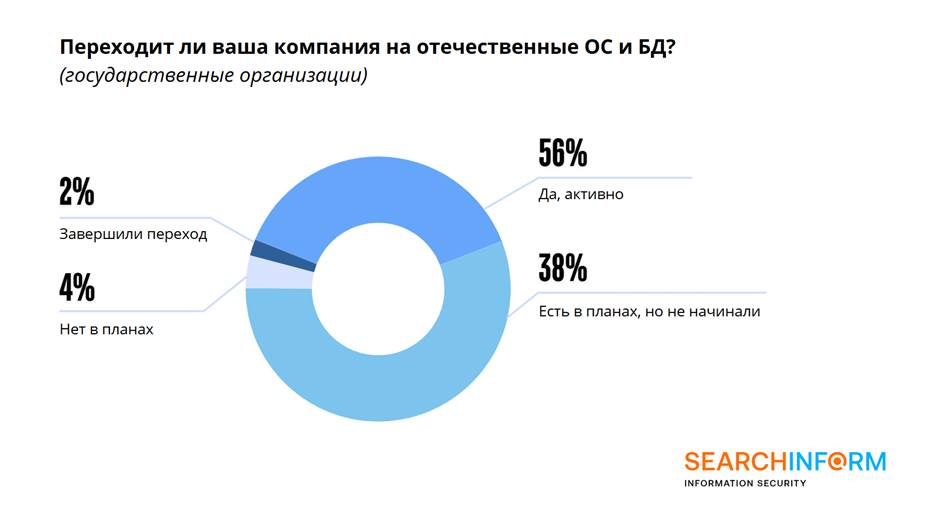
При этом в государственном секторе процесс импортозамещения идет активнее. В 2024 году 56% опрошенных организаций сообщили, что находятся на стадии перехода, тогда как в 2023 году этот показатель составлял 37%.


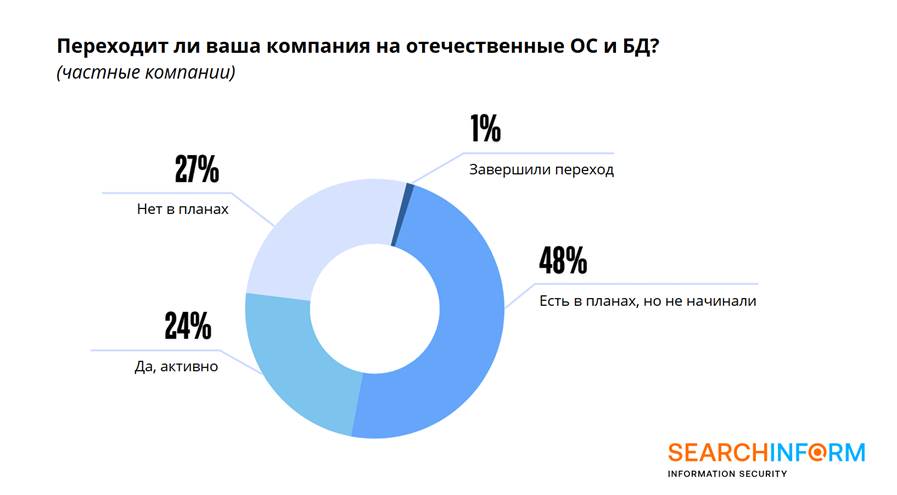
В коммерческом секторе темпы миграции ниже. Лишь 24% компаний начали переход, а 48% планируют приступить к нему в ближайшее время. Завершили процесс полностью только 1% организаций.


Финансирование перехода также различается: 77% государственных структур и 57% частных компаний в 2024 году выделили бюджеты на импортозамещение оборудования и прикладного ПО, включая средства защиты информации. Кроме того, 55% государственных и 28% частных компаний назвали этот процесс одной из ключевых причин увеличения затрат на информационную безопасность.

По мнению экспертов, одной из причин замедления внедрения российских решений является нехватка адаптированного программного обеспечения.

«Заказчики не готовы переходить на отечественные операционные системы, если на них не функционируют корпоративные CRM, специализированные приложения для проектирования или средства защиты информации. Мы сами прошли адаптацию своих решений под российские ОС и знаем, насколько этот процесс трудоемкий и длительный», — отметил Алексей Парфентьев, заместитель генерального директора по инновационной деятельности «СёрчИнформ».

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru