


Специалисты вышли на инфраструктуру Android-ботнета BadBox

Специалисты вышли на инфраструктуру Android-ботнета BadBox

Специалисты вышли на инфраструктуру Android-ботнета BadBox

Опасный Android-ботнет BadBox продолжает распространяться. Поскольку вредонос часто предустановлен — например, на популярных моделях телевизоров Yandex 4K QLED — его детектирование для рядового пользователя становится нетривиальной задачей.

Как правило, операторы ботнетов ждут, пока потенциальная жертва скачает вредоносную программу, однако BadBox уже работает на устройстве «из коробки», что может говорить о масштабной атаке на цепочку поставок.

В декабре мы писали: BadBox смог заразить 192 000 устройств, несмотря на усилия правоохранительных органов, которые пытались его ликвидировать.

В новом отчёте специалисты Censys приводят результаты отслеживания активности ботнета с помощью платформы Internet Intelligence. Исследователи пытались выйти на инфраструктуру вредоноса.

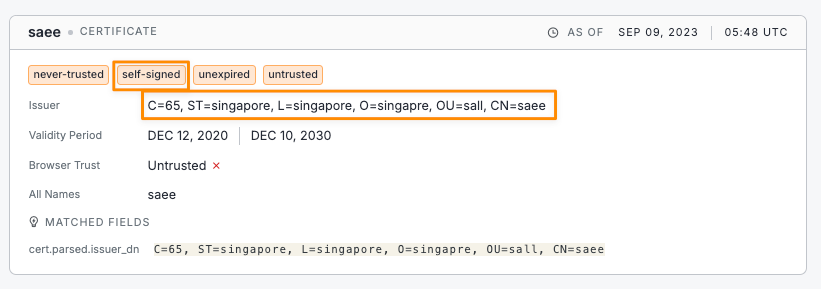
В итоге в Censys обратили внимание на подозрительный сертификат SSL/TLS, который использовался во всей инфраструктуре BadBox. Находка позволила вычислить пять IP-адресов и множество доменов, за которыми стоит одна кибергруппировка.

Уникальный DN выдавшего сертификат центра — «c=65 ST=singapore, L=singapore, O=singapre, OU=sall, CN=saee» — свидетельствует, что за всей кибероперацией BadBox стоит одна структура.


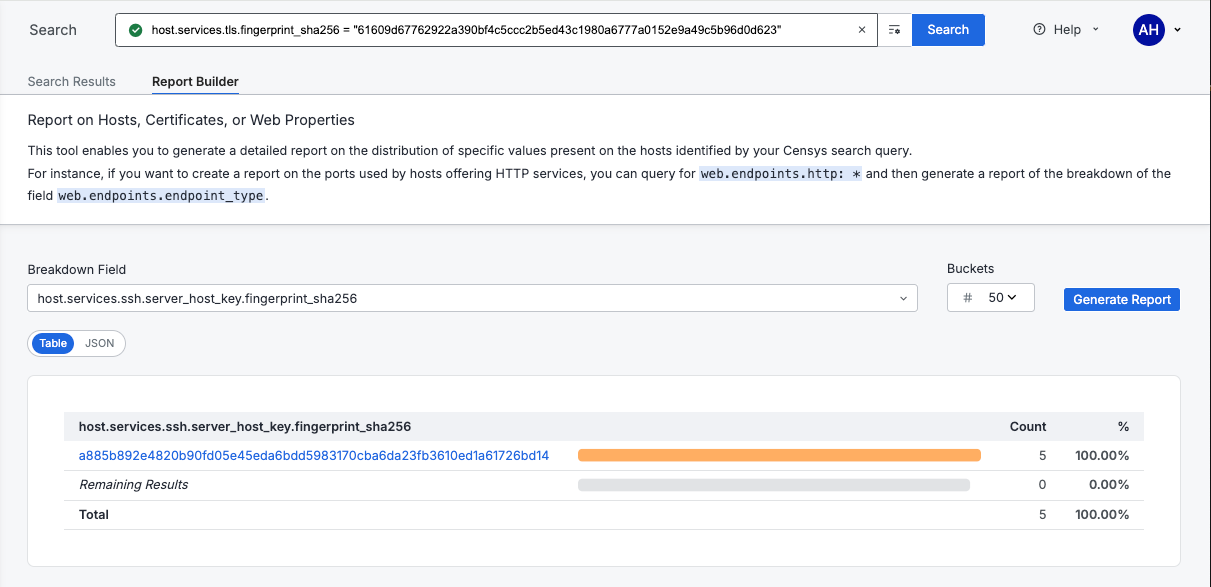
Дальнейшее расследование показало, что все пять IP-адресов, связанных с ботнетом, использовали один хостовый SSH-ключ.


Пользователям рекомендуют с осторожность приобретать устройства малоизвестных брендов. Важно также держать установленный софт в актуальном состоянии и использовать защитные продукты, которые могут детектировать угрозу.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru