


Специалисты вышли на инфраструктуру Android-ботнета BadBox

Специалисты вышли на инфраструктуру Android-ботнета BadBox

Специалисты вышли на инфраструктуру Android-ботнета BadBox

Опасный Android-ботнет BadBox продолжает распространяться. Поскольку вредонос часто предустановлен — например, на популярных моделях телевизоров Yandex 4K QLED — его детектирование для рядового пользователя становится нетривиальной задачей.

Как правило, операторы ботнетов ждут, пока потенциальная жертва скачает вредоносную программу, однако BadBox уже работает на устройстве «из коробки», что может говорить о масштабной атаке на цепочку поставок.

В декабре мы писали: BadBox смог заразить 192 000 устройств, несмотря на усилия правоохранительных органов, которые пытались его ликвидировать.

В новом отчёте специалисты Censys приводят результаты отслеживания активности ботнета с помощью платформы Internet Intelligence. Исследователи пытались выйти на инфраструктуру вредоноса.

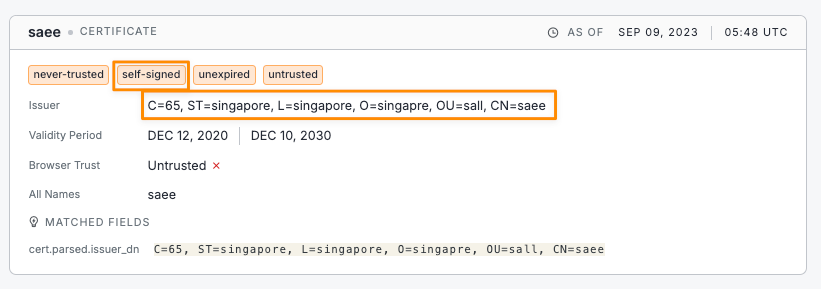
В итоге в Censys обратили внимание на подозрительный сертификат SSL/TLS, который использовался во всей инфраструктуре BadBox. Находка позволила вычислить пять IP-адресов и множество доменов, за которыми стоит одна кибергруппировка.

Уникальный DN выдавшего сертификат центра — «c=65 ST=singapore, L=singapore, O=singapre, OU=sall, CN=saee» — свидетельствует, что за всей кибероперацией BadBox стоит одна структура.


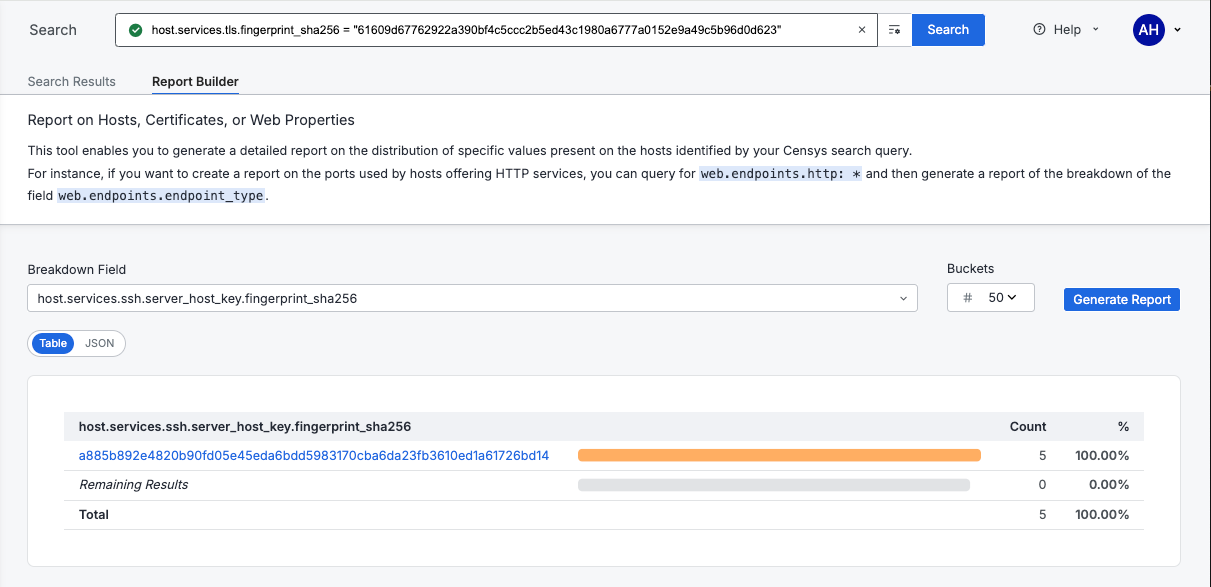
Дальнейшее расследование показало, что все пять IP-адресов, связанных с ботнетом, использовали один хостовый SSH-ключ.


Пользователям рекомендуют с осторожность приобретать устройства малоизвестных брендов. Важно также держать установленный софт в актуальном состоянии и использовать защитные продукты, которые могут детектировать угрозу.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru