


Специалисты вышли на инфраструктуру Android-ботнета BadBox

Специалисты вышли на инфраструктуру Android-ботнета BadBox

Специалисты вышли на инфраструктуру Android-ботнета BadBox

Опасный Android-ботнет BadBox продолжает распространяться. Поскольку вредонос часто предустановлен — например, на популярных моделях телевизоров Yandex 4K QLED — его детектирование для рядового пользователя становится нетривиальной задачей.

Как правило, операторы ботнетов ждут, пока потенциальная жертва скачает вредоносную программу, однако BadBox уже работает на устройстве «из коробки», что может говорить о масштабной атаке на цепочку поставок.

В декабре мы писали: BadBox смог заразить 192 000 устройств, несмотря на усилия правоохранительных органов, которые пытались его ликвидировать.

В новом отчёте специалисты Censys приводят результаты отслеживания активности ботнета с помощью платформы Internet Intelligence. Исследователи пытались выйти на инфраструктуру вредоноса.

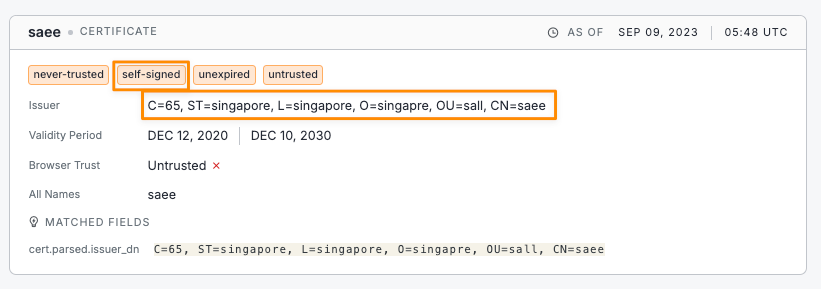
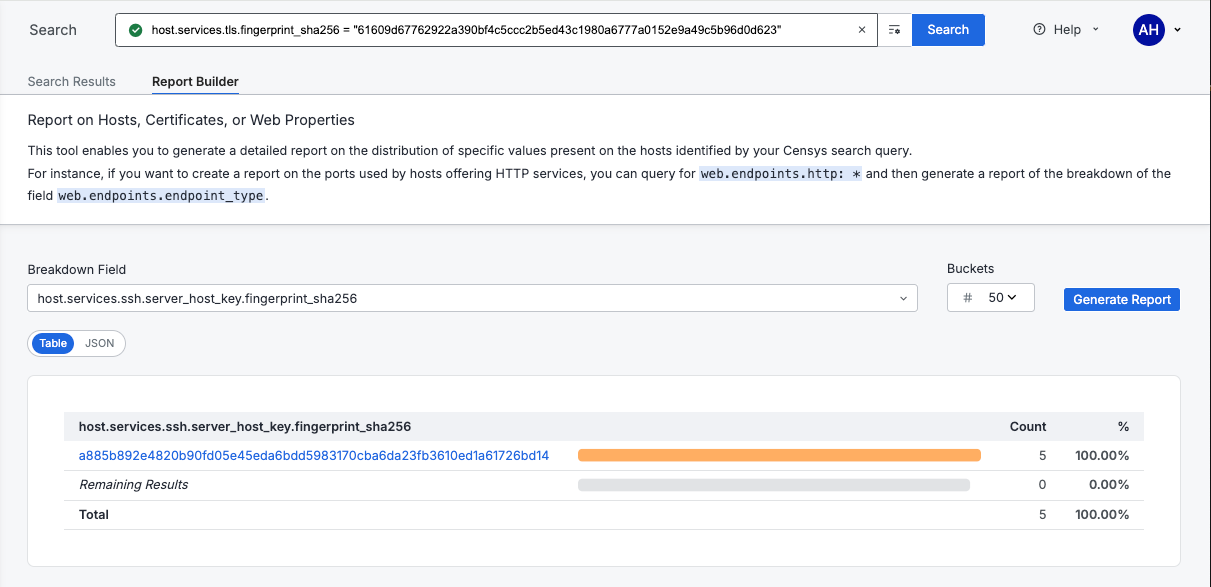
В итоге в Censys обратили внимание на подозрительный сертификат SSL/TLS, который использовался во всей инфраструктуре BadBox. Находка позволила вычислить пять IP-адресов и множество доменов, за которыми стоит одна кибергруппировка.

Уникальный DN выдавшего сертификат центра — «c=65 ST=singapore, L=singapore, O=singapre, OU=sall, CN=saee» — свидетельствует, что за всей кибероперацией BadBox стоит одна структура.


Дальнейшее расследование показало, что все пять IP-адресов, связанных с ботнетом, использовали один хостовый SSH-ключ.


Пользователям рекомендуют с осторожность приобретать устройства малоизвестных брендов. Важно также держать установленный софт в актуальном состоянии и использовать защитные продукты, которые могут детектировать угрозу.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru