


В реализациях LTE и 5G нашли более 100 уязвимостей

В реализациях LTE и 5G нашли более 100 уязвимостей

В реализациях LTE и 5G нашли более 100 уязвимостей

Группа исследователей раскрыла подробности более 100 уязвимостей, затрагивающих реализации LTE и 5G. Злоумышленники могут использовать эти бреши для ограничения доступа к сервисам и получения контроля над ядром сотовой сети.

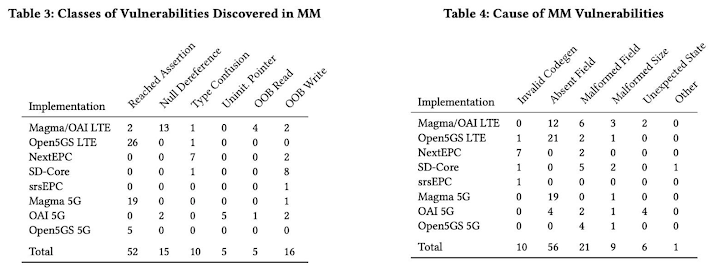
Специалисты нашли в общей сложности 119 уязвимостей, которым присвоены 97 уникальных идентификаторов CVE. Они охватывают семь реализаций LTE (Open5GS, Magma, OpenAirInterface, Athonet, SD-Core, NextEPC, srsRAN) и три реализации 5G (Open5GS, Magma, OpenAirInterface).

Результаты исследования представлены в отчёте «RANsacked: A Domain-Informed Approach for Fuzzing LTE and 5G RAN-Core Interfaces» (PDF).

«Каждую из выявленных уязвимостей можно использовать для  вывода из строя всех сотовых коммуникаций (телефонных звонков, сообщений и передачи данных) в масштабах целого города», — отмечают исследователи.

«Условный атакующий может выводить из строя узлы управления мобильностью (MME) в сетях LTE или функции управления доступом и мобильностью (AMF) в сетях 5G. Для этого нужно отправить всего один небольшой пакет данных через сеть, при этом нет необходимости использовать сим-карту или проходить аутентификацию».


Экспертам удалось наткнуться на бреши в ходе экспериментов с фаззингом, объектом которого стали интерфейсы Radio Access Network (RAN), способные принимать данные напрямую от мобильных устройств и базовых станций.

Исследователи подчеркнули, что многие из выявленных уязвимостей связаны с переполнением буфера и ошибками управления памятью, которые могут быть использованы для проникновения в ядро сотовой сети.

Это, в свою очередь, позволяет злоумышленникам отслеживать местоположение абонентов и получать данные о соединении в масштабах города. Соответствующий эксплойт открывает возможность для целевых атак на конкретных пользователей.

Кроме того, проблемы делятся на две основные категории:

  1. Те, которые могут быть использованы любым неавторизованным мобильным устройством.
  2. Те, которые могут эксплуатироваться злоумышленником, получившим контроль над базовой станцией или фемтосотой.

Из 119 обнаруженных уязвимостей:

  • 79 касались реализации MME,
  • 36 — реализации AMF,
  • 4 — реализации SGW.

Кроме того, 25 уязвимостей позволяли проводить атаки на предаутентификацию в Non-Access Stratum (NAS) с любого произвольного мобильного устройства.

Подпишитесь на новости

RuStore станет обязательным для предустановки на телевизоры со Smart TV

Предустановка российского магазина приложений RuStore на телевизоры с функцией Smart TV станет обязательной с 2027 года. Как сообщила пресс-служба Минцифры, правительство подписало постановление, которое создает для этого правовую и техническую возможность.

Заявление министерства приводит «Интерфакс». RuStore включат в действующий механизм обязательной предустановки программ на Smart TV.

Перечень приложений, обязательных к установке на телевизоры в 2027 году, скорректируют: свои предложения Минцифры должно представить до 1 марта 2027 года.

В министерстве считают, что RuStore обеспечит гарантированный доступ к российским сервисам на телевизорах. Через магазин можно будет выполнить требования по предустановке в том числе тех приложений, которых сейчас нет в Google Play и Google TV.

Пользоваться RuStore владельцы телевизоров не обязаны, его использование исключительно добровольно, подчеркнули в Минцифры.

На смартфоны и планшеты с Android RuStore обязательно предустанавливают с 2023 года, а с 1 сентября 2025 года требование распространили и на устройства с iOS и HyperOS.

RSS: Новости на портале Anti-Malware.ru