

В WhatsApp началась гонка за никами: мессенджер запускает юзернеймы

В WhatsApp началась гонка за никами: мессенджер запускает юзернеймы

В WhatsApp началась гонка за никами: мессенджер запускает юзернеймы

WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России) готовит одно из самых заметных изменений за последние годы. Пользователи смогут писать друг другу не только по номеру телефона, но и по настраиваемому имени пользователя.

Для WhatsApp, который годами держался за телефонную книгу как за священную корову, это серьёзное нововведение.

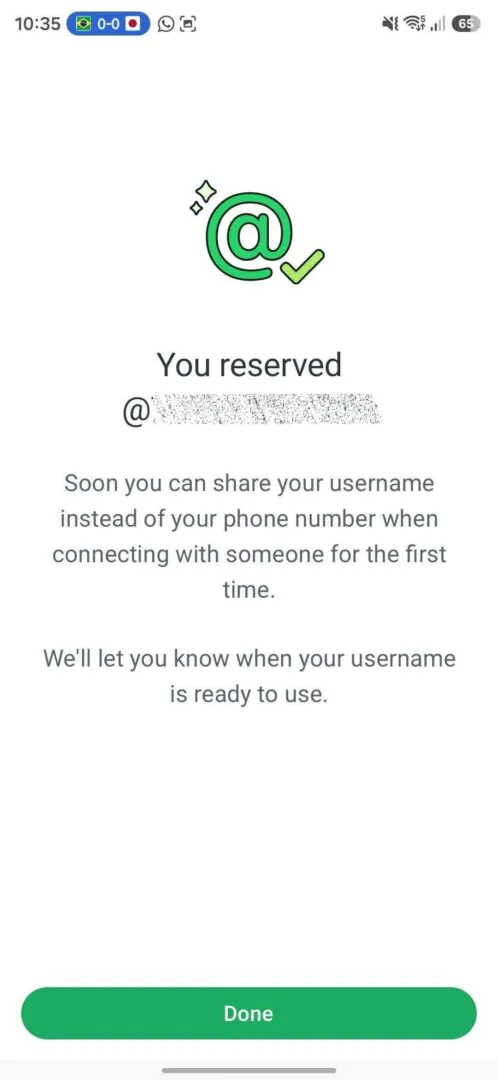
Функция уже начала появляться у части пользователей. Некоторые могут зарезервировать имя прямо сейчас, у других настройка пока недоступна.

WhatsApp обещает, что возможность выбрать юзернейм начнёт распространяться шире уже на этой неделе, а полноценная переписка по именам пользователей заработает позднее в этом году.

Работать всё будет просто: пользователь выбирает себе имя, после чего другие смогут начать с ним чат, зная этот юзернейм. При этом глобального поиска по именам пользователей не будет: чтобы написать человеку, нужно заранее знать его ник.

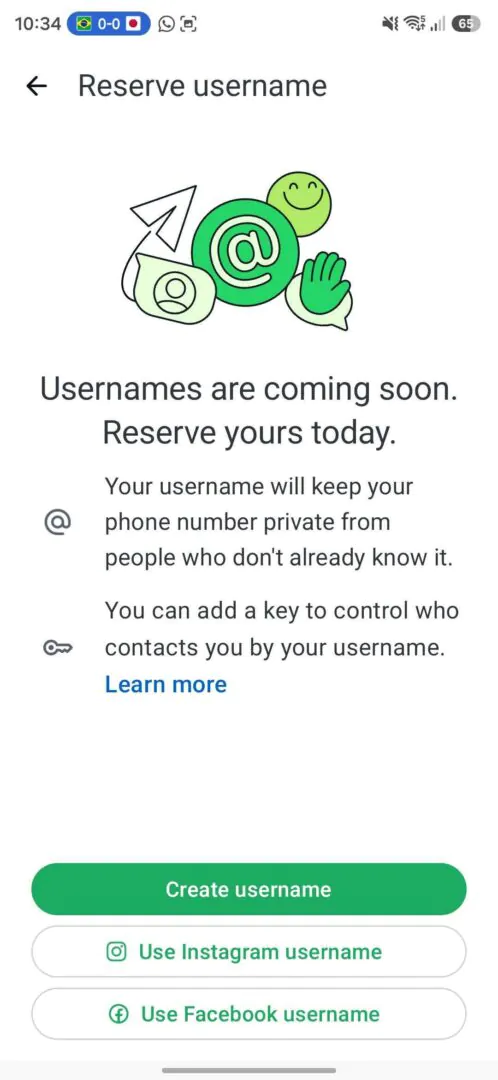
Для дополнительной конфиденциальности WhatsApp также предложит настроить специальный ключ — по сути пароль, который должен знать человек, пытающийся написать вам по имени пользователя. Это должно защитить от случайных и нежелательных сообщений.

Юзернейм будет необязательным. Номер телефона по-прежнему останется способом связи, а те, кто не хочет выбирать имя пользователя, смогут ничего не менять. Однако если юзернейм настроен, новые собеседники смогут видеть именно его, а не ваш номер телефона.

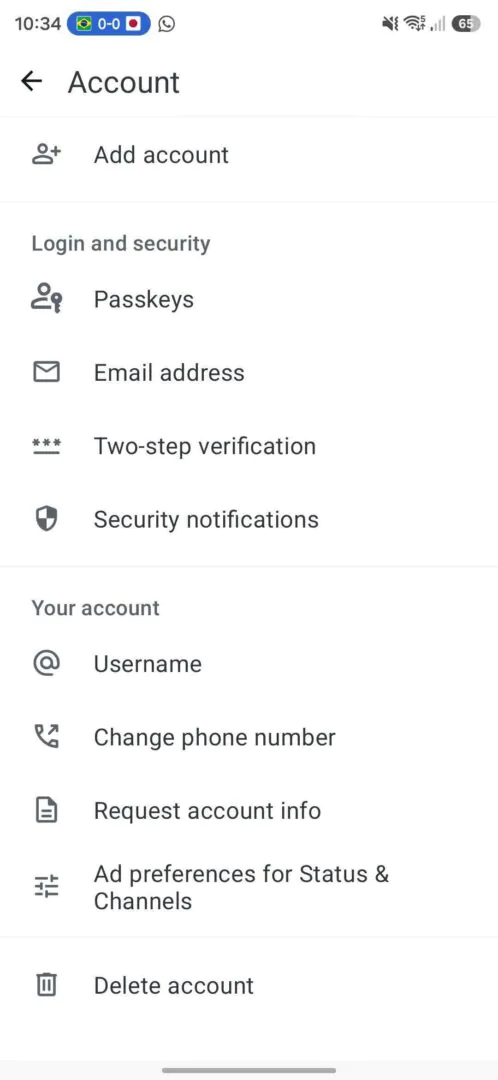
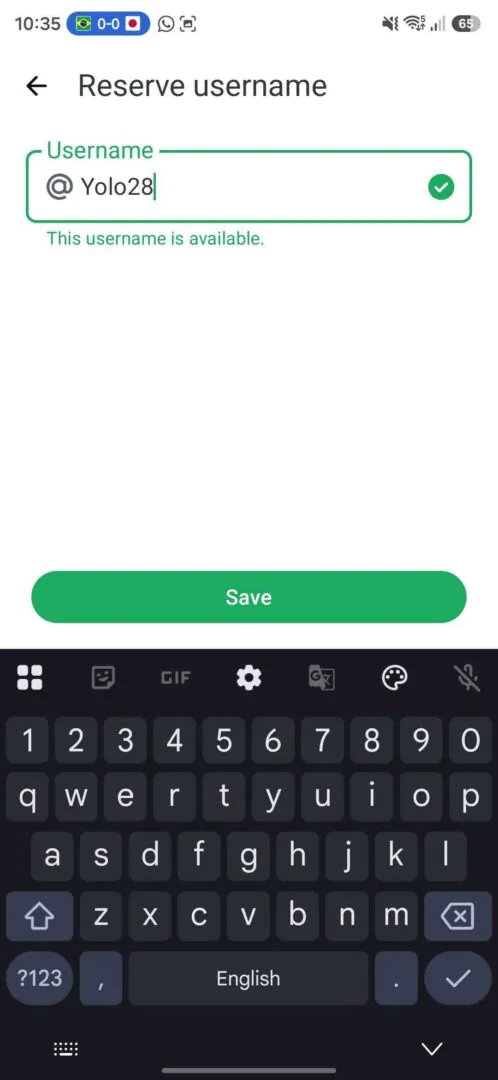
Зарезервировать имя можно в мобильном приложении WhatsApp: открыть настройки, перейти в раздел аккаунта, выбрать пункт «Имя пользователя» и создать юзернейм. В веб-версии такой возможности пока нет.


Учитывая аудиторию WhatsApp в миллиарды пользователей, за красивые и короткие ники явно начнется гонка. Так что если вы давно мечтали быть не ivan_928374, а просто ivan, лучше не тянуть.

Сентябрьский патч Windows 11 начал ломать корпоративный Always On VPN

Сентябрьское обновление KB5124008 для Windows 11, похоже, принесло администраторам новый аттракцион: установи патч безопасности и останься без удалённого доступа. Пользователи сообщают, что после обновления перестаёт работать Always On VPN с аутентификацией по сертификатам.

Проблему обнаружили на компьютерах с Windows 11 версий 24H2 и 25H2, подключённых к серверам RRAS и NPS под управлением Windows Server 2019. VPN-профили в затронутой инфраструктуре развёртывались через Microsoft Intune.

Автор сообщения на Microsoft Learn утверждает, что сбой удалось стабильно воспроизвести на нескольких устройствах. До установки KB5124008 соединение работает, после обновления — перестаёт, а удаление патча и перезагрузка возвращают VPN к жизни.

Независимый консультант Microsoft Learn предположил, что обновление изменило сетевой стек или обработку сертификатов IPsec. Судя по наблюдениям, ошибка возникает на этапе согласования сертификата во время VPN-подключения, из-за чего сотрудники могут полностью потерять корпоративный удалённый доступ.

Официально Microsoft пока не признала регрессию известной проблемой KB5124008 и не выпустила исправление. Поэтому говорить о массовом сбое рано: сейчас информация основана на пользовательском отчёте и ответе независимого консультанта, а не на заявлении компании.

Администраторам предлагают временно приостановить распространение обновления через WSUS или Intune и открыть обращение в поддержку Microsoft, приложив журналы VPN-клиентов и NPS. Если удалить патч нельзя из-за требований безопасности, можно попробовать перевести затронутые профили на EAP-TLS, однако стабильность такого обходного пути не гарантируется.

RSS: Новости на портале Anti-Malware.ru