


Мошенники могут угнать учетную запись в Telegram по QR-коду

Мошенники могут угнать учетную запись в Telegram по QR-коду

Мошенники могут угнать учетную запись в Telegram по QR-коду

Злоумышленники могут получать полный доступ к учетным записям пользователей Telegram, используя злонамеренные QR-коды. Этому способствуют невысокий уровень цифровой грамотности пользователей и недостаточная защита мессенджера.

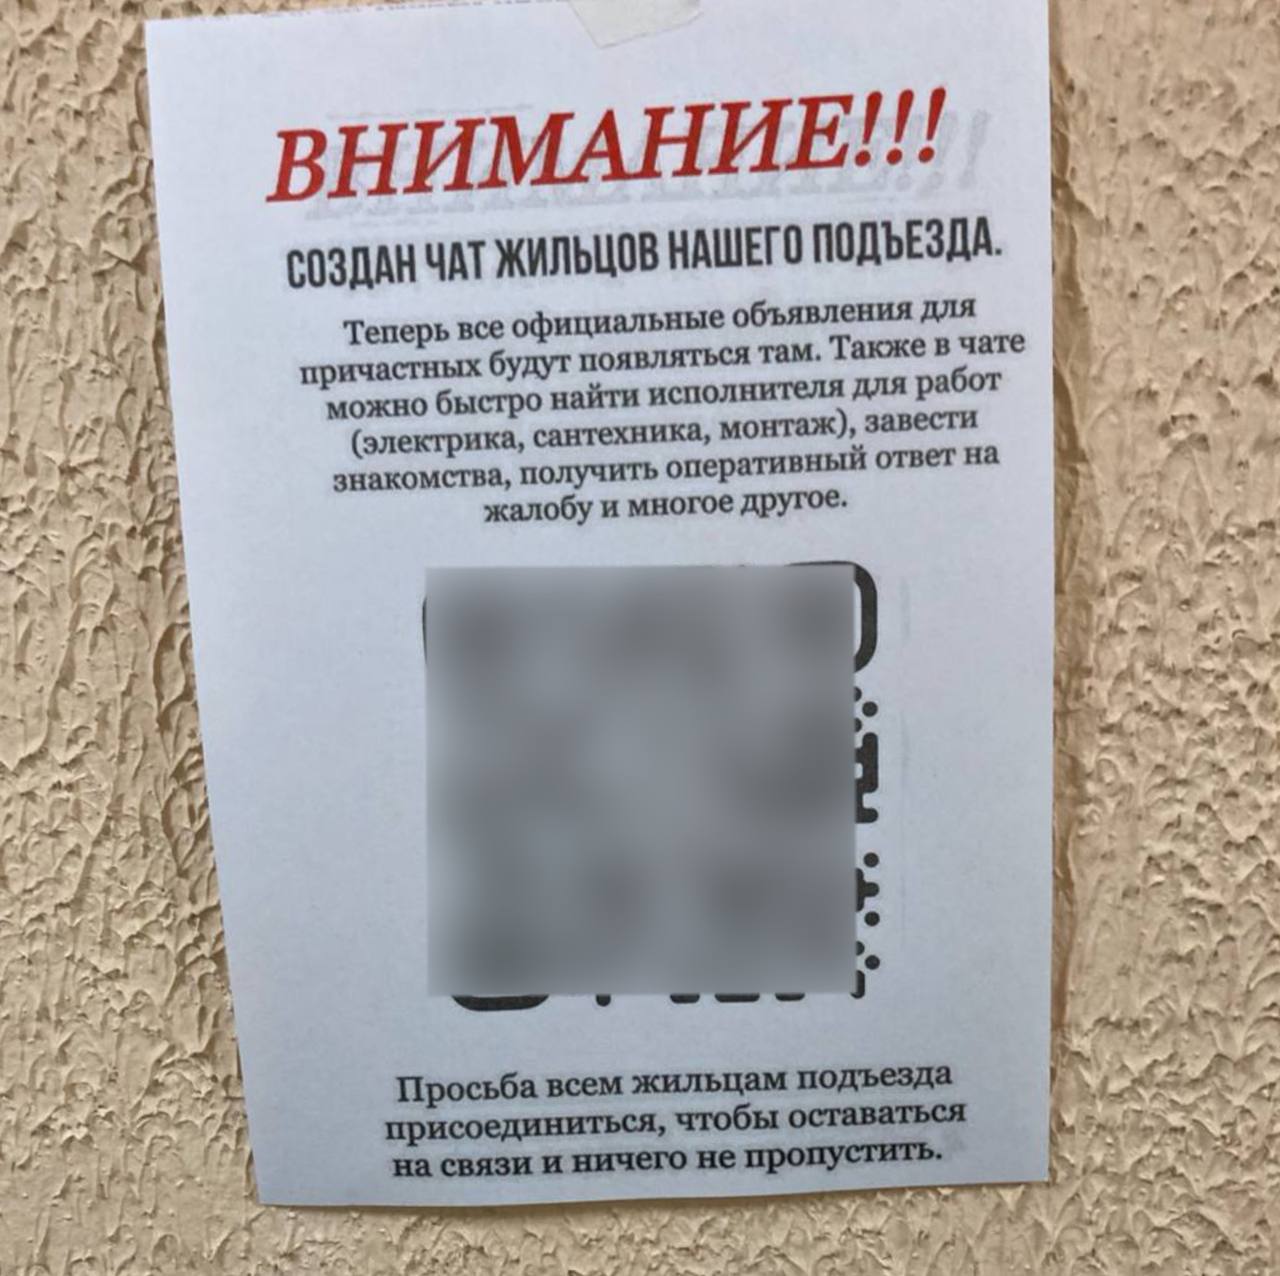
По словам ведущего аналитика Mobile Research Group Эльдара Муртазина, мошенники внедряют вредоносные ссылки в QR-коды, которые размещают на объявлениях и рекламных материалах в общественных местах.

Пользователи, сканируя такие коды, часто не задумываются о возможных последствиях, а Telegram, в свою очередь, не всегда обеспечивает достаточный уровень внутренней защиты.

Механизм атаки подробно описал главный эксперт «Лаборатории Касперского» Сергей Голованов:

«Когда пользователь сканирует вредоносный QR-код, мессенджер открывается и отображает запрос на подключение стороннего устройства. Если включена двухфакторная аутентификация, Telegram попросит ввести соответствующий код. После этого злоумышленники получают доступ ко всем контактам и переписке пользователя, за исключением сообщений в секретных чатах».

Голованов подчеркнул, что мошенники делают ставку на невнимательность и низкий уровень знаний пользователей о цифровой безопасности. Он настоятельно рекомендует активировать двухфакторную аутентификацию в Telegram и тщательно проверять ресурсы, на которые перенаправляет QR-код.

Случаи размещения таких злонамеренных QR-кодов уже зафиксированы в нескольких российских городах, включая Москву, Санкт-Петербург и Вологду.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru