


Злоумышленники рассылают зловред FakeTicketer под видом билетов на футбол

Злоумышленники рассылают зловред FakeTicketer под видом билетов на футбол

Злоумышленники рассылают зловред FakeTicketer под видом билетов на футбол

Специалисты F.A.C.C.T. выявили новую киберугрозу — многофункциональный вредонос под названием FakeTicketer. Этот зловред сочетает в себе функции инфостилера, способного красть данные из браузеров, RAT и дроппера.

Основными целями кампании стали государственные служащие и спортивные функционеры, а главным мотивом злоумышленников выступает шпионаж и сбор данных.

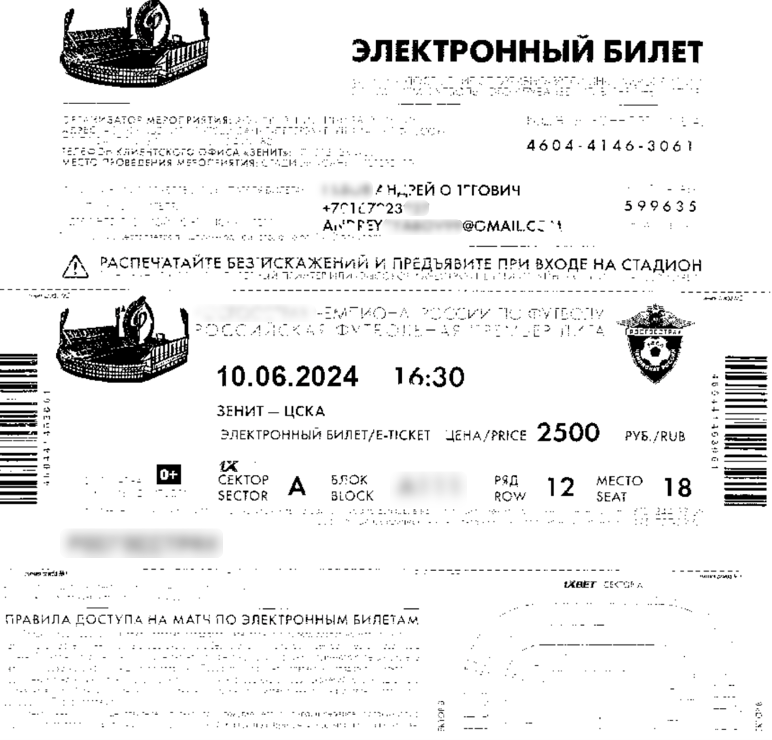
Масштабная вредоносная кибероперация была зафиксирована в июне 2024 года. FakeTicketer получил своё название из-за того, что на начальном этапе злоумышленники использовали в качестве приманки поддельные билеты на матчи Российской футбольной Премьер-лиги. Позже в рассылках стали использоваться билеты на соревнования по гребле на байдарках и каноэ.


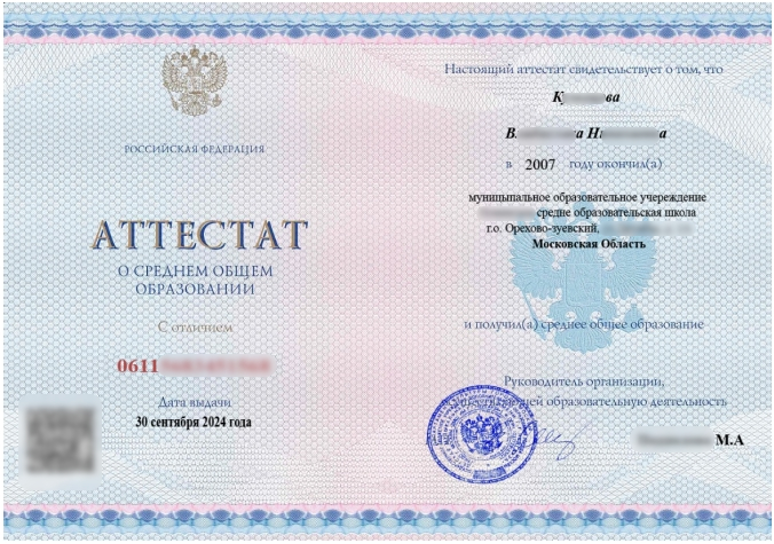
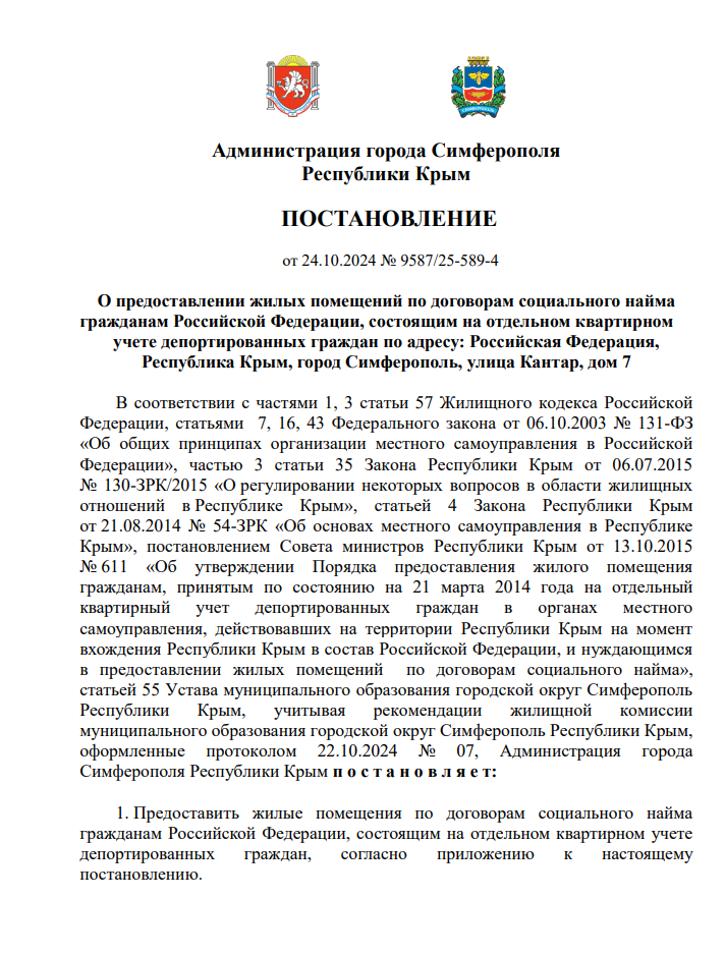
В дальнейшем департамент киберразведки F.A.C.C.T. зафиксировал ещё две атаки с применением FakeTicketer, но с измененной тактикой маскировки. Теперь в качестве приманок использовались поддельные официальные документы. В октябре 2024 года это был скан аттестата о среднем образовании, а в декабре — нормативные акты администрации Симферополя.


Злоумышленники рассылали электронные письма с вложениями в формате архива, название которого совпадало с темой письма. Внутри архива содержался исполняемый файл, название которого соответствовало легенде, созданной для обмана жертвы.

«FakeTicketer представляет собой вредонос собственной разработки, способный скрывать свои действия и обходить некоторые системы обнаружения в ходе атаки. Учитывая функциональные возможности данного софта, мы полагаем, что основная мотивация его разработчиков — шпионаж. На основе обнаруженных декой-файлов можно сделать вывод, что целью атак, среди прочего, являются государственные структуры», — отметил Артем Грищенко, ведущий специалист по анализу вредоносного ПО департамента киберразведки компании F.A.C.C.T. Threat Intelligence.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru