


В рунете произошел масштабный сбой

В рунете произошел масштабный сбой

В рунете произошел масштабный сбой

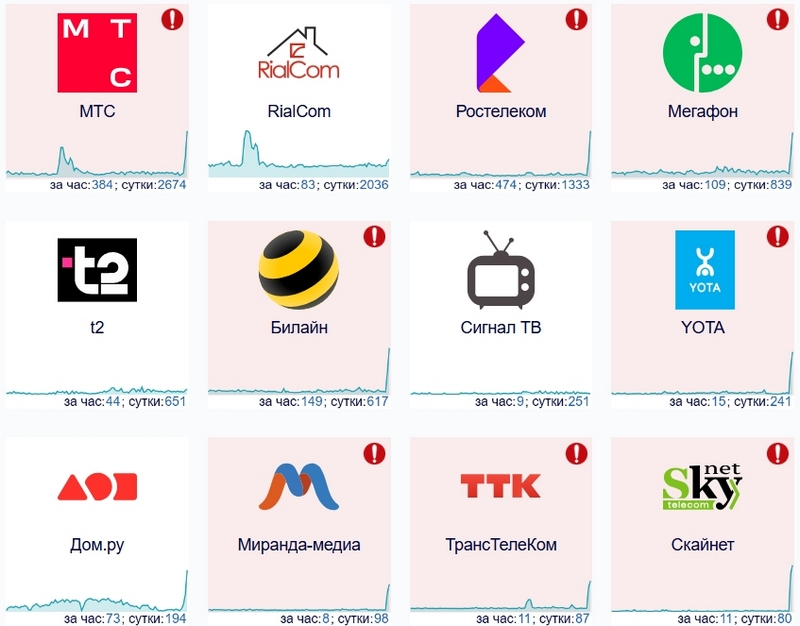
14 января, в 17:10 по московскому времени, у российских пользователей массово перестали открываться сайты, как отечественные, так и зарубежные. Роскомнадзор объяснил произошедшее проблемами у операторов связи.

Первым о сбое сообщил телеграм-канал Baza. Из эфира пропали сайты сервисов, предназначенных для мониторинга сбоев, включая «Сбой.рф».

Сервис Downdetector, по информации издания 3D News, работал, но также периодически становился недоступен.

Сбой парализовал работу множества онлайн-сервисов: не открывались поисковые системы, информационные ресурсы, онлайн-банкинг, службы доставки, интернет-магазины, такси и каршеринговые платформы.

Проблемы наблюдались даже с доступом к российским сайтам из-за рубежа. По данным 3D News, стабильную работу сохраняли только Telegram и платформы группы VK.

Роскомнадзор связал инцидент с техническими проблемами у операторов связи.

«Фиксируются сбои у всех операторов, причина устанавливается», — сообщила пресс-служба ведомства в телеграм-канале Mash.


Сбой затронул практически всех ключевых операторов и провайдеров, включая «Ростелеком», «Дом.ру», МТС, «МегаФон», «Билайн» и других. У некоторых пользователей также наблюдались перебои с мобильной связью.

При этом в «Ростелекоме» заявили, что проблемы с доступом в интернет не связаны с неполадками в их инфраструктуре.

По информации «КоммерсантЪ», работа рунета начала восстанавливаться уже в 17:25 по московскому времени.

Подпишитесь на новости

ГосВПН и радар ДПС оказались приманками для установки Android-трояна

Обещают показать экипажи ДПС, камеры и бензин на заправках, а устанавливают загрузчик Android-трояна. Ф6/F6 обнаружила приложение-приманку «ДПС радар. Топливо онлайн», через которое распространяют ZloyRAT. Полезные для водителя функции здесь работают прежде всего на интересы злоумышленников.

На том же сайте предлагали «Радар БПЛА» и GosuVPN — якобы бесплатный государственный VPN.

По данным F6, за этими названиями тоже скрывались дропперы: программы, устанавливающие на устройство другие вредоносные программы.

ZloyRAT собирает контакты, входящие СМС и пуш-уведомления, позволяет отправлять сообщения и USSD-команды, а также совершать звонки без ведома владельца. После запуска приложение запрашивает доступ к СМС, контактам и управлению звонками.


Для маскировки троян открывает легитимный сайт. Пользователь видит знакомую страницу, пока программа занимается своими делами. В списке интересующих её приложений есть более 60 российских банковских и финансовых сервисов, а также маркетплейсы, госсервисы и Telegram.


По обращению CERT F6 вредоносный сайт заблокировали в России. Однако сама приманка легко меняет адрес и название.


Компания рекомендует не устанавливать APK по ссылкам из чатов и проверять запрашиваемые права.

RSS: Новости на портале Anti-Malware.ru