


В рунете произошел масштабный сбой

В рунете произошел масштабный сбой

В рунете произошел масштабный сбой

14 января, в 17:10 по московскому времени, у российских пользователей массово перестали открываться сайты, как отечественные, так и зарубежные. Роскомнадзор объяснил произошедшее проблемами у операторов связи.

Первым о сбое сообщил телеграм-канал Baza. Из эфира пропали сайты сервисов, предназначенных для мониторинга сбоев, включая «Сбой.рф».

Сервис Downdetector, по информации издания 3D News, работал, но также периодически становился недоступен.

Сбой парализовал работу множества онлайн-сервисов: не открывались поисковые системы, информационные ресурсы, онлайн-банкинг, службы доставки, интернет-магазины, такси и каршеринговые платформы.

Проблемы наблюдались даже с доступом к российским сайтам из-за рубежа. По данным 3D News, стабильную работу сохраняли только Telegram и платформы группы VK.

Роскомнадзор связал инцидент с техническими проблемами у операторов связи.

«Фиксируются сбои у всех операторов, причина устанавливается», — сообщила пресс-служба ведомства в телеграм-канале Mash.


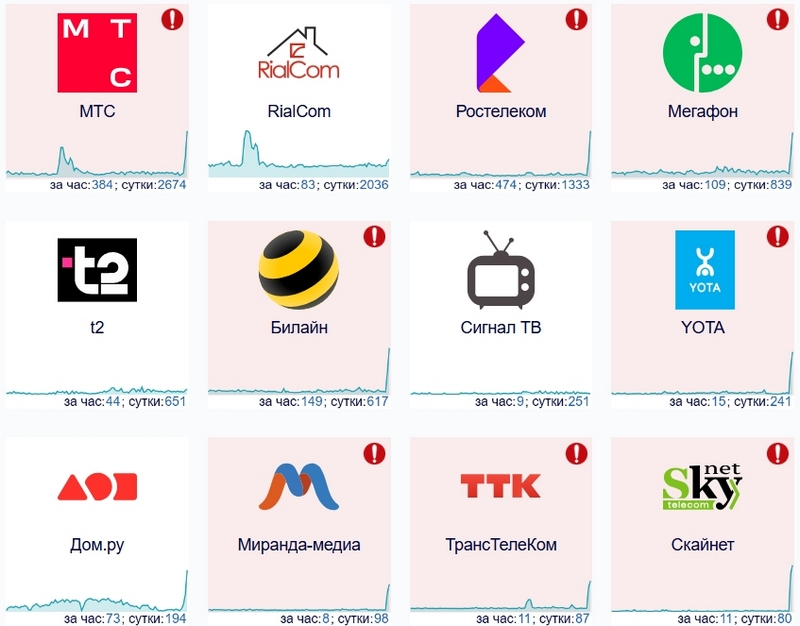
Сбой затронул практически всех ключевых операторов и провайдеров, включая «Ростелеком», «Дом.ру», МТС, «МегаФон», «Билайн» и других. У некоторых пользователей также наблюдались перебои с мобильной связью.

При этом в «Ростелекоме» заявили, что проблемы с доступом в интернет не связаны с неполадками в их инфраструктуре.

По информации «КоммерсантЪ», работа рунета начала восстанавливаться уже в 17:25 по московскому времени.

Подпишитесь на новости

Android-шпион uCreator пробирается из изменённых сборок Telegram, WeChat

Переписку необязательно красть через поддельный экран входа, ведь можно встроиться в само приложение. Исследователь Ovi разобрал uCreator, также известную как YingGai, — коммерческую Android-платформу для слежки и управления приложениями. В изученных образцах есть функции перехвата сообщений, кодов и данных аккаунтов без получения root.

Технические находки и ограничения анализа автор опубликовал в исследовании uCreator.

Один путь заражения — изменённые сборки Telegram, WeChat и GCash, устанавливаемые из сторонних источников. Другой — контейнер Onion Box, внутри которого запускается нужное приложение. Дополнительные модули могут загружаться уже после установки.

Дальше вредоносный код работает внутри процесса приложения. В Telegram он способен обращаться к открытой базе сообщений через интерфейсы самого клиента. В коде также обнаружены возможности перехвата пароля двухэтапной проверки и сокрытия собственной сессии.


За мобильными компонентами стоит инфраструктура с облачной панелью для разных заказчиков. Открытый GitLab позволил изучить часть серверного кода и историю разработки.

Число пострадавших неизвестно. Работоспособность всей цепочки на Android 17 тоже не подтверждена: у захваченного движка есть проблемы совместимости.

Обычный мессенджер при этом может выглядеть вполне обычно. Поэтому улучшенный Telegram из случайного APK — очень красный флаг.

RSS: Новости на портале Anti-Malware.ru