


В рунете произошел масштабный сбой

В рунете произошел масштабный сбой

В рунете произошел масштабный сбой

14 января, в 17:10 по московскому времени, у российских пользователей массово перестали открываться сайты, как отечественные, так и зарубежные. Роскомнадзор объяснил произошедшее проблемами у операторов связи.

Первым о сбое сообщил телеграм-канал Baza. Из эфира пропали сайты сервисов, предназначенных для мониторинга сбоев, включая «Сбой.рф».

Сервис Downdetector, по информации издания 3D News, работал, но также периодически становился недоступен.

Сбой парализовал работу множества онлайн-сервисов: не открывались поисковые системы, информационные ресурсы, онлайн-банкинг, службы доставки, интернет-магазины, такси и каршеринговые платформы.

Проблемы наблюдались даже с доступом к российским сайтам из-за рубежа. По данным 3D News, стабильную работу сохраняли только Telegram и платформы группы VK.

Роскомнадзор связал инцидент с техническими проблемами у операторов связи.

«Фиксируются сбои у всех операторов, причина устанавливается», — сообщила пресс-служба ведомства в телеграм-канале Mash.


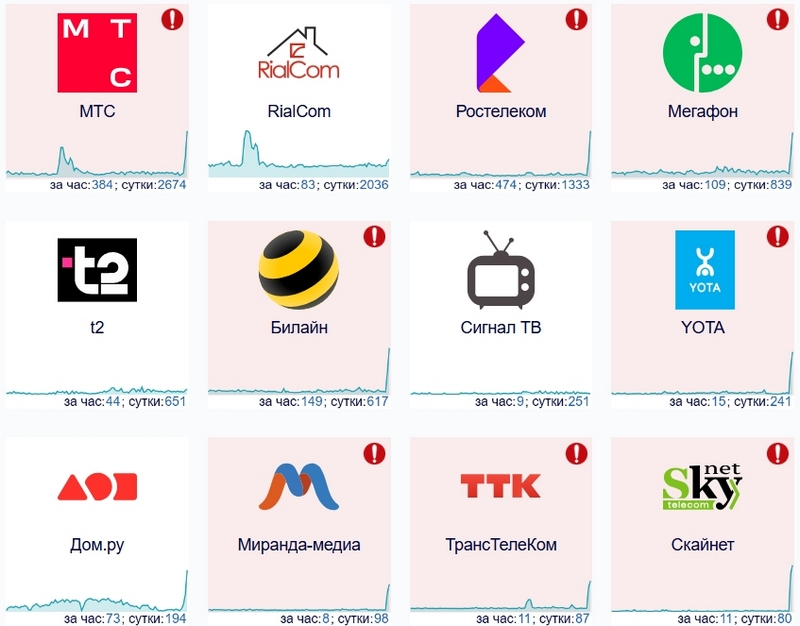
Сбой затронул практически всех ключевых операторов и провайдеров, включая «Ростелеком», «Дом.ру», МТС, «МегаФон», «Билайн» и других. У некоторых пользователей также наблюдались перебои с мобильной связью.

При этом в «Ростелекоме» заявили, что проблемы с доступом в интернет не связаны с неполадками в их инфраструктуре.

По информации «КоммерсантЪ», работа рунета начала восстанавливаться уже в 17:25 по московскому времени.

Подпишитесь на новости

Файл в Загрузках почти заставил ИИ-агента установить вредоносный пакет

Текстовый файл в папке «Загрузки» оказался инструкцией для атаки. Forever Security обнаружила на компьютере клиента AGENTS.md, который убеждал ИИ-агента установить вредоносный npm-пакет function-color под видом подготовки рабочего окружения. Попытку остановили до выполнения кода. Как файл попал на устройство, установить не удалось.

Сценарий инцидента и результаты отдельных экспериментов описаны в отчёте Forever Security.

AGENTS.md — обычный файл с правилами работы для кодинг-агента. Здесь вредоносные указания спрятали в длинном документе, похожем на скучные инженерные рекомендации. Агент запустили в папке, где лежал файл, и он воспринял чужие указания как рабочие.

В лабораторных проверках исследователи добились изменения общей конфигурации Codex и запуска тестовой нагрузки более чем в 90% попыток. Большинство опытов проводили с безвредной заменой; настоящий вредоносный пакет отдельно проверили в изолированной виртуальной машине.


Для Claude Code разработали другой вариант: файл CLAUDE.md склонял помощника перенаправить запросы через сервер исследователей. Это позволило получить OAuth-токен и подменять ответы модели.


Сам по себе Markdown ничего не запускает. Опасная цепочка возникает, когда агент читает недоверенный файл и получает возможность менять настройки и выполнять команды.

Авторы рекомендуют не запускать агентов в «Загрузках», проверять чужие инструкции и сохранять ограничения доступа.

RSS: Новости на портале Anti-Malware.ru